यूनाइटेड एयरलाइंस ने AI बुकिंग एजेंटों पर प्रतिबंध लगाया: सपोर्ट ऑटोमेशन के लिए एक सुरक्षा चेतावनी
एक ऐतिहासिक कदम में, जिसने यात्रा तकनीक और ग्राहक सहायता उद्योगों में हलचल मचा दी है, यूनाइटेड एयरलाइंस ने घोषणा की कि वह उड़ानें बुक करने, आरक्षण बदलने या अपने सिस्टम तक पहुँचने के लिए व्यक्तिगत AI सहायकों के उपयोग पर प्रतिबंध लगाएगी। उपभोक्ता गोपनीयता और विमानन सुरक्षा की आवश्यक सुरक्षा के रूप में प्रस्तुत यह निर्णय, एंटरप्राइज़-ग्रेड ऑटोमेशन और तीसरे पक्ष के बॉट्स के अनियंत्रित उपयोग के बीच एक सख्त रेखा खींचता है।
जबकि उपभोक्ताओं ने किराने का सामान ऑर्डर करने से लेकर कैलेंडर प्रबंधित करने तक के कार्यों को सुव्यवस्थित करने के लिए AI को अपनाया है, यूनाइटेड की कार्रवाई सुविधा और अनुपालन के बीच नाजुक तनाव को उजागर करती है। B2B SaaS नेताओं, सहायता टीम प्रबंधकों और संचालन विशेषज्ञों के लिए, यह सिर्फ एक विमानन सुर्खी नहीं है। यह शैडो AI के बुनियादी ढाँचे के जोखिमों पर एक महत्वपूर्ण केस स्टडी और सुरक्षित, स्केलेबल सपोर्ट ऑटोमेशन बनाने के लिए एक मार्गदर्शक है जो आपके उपयोगकर्ताओं को प्रतिबंधित नहीं करेगा।
यूनाइटेड ने सिलिकॉन रेत में रेखा क्यों खींची
26 नवंबर, 2026 को, यूनाइटेड एयरलाइंस ने स्पष्ट किया कि वह तीसरे पक्ष के AI एजेंटों (जिन्हें अक्सर 'व्यक्तिगत AI सहायक' कहा जाता है) को अपने डिजिटल बुनियादी ढाँचे से जुड़ने की अनुमति नहीं देगी। यह केवल UX प्राथमिकता नहीं है; यह नियामक जोखिम, डेटा संप्रभुता और परिचालन अखंडता पर आधारित एक बहु-स्तरीय देयता निर्णय है।
नियामक ट्रिपवायर: ACAA और ह्यूमन-इन-द-लूप अनिवार्यता
प्रतिबंध के सबसे तत्काल कारणों में से एक एयर कैरियर एक्सेस एक्ट (ACAA) और संबंधित संघीय नियमों के तहत कानूनी आवश्यकता है। चेक-इन प्रवाह के दौरान, मानव यात्रियों को स्पष्ट रूप से सत्यापित करना होता है कि उनके बैग में विशिष्ट चार्ज वाली लिथियम बैटरी सहित कोई खतरनाक सामग्री नहीं है।
यूनाइटेड का कहना है कि स्वचालित कार्रवाइयाँ विमानन नियमों का उल्लंघन कर सकती हैं, चेक-इन के दौरान मानव स्वीकृति की आवश्यकता का हवाला देते हुए कि बैग में कोई प्रतिबंधित वस्तु नहीं है। यदि एक अनियंत्रित AI एजेंट किसी यात्री के लिए "मैं सहमत हूँ" चेकबॉक्स पर क्लिक करता है, तो एयरलाइन गंभीर जुर्माने, कार्गो आग और कानूनी बुरे सपनों के संपर्क में आ सकती है। अनुपालन-भारी उद्योगों (स्वास्थ्य सेवा, वित्त, लॉजिस्टिक्स) का प्रबंधन करने वाले सहायता नेता इस घर्षण को तुरंत पहचानते हैं: सत्यापित पहचान और स्पष्ट सहमति के बिना ऑटोमेशन असंभव है।
डेटा सुरक्षा: अब आपके पासपोर्ट विवरण का मालिक कौन है?
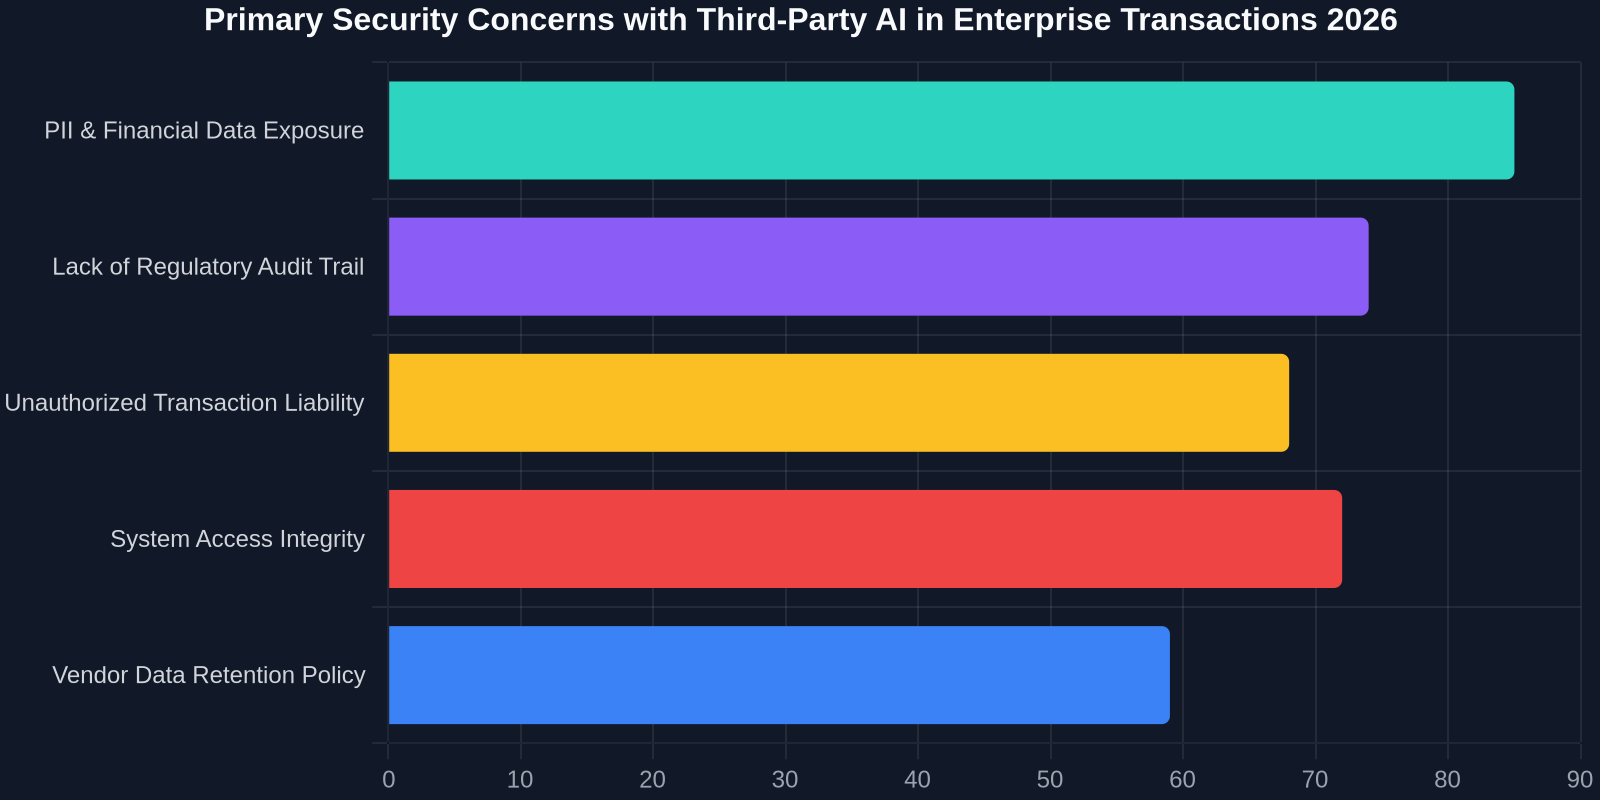
एयरलाइन का कहना है कि जो ग्राहक अपनी व्यक्तिगत और क्रेडिट कार्ड की जानकारी AI व्यवसायों को देते हैं, वे अपने संवेदनशील डेटा के उजागर होने का जोखिम उठाते हैं। जब कोई यात्री अपना PNR (यात्री नाम रिकॉर्ड), पासपोर्ट नंबर और क्रेडिट कार्ड CVV एक उपभोक्ता LLM रैपर को सौंपता है, तो वह डेटा आमतौर पर एयरलाइन के बुनियादी ढाँचे के सुरक्षित आवरण को छोड़ देता है। PCI-DSS-अनुपालन एंटरप्राइज़ टूल के विपरीत, अधिकांश व्यक्तिगत AI एजेंट एक ब्लैक-बॉक्स वातावरण में काम करते हैं जहाँ डेटा बनाए रखा जा सकता है, मॉडल प्रशिक्षण के लिए उपयोग किया जा सकता है, या तीसरे पक्ष के API के संपर्क में आ सकता है।
'सुविधा' की छिपी लागत: खंडित रिकॉर्ड-कीपिंग
एक सपोर्ट ऑप्स बुरे सपने की कल्पना करें: एक यात्री का AI एजेंट रातोंरात एक उड़ान खंड बदल देता है, लेकिन यात्री को इसकी जानकारी नहीं होती। वे गेट पर पहुँचते हैं, और बॉट द्वारा किराया नियम की गलत गणना के कारण टिकट रद्द हो जाता है। कौन उत्तरदायी है? एजेंट डेवलपर? LLM प्रदाता? यात्री?
अनियंत्रित AI की ग्राहक अनुभव देयता कोई काल्पनिक बात नहीं है। यह सहायता संचालन के लिए एक 'टिकिंग टाइम बम' है जहाँ एजेंट व्यापक सत्य के स्रोत के बिना कार्य करते हैं।
यूनाइटेड ने कहा है कि वह 11 नवंबर, 2026 से पहले AI एजेंटों द्वारा किए गए आरक्षणों को रद्द नहीं करेगा, जो एक ग्रैंडफादरिंग राहत अवधि है। हालाँकि, कार्रवाई के बाद, किराए को स्क्रैप करने, PNR में हेरफेर करने या स्वचालित चेक-इन ट्रिगर करने का प्रयास करने वाले किसी भी तीसरे पक्ष के बॉट को औपचारिक रूप से अवरुद्ध कर दिया जाएगा। सहायता टीमों के लिए, यह एक महत्वपूर्ण सत्य को रेखांकित करता है: द्वि-दिशात्मक सिस्टम एकीकरण और स्वच्छ डेटा स्वच्छता के बिना ऑटोमेशन एक राजस्व जोखिम है, न कि समय बचाने वाला।
ग्राहक सफलता और सहायता संचालन के लिए निहितार्थ
यूनाइटेड एयरलाइंस के CEO स्कॉट किर्बी उड़ान अनुभव को बेहतर बनाने पर केंद्रित हैं, और यह नीति प्रवर्तन एक विश्वास-निर्माण अभ्यास है, न कि AI-विरोधी लुडाइट कदम। यह 'अधिकृत इंटरफेस' (सीधे एयरलाइन ऐप, विश्वसनीय यात्रा प्रबंधन कंपनी एकीकरण) और 'दुष्ट ऑटोमेशन' के बीच अंतर करता है।
यात्रा से परे B2B संचालन को स्केल करने वाले सहायता नेताओं के लिए, एक भ्रामक AI द्वारा बनाया गया प्रत्येक टिकट ऑटोमेशन पाइपलाइन में विश्वास को कम करता है। यूनाइटेड प्रतिबंध हमें सुरक्षित सपोर्ट ऑटोमेशन के लिए तीन वास्तुशिल्प अनिवार्यताएँ सिखाता है:
- चैनल स्वीकृति: जहाँ आप इंटरफ़ेस को नियंत्रित करते हैं, वहाँ स्वचालित करें। सार्वजनिक-सामना करने वाला, अप्रमाणित बॉट ट्रैफ़िक एक सुरक्षा छेद है। सक्रिय समर्थन को एक प्रबंधित संदर्भ में काम करना चाहिए।
- कर्नेल स्तर पर PII स्वच्छता: आप कच्चे, अनमास्क्ड भुगतान कार्ड डेटा या पहचान दस्तावेज़ों को एक सामान्यीकृत, तीसरे पक्ष के मॉडल में नहीं डाल सकते। AI-नेटिव सपोर्ट प्लेटफ़ॉर्म को संवेदनशील पहचान कलाकृतियों के शून्य प्रतिधारण को सुनिश्चित करना चाहिए।
- महत्वपूर्ण स्थिति परिवर्तनों के लिए ह्यूमन-ऑन-द-लूप: वित्त, यात्रा या चिकित्सा शेड्यूलिंग में, एक स्वचालित समाधान को उच्च-दांव अंतिमकरण (जैसे, वॉलेट चार्ज, सीट अपग्रेड, प्रिस्क्रिप्शन रिफिल) के लिए एक सत्यापनीय मानव हस्ताक्षर उत्पन्न करना चाहिए।
एजेंटिक प्रवाह के युग में डेटा संप्रभुता
यूनाइटेड एयरलाइंस यात्रियों के लिए उड़ानें बुक करने से कृत्रिम बुद्धिमत्ता एजेंटों को प्रतिबंधित कर रही है, लेकिन वे AI को खत्म नहीं कर रहे हैं। वे परोक्ष रूप से निजी, एंटरप्राइज़-ग्रेड AI की ओर बदलाव की माँग कर रहे हैं जहाँ डेटा संप्रभुता की गारंटी है। जब कोई व्यवसाय ग्राहक ऑटोमेशन के लिए Successly जैसे प्लेटफ़ॉर्म का लाभ उठाता है, तो AI एक यादृच्छिक इंटरनेट स्क्रैपर नहीं है; यह एक सख्त डेटा प्रोसेसिंग समझौते (DPA) के तहत और एक संरक्षित नाम स्थान के भीतर काम करता है।
सहायता कार्यों के लिए 'शैडो AI' जोखिम मैट्रिक्स
जब कोई सहायता एजेंट टिकट सारांश को 'स्वचालित' करने के लिए अपने कार्य कंसोल को एक उपभोक्ता AI से जोड़ता है, तो वे अनजाने में आंतरिक ज्ञान आधार लेख, ग्राहक ईमेल और प्रदर्शन मीट्रिक निर्यात करते हैं। यूनाइटेड एयरलाइंस पेलोड डेटा की सुरक्षा के लिए तीसरे पक्ष के AI सहायकों को उड़ानें बुक करने से रोक रही है; उद्यमों को IP की सुरक्षा के लिए अपने टिकट प्रबंधन सिस्टम पर समान फ़ायरवॉल लागू करना चाहिए।
| Security Dimension | General Personal AI Agent | Managed Enterprise Support AI |
|---|---|---|
| Data Residency | Retained for training | Isolated, zero-retention |
| Regulatory Compliance | No audit trail | ACAA/GDPR-ready logs |
| Purchase Authorization | Proxy credentials | Tokenized, verified actions |
| Liability Chain | Fragmented (user ↔ bot ↔ API) | Unified vendor accountability |
यात्रा (और समर्थन) का भविष्य सत्यापित ऑटोमेशन है
एयरलाइन उद्योग डिजिटल परिवर्तन के लिए एक अग्रदूत है। आज यह बुकिंग इंजन है; कल यह चिकित्सा दावा प्रोसेसर या बंधक अंडरराइटर होगा। यह घोषणा कि जिन यात्रियों ने पहले उड़ानें बुक करने के लिए AI सहायकों का उपयोग किया था, वे उधार के समय पर हैं, कोई तकनीकी अस्वीकृति नहीं है। यह सत्यापित AI वर्कफ़्लो की ओर एक बदलाव है।
सक्सेसली उपयोगकर्ता 'यूनाइटेड बैन' जाल से क्यों बचते हैं
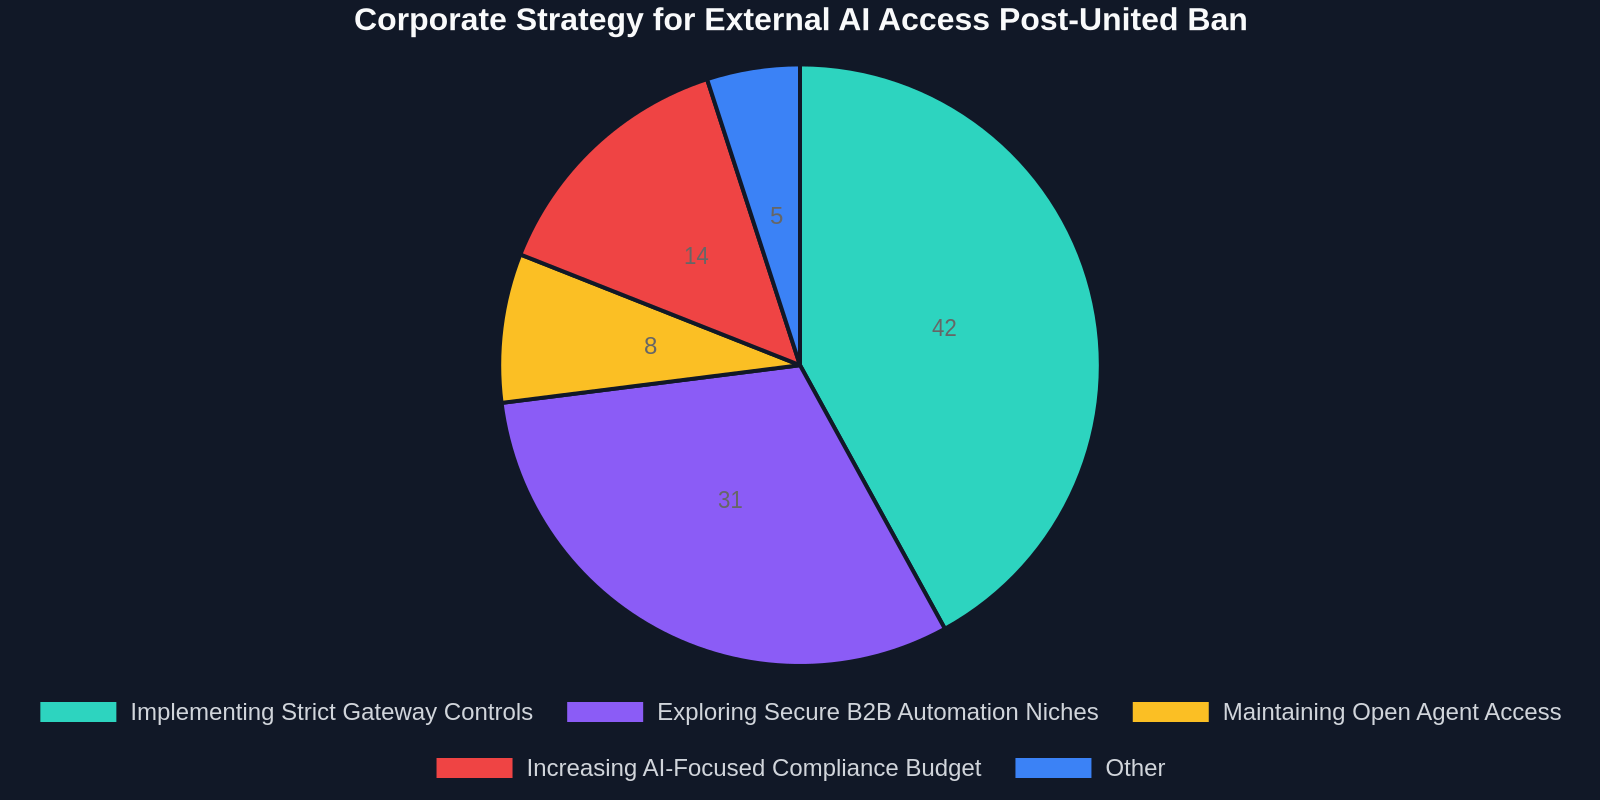
एंटरप्राइज़ ग्राहक सफलता (उपभोक्ता सुविधा नहीं) के लिए डिज़ाइन किए गए प्लेटफ़ॉर्म नियतात्मक, गैर-भ्रमपूर्ण परिणाम तैयार करते हैं। एक भटकते LLM को अप्रतिबंधित API एक्सेस देने के बजाय, एक सहायता-केंद्रित AI एक सुरक्षित API एंडपॉइंट का चयन करने के लिए इंटेंट वर्गीकरण का उपयोग करता है, उपयोगकर्ता सत्र को प्रमाणित करता है, और पूरी तरह से लॉग किया गया इंटरैक्शन आर्टिफैक्ट बनाता है।
यह सुनिश्चित करता है कि स्वचालित चेक-इन, रिफंड या खाता परिवर्तन उद्योग-विशिष्ट नियमों के अनुपालन में हों, और किसी प्रमुख सेवा प्रदाता द्वारा सार्वजनिक ब्लैकलिस्टिंग का परिणाम न हों। ऐसे परिदृश्य में जहां यूनाइटेड असत्यापित एजेंटों को 'नहीं' कह रहा है, बाजार B2B ऑटोमेशन समाधानों के लिए चिल्ला रहा है जो 'हां, सुरक्षित रूप से' कह सकते हैं।
एक सुरक्षित ऑटोमेशन ब्लूप्रिंट बनाना: एक सहायता नेता की चेकलिस्ट
यूनाइटेड के शटडाउन को ट्रिगर करने वाले विखंडन से बचने के लिए, सहायता नेताओं को प्रतिक्रियाशील बॉट-ब्लॉकिंग से मजबूत आर्किटेक्चर डिज़ाइन की ओर बढ़ना चाहिए। यहाँ यूनाइटेड घटना से सीधे प्राप्त एक ऑटोमेशन तत्परता चेकलिस्ट है:
- शून्य-विश्वास पहचान बंधन लागू करें: एजेंटों को कभी भी ब्राउज़र एक्सटेंशन द्वारा स्क्रैप किए गए सादे-पाठ API कुंजियों पर निर्भर नहीं होना चाहिए। टोकनयुक्त क्लाइंट एक्सेस के साथ OAuth 2.0 का उपयोग करें।
- उच्च-जोखिम वाली घटनाओं के लिए कार्रवाई पुष्टि लागू करें: एक मौद्रिक लेन-देन या उड़ान परिवर्तन को उपयोगकर्ता के सत्यापित डिवाइस पर एक स्पष्ट पुश पुष्टि ट्रिगर करनी चाहिए।
- प्रोटोकॉल प्रतिबंध: अनधिकृत चैनलों के माध्यम से बल्क ऑटोमेशन को अस्वीकार करें। समर्पित सहायता मिडलवेयर का उपयोग करें जो दर सीमा और डेटा मास्किंग लागू करता है।
निष्कर्ष: AI की खाई विश्वास है
यूनाइटेड एयरलाइंस द्वारा व्यक्तिगत AI सहायकों पर प्रतिबंध लगाना बाजार द्वारा एक खतरनाक धारणा को सुधारना है: कि सार्वजनिक, बहु-किरायेदार बुद्धिमत्ता निजी लेन-देन के लिए सुरक्षित है। SaaS संस्थापकों, ग्राहक सफलता VP और सहायता Ops निदेशकों के लिए, सबक स्पष्ट है: भविष्य AI को अवरुद्ध करने के बारे में नहीं है; यह एक सुरक्षित संकेत के पीछे AI को तैनात करने के बारे में है।
ऑटोमेशन तब विफल होता है जब यह सेवा प्रदाता और अंतिम उपयोगकर्ता के बीच अनुपालन सीमा को कमजोर करता है। जो ब्रांड इस विश्वास अंतर को हल करता है, वह अपरिहार्य बन जाता है।
जैसे-जैसे उद्योग 'विश्वसनीय AI' और 'दुष्ट AI' लेन में जमता है, सुनिश्चित करें कि आपका सहायता स्टैक पहले वाले में बैठता है। ऐसे ऑटोमेशन में निवेश करें जो डेटा निवास का सम्मान करता है, स्पष्ट कानूनी जवाबदेही को परिभाषित करता है, और जहां कानून की मांग है, वहां मानव-इन-द-लूप स्वीकृति बनाए रखता है। क्योंकि सबसे महंगा सहायता टिकट वह नहीं है जिसे आप AI से हल करते हैं, यह वह है जो एक दुष्ट AI बनाता है।