Die wahren Kosten von Phishing: Wie Verbraucherbetrug Vertrauen und Ihre Gewinnspanne zerstört
Stellen Sie sich vor, Sie erhalten eine E-Mail von Ihrem Immobilienmakler mit Überweisungsanweisungen für Ihre Anzahlung. Sie enthält das korrekte Logo, die Unterschrift des Maklers und bezieht sich sogar auf ein Gespräch, das Sie gestern geführt haben. Sie überweisen das Geld, nur um später herauszufinden, dass die E-Mail ein ausgeklügelter Betrug war. Die Identität des Maklers wurde gestohlen, und Ihre Ersparnisse sind in der Kryptowährungs-Wallet eines Kriminellen verschwunden.
Dies ist keine hypothetische Situation. Es ist ein aktueller Mietbetrug in Atlanta, bei dem Betrüger die Identitäten und Fotos legitimer Immobilienmakler klonen, um Mietern Kautionen zu entlocken. Es ist eine eindringliche Erinnerung daran, dass sich die Bedrohungslandschaft verändert hat. Wir verteidigen nicht länger nur Server gegen generische Malware; wir verteidigen die menschliche Psyche gegen industrielle Täuschung.
Die moderne Phishing-Krise ist eine doppelte Bedrohung. Für den Einzelnen bedeutet sie den sofortigen finanziellen Verlust und das emotionale Trauma. Für Ihr Unternehmen bedeutet sie die Erosion des Markenvertrauens, die Belastung durch den Kundensupport und den regulatorischen Albtraum einer Datenpanne. Wenn wir die Anatomie der gefährlichsten Betrugsmaschen von heute analysieren, wird klar, dass traditionelles "Checkbox"-Sicherheitsbewusstseinstraining tot ist. Die einzig tragfähige Verteidigung ist der Aufbau eines verhaltensbasierten Immunsystems.
Die Phishing-Evolution: Sie sind nicht länger nur ein "Nigerianischer Prinz"
Phishing hat E-Mails überwunden. Wir leben in einer Ära der omnichannel Täuschung, bei der Angreifer psychologische Manipulation mit neuen Technologien kombinieren. Das Ziel ist nicht länger nur, ein Passwort zu stehlen; es geht darum, eine alternative Realität zu schaffen, in der das Opfer bereitwillig Geld und Daten übergibt.
1. Die Identitätstäuschungs-Ökonomie: Vertrauensausbeutung in großem Maßstab
Eine der finstersten Entwicklungen ist die Schaffung von "Sockenpuppen"-Netzwerken. Betrüger schreiben Ihnen nicht nur auf WhatsApp; sie fügen Sie einer Gruppe mit 20 anderen scheinbar echten Personen hinzu. Fünfzehn dieser Mitglieder sind gefälschte Profile, die alle koordiniert eine "finanzielle Erfolgsgeschichte" inszenieren, um einen Druckkessel sozialer Beweise aufzubauen, der Sie in einen Krypto-Betrug lockt. Diese Vertrauensausbeutung nutzt Gruppendynamik gegen den Einzelnen – eine Taktik, die traditionelle Phishing-Filter nicht erkennen können, da der Angriff innerhalb einer vertrauenswürdigen, verschlüsselten Peer-to-Peer-Anwendung stattfindet.
2. Das verworrene Netz des QR-Code-Phishings (Quishing)
Die Bequemlichkeit kontaktloser Interaktionen wurde zur Waffe gemacht. QR-Code-Betrug leitet Benutzer auf betrügerische Websites um, die identisch mit Parkzahlungsportalen oder Restaurantmenüs aussehen. Opfer scannen, bezahlen und geben Anmeldedaten preis, ohne jemals eine verdächtige URL zu sehen. Die Täuschung ist zutiefst physisch, aber digital verheerend. Für Unternehmen, die QR-Codes für Zahlungen oder Authentifizierung nutzen, wird ein einziges manipuliertes physisches Menü oder Parkschild zu einem unendlichen Vektor für Betrug.
3. Der saisonale Goldrausch: Feiertags- und Reisebetrug
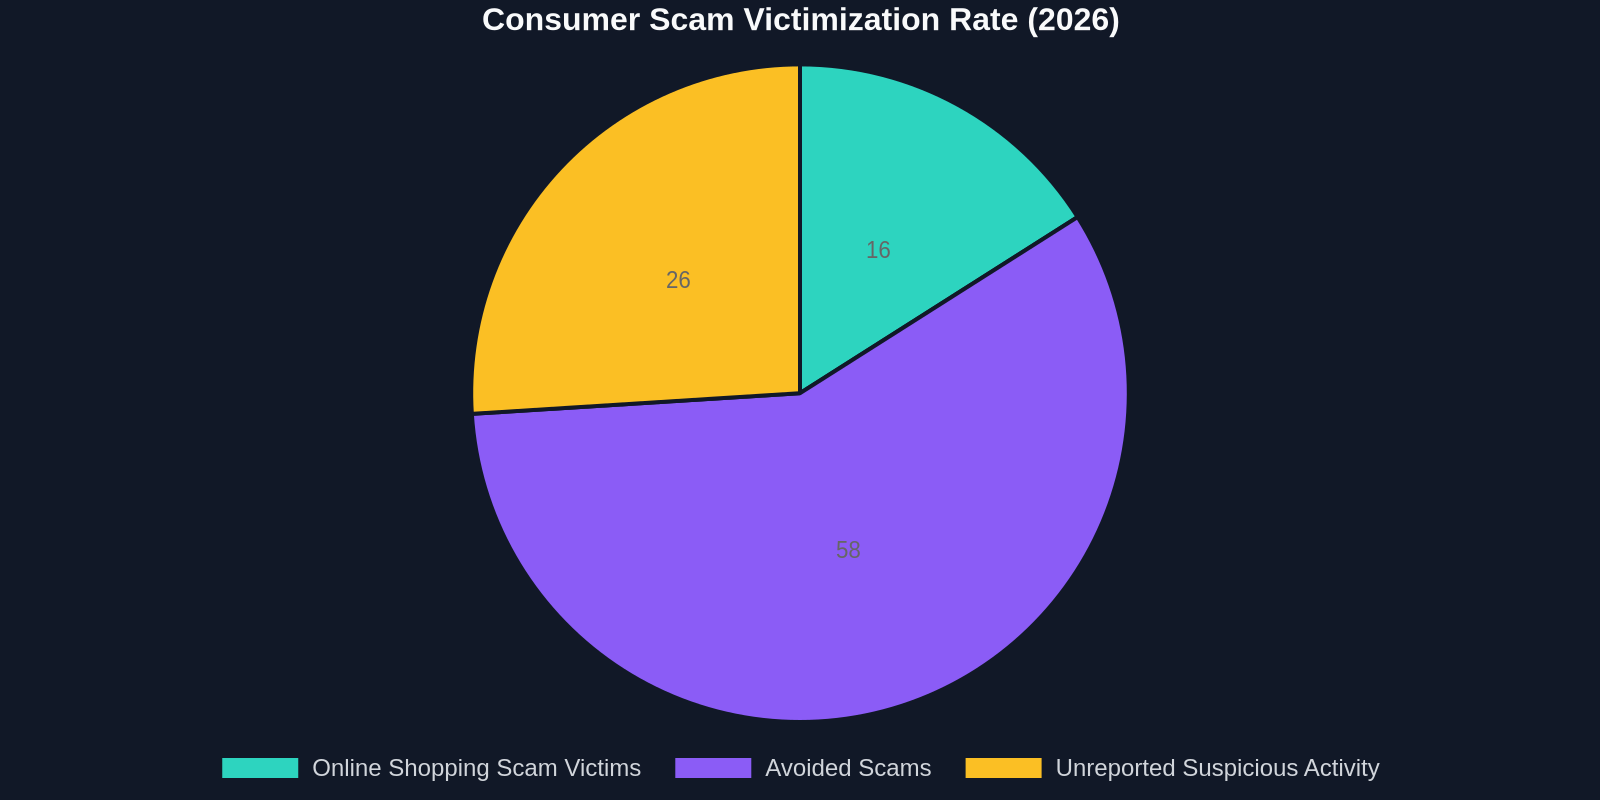
Der Norton Holiday Report 2026 lieferte eine erschreckende Statistik: **1 von 6 Amerikanern (16 %) fiel während der Feiertagssaison auf Online-Shopping-Betrug herein.**Wir sehen ein paralleles Muster in Neuseeland, wo 8 % der Verbraucher beim Online-Weihnachtseinkauf getäuscht wurden, mit einem durchschnittlichen Verlust von 1.997,12 NZ$. Ferienwohnungsbetrug erreicht in diesen Zeiträumen seinen Höhepunkt, wobei Betrüger legitime Airbnb-Angebote scrapen und sie mit "zu gut, um wahr zu sein"-Preisen auf sozialen Medien neu einstellen und direkte Banküberweisungen verlangen.
Das Risiko ist hier nicht saisonal; es ist dauerhaft. Die Angst, etwas zu verpassen (FOMO), die das Feiertagsshopping antreibt, ist derselbe psychologische Auslöser, der das ganze Jahr über bei Flash-Sale-Spam und Ticket-Schwarzmarktbetrug ausgenutzt wird.
Die geschäftlichen Auswirkungen analysieren: Jenseits des phishing-geschädigten Benutzers
Wenn ein Kunde unter Verwendung Ihrer Markenidentität Opfer von Phishing wird, denken Sie vielleicht, Sie seien ein sekundäres Opfer. Aus Sicht der Geschäftskontinuität sind Sie oft das primäre Opfer des gestohlenen Vertrauens.
| Business Impact Area | Surface-Level Symptom | Deep Operational Cost |
|---|---|---|
| Customer Support | Spike in phishing warning calls | Agents spending 40% of time on security remediation instead of growth tasks |
| Brand Equity | Negative sentiment on social media | Long-tail revenue loss as consumers distrust official communications |
| Legal/Compliance | Investigation of fraud | Fines under FTC/PCI-DSS for failure to secure brand channels |
| Transaction Integrity | Chargebacks | Increased processing fees and potential merchant account termination |
Der Immobilienbetrug in Atlanta ist die perfekte Fallstudie. Die legitimen Makler haben die betrügerischen E-Mails nicht gesendet, aber ihr beruflicher Ruf wurde zerstört, als ein virales TikTok eines Opfers behauptete: "Diese Agentur hat mein Geld gestohlen." Das Unternehmen klickte nicht auf den Link, aber es trug den operativen Schaden der Krise.
Das Signal im Rauschen: Warum Ihr aktuelles Training versagt
Die meisten Organisationen behandeln Phishing-Awareness-Training als Compliance-Metrik: "95 % der Mitarbeiter haben das Modul abgeschlossen." Dies ist eine Eitelkeitsmetrik. Wir müssen uns von der Messung vonAbschlussquotenzur Messung vonVerhaltensänderungenbewegen.
Eine praxisnahe Selbstbewertungs-Checkliste, wie die von Fahrsicherheitsexperte Ross zur Müdigkeitserkennung angebotene, lässt sich natürlich auf die Cybersicherheit anwenden. Fahrer bewerten sich selbst auf verpasste Verkehrssignale und Konzentrationsverlust. Ebenso sollten Mitarbeiter und Kunden darin geschult werden, die "somatischen Marker" eines Betrugs zu erkennen: die viszerale Dringlichkeit ("Sie müssen innerhalb von 24 Stunden zahlen oder das Geschäft verlieren!"), die ungewöhnliche Zahlungsmethode und die subtilen Tonfall-Diskrepanzen.
Von Gateways zu Gruppen: Die digitale Angriffsfläche wächst
Die digitale Oberfläche ist explodiert. Es ist nicht länger nur Ihr Unternehmensposteingang; es ist der Gruppenchat Ihres Kunden.
Die WhatsApp-Gruppenfalle
Betrüger nutzen die Gruppenchat-Funktionen von WhatsApp, um mehrere Opfer zusammenzubringen. Hier setzen sie mehrere "Sockenpuppen"-Konten ein. Diese Bots bauen Beziehungen auf, teilen gefälschte Screenshots von massiven Renditen und übertönen Skepsis. Für ein Support-Operationsteam ist dies der ultimative Amöbenangriff. Er hinterlässt keine Spur in Ihrem Netzwerk, aber er überzeugt Dutzende Ihrer Kunden, dass sie in Ihre gefälschte Krypto-Abteilung investieren.
Der Generative-KI-Verstärker
Was den Atlanta-Maklerbetrug besonders erschreckend macht, ist die einfache Ausführung. KI-Tools können die gesamte soziale Präsenz eines Immobilienmaklers, Fotos, Sprachclips aus einem Podcast, den Schreibstil scrapen und eine makellose synthetische Persona generieren. Dies ist ein Publisher's Clearing House-Betrug in Steroiden. Die alte Regel "Rufen Sie die Person an, um zu überprüfen" versagt, wenn die Stimme am Telefon ein KI-Klon ist, der genau wie Ihr vertrauenswürdiger Kontakt klingt.
Die Krise quantifizieren: Die Daten lügen nicht
Um einen Vorstand von passivem Mitgefühl zu aktiver Budgetzuweisung zu bewegen, brauchen wir harte Zahlen. Betrugsdaten sind nicht nur eine Sicherheitsmetrik; sie sind eine Kundenerfahrungsmetrik (CX) und ein direkter Input in die Berechnung des Kundenlebenszeitwerts (LTV).
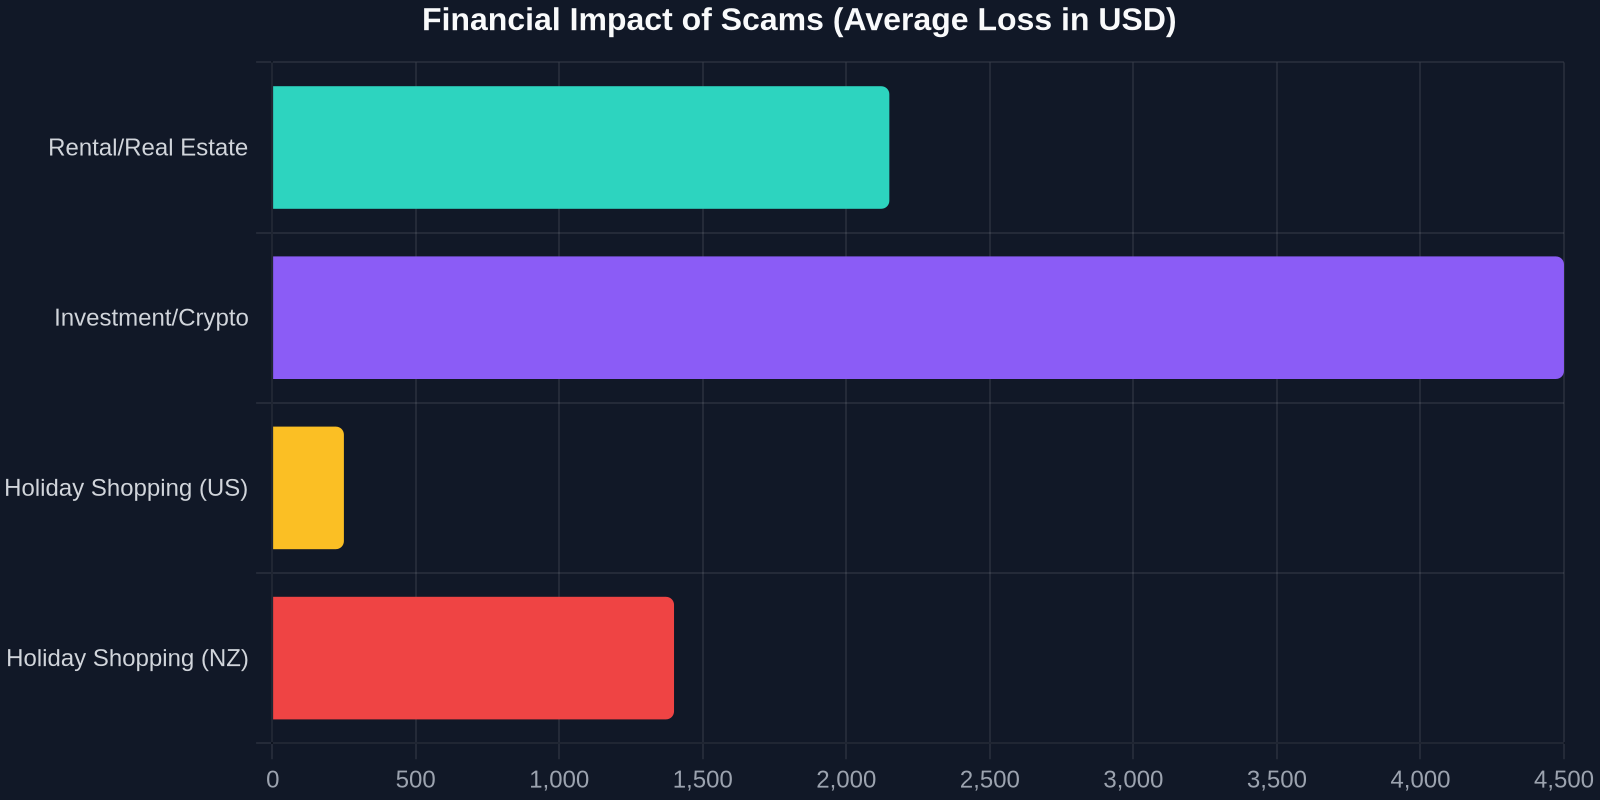
Betrachten Sie die Zunahme verdächtiger Kommunikation. Eine Hoax-E-Mail, die ein Rathaus vortäuscht, wie der Vorfall in Boothbay, Maine, bei dem Bewohner aufgefordert wurden, falsche Warnungen zu ignorieren, wirkt technisch einfach. Aber diese zivilen Spoofing-Angriffe belasten die Supportsysteme des öffentlichen Sektors. Im privaten Sektor kann ein einziger Spoof Ihrer "Abrechnungsabteilung" Folgendes erzeugen:
Es ist nicht die Phishing-E-Mail, die das Supportsystem zerbricht; es ist die verängstigte Reaktion der Kunden, die sie erhalten haben. Ihre Agenten werden zu Krisenberatern, und Ihre Lösungszeiten sinken in den Keller.
Die psychologische Rendite: Schutz der menschlichen Firewall
Geschäftskontinuität beruht auf kognitiver Verfügbarkeit. Wenn ein Mitarbeiter auf einen Betrug hereinfällt, verliert er den Fokus, kämpft mit Konzentration, übersieht Signale – analog zu den Mikroschlafphasen eines müden Fahrers. Eine Belegschaft, die unter einem KI-Deepfake-Anruf leidet, ist eine fehleranfällige Belegschaft. Training muss sich von "Wie erkenne ich einen Phishing-Versuch" zu "Wie reguliere ich mein Nervensystem, wenn Druck ausgeübt wird" bewegen.
„Das ultimative Ziel ist nicht eine Null-Klick-Rate. Es ist eine Null-Glaubens-Rate. Wir brauchen Nutzer, die sich mit einer Nachricht auseinandersetzen, die Manipulation spüren und sie melden – alles ohne den Adrenalinschub, der das kritische Denken ausschaltet.“
Ein Verhaltens-Blueprint für moderne Abwehr
Statische Richtlinien sterben auf der Strecke. Hier ist ein dynamischer, verhaltensorientierter Blueprint, um Ihr organisatorisches Immunsystem zu verbessern.
Schritt 1: Führen Sie ein Kanal-Audit durch
Ihr E-Mail-Gateway ist sicher. Was ist mit Ihrem LinkedIn-Posteingang? Ihrem SMS-Gateway? Dem QR-Code auf Ihren Benutzerhandbüchern? Erfassen Sie jeden einzelnen digitalen Berührungspunkt, an dem ein Markenlogo erscheint. -**Risikovektor:**Aufkleber auf Parkuhren, Restaurantmenüs, Broschüren. -**Aktion:**Regelmäßige physische Inspektion von öffentlich zugänglichen QR-Codes und „Betrug melden“-Links direkt unter dem Code.
Schritt 2: Wechsel von Abschluss zu Kompetenz
Ersetzen Sie „Klickrate“-Metriken durch einen Vertrauens-/Skeptizismus-Index. Sind Mitarbeiter nach Schulungen selbstbewusster beim Melden oder nur ängstlicher? -**Testen Sie die Grenzen:**Führen Sie Simulationen durch, die null technische Indikatoren (perfekte Links) nutzen, aber hohen psychologischen Druck ausüben (CEO schreibt: „Ich bin in einer Besprechung, kaufen Sie diese Geschenkkarten“). Messen Sie die „Stopp und überprüfe“-Rate, nicht die Klickrate.
Schritt 3: Automatisieren Sie die Wachsamkeitsschleife der Kunden
Sie können keine 200 zusätzlichen Support-Mitarbeiter einstellen, um mit Betrugsfolgen umzugehen. Hier integrieren sich Automatisierung und KI-Abwehr. -Verifikationsebene: Setzen Sie automatisierte