United Airlines verbietet KI-Buchungsagenten: Ein Weckruf für die Sicherheit in der Support-Automatisierung
Mit einem richtungsweisenden Schritt, der Wellen durch die Reise- und Kundendienstbranche schlägt, hat United Airlines angekündigt, die Nutzung persönlicher KI-Assistenten zur Buchung von Flügen, Änderung von Reservierungen oder zum Zugriff auf ihre Systeme zu verbieten. Die Entscheidung, die als notwendiger Schutz der Verbraucherprivatsphäre und der Flugsicherheit dargestellt wird, zieht eine klare Grenze zwischen professioneller Automatisierung und der ungezügelten Nutzung von Drittanbieter-Bots.
Während Verbraucher KI nutzen, um Aufgaben zu rationalisieren – vom Lebensmitteleinkauf bis zur Kalenderverwaltung – offenbart das Vorgehen von United die fragile Spannung zwischen Bequemlichkeit und Compliance. Für B2B-SaaS-Führungskräfte, Support-Team-Manager und Betriebsspezialisten ist dies nicht nur eine Schlagzeile aus der Luftfahrt. Es ist eine kritische Fallstudie über die Infrastrukturrisiken von Schatten-KI und ein Wegweiser für den Aufbau sicherer, skalierbarer Support-Automatisierung, die Ihre Benutzer nicht sperren lässt.
Warum United eine Grenze im digitalen Sand zog
Am 12. November 2026 stellte United Airlines klar, dass es Drittanbieter-KI-Agenten (oft als „persönliche KI-Assistenten“ bezeichnet) nicht erlauben wird, mit seiner digitalen Infrastruktur zu interagieren. Dies ist nicht nur eine UX-Präferenz; es ist eine vielschichtige Haftungsentscheidung, die auf regulatorischen Risiken, Datensouveränität und betrieblicher Integrität beruht.
Der regulatorische Stolperdraht: ACAA und das Human-in-the-Loop-Mandat
Einer der unmittelbarsten Auslöser für das Verbot ist die gesetzliche Anforderung des Air Carrier Access Act (ACAA) und damit verbundener Bundesvorschriften. Beim Check-in-Prozess müssen menschliche Passagiere ausdrücklich bestätigen, dass ihr Gepäck keine Gefahrstoffe enthält, einschließlich Lithiumbatterien mit bestimmten Ladungen.
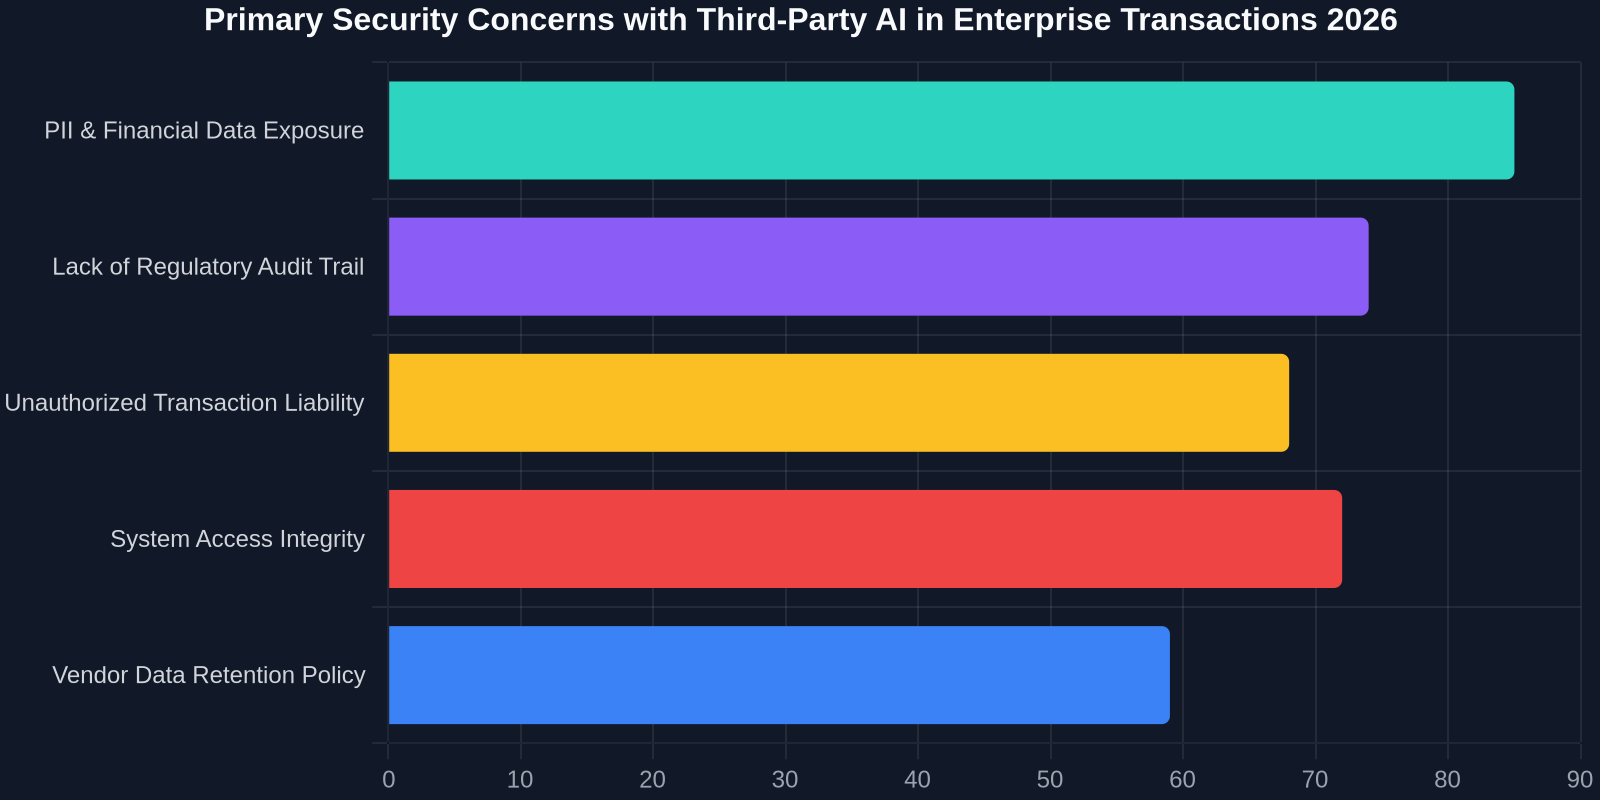
United erklärt, dass automatisierte Aktionen gegen Luftfahrtvorschriften verstoßen könnten, und verweist auf die Anforderung einer menschlichen Bestätigung während des Check-ins, dass das Gepäck keine verbotenen Gegenstände enthält. Wenn ein unbeaufsichtigter KI-Agent das Kontrollkästchen „Ich stimme zu“ für einen Passagier anklickt, setzt sich die Fluggesellschaft potenziell hohen Geldstrafen, Frachtbränden und rechtlichen Alpträumen aus. Support-Leiter, die compliance-intensive Branchen (Gesundheitswesen, Finanzen, Logistik) verwalten, erkennen diese Reibung sofort: Automatisierung ohne verifizierte Identität und ausdrückliche Zustimmung ist ein No-Go.
Datensicherheit: Wem gehören Ihre Passdaten jetzt?
Die Fluggesellschaft erklärt, dass Kunden, die ihre persönlichen Daten und Kreditkarteninformationen an KI-Unternehmen weitergeben, riskieren, dass ihre sensiblen Daten offengelegt werden. Wenn ein Reisender seine PNR (Passenger Name Record), Passnummer und den CVV seiner Kreditkarte an einen Consumer-LLM-Wrapper übergibt, verlassen diese Daten in der Regel die sichere Hülle der Fluggesellschaftsinfrastruktur. Im Gegensatz zu PCI-DSS-konformen Unternehmenstools arbeiten die meisten persönlichen KI-Agenten in einer Black-Box-Umgebung, in der Daten gespeichert, für das Modelltraining verwendet oder Drittanbieter-APIs ausgesetzt werden können.
Die versteckten Kosten der „Bequemlichkeit“: Fragmentierte Aufzeichnungen
Stellen Sie sich einen Support-Albtraum vor: Der KI-Agent eines Reisenden ändert über Nacht ein Flugsegment, aber der Passagier ist sich dessen nicht bewusst. Er erscheint am Gate, und das Ticket wird aufgrund einer Fehlberechnung der Tarifregeln durch den Bot für ungültig erklärt. Wer haftet? Der Entwickler des Agenten? Der LLM-Anbieter? Der Passagier?
Die Haftung für die Kundenerfahrung durch unkontrollierte KI ist keine Hypothese. Es ist eine „Zeitbombe“ für Support-Operationen, bei denen Agenten ohne eine umfassende Quelle der Wahrheit handeln.
United hat erklärt, dass es Reservierungen, die vor dem 11. November 2026 von KI-Agenten getätigt wurden, nicht stornieren wird – eine Gnadenfrist für Bestandsschutz. Nach dem Vorgehen werden jedoch alle Drittanbieter-Bots, die versuchen, Tarife zu scrapen, PNRs zu manipulieren oder automatisierte Check-ins auszulösen, formell blockiert. Für Support-Teams unterstreicht dies eine kritische Wahrheit: Automatisierung ohne bidirektionale Systemintegration und makellose Datenhygiene ist ein Umsatzrisiko, kein Zeitersparnis.
Auswirkungen auf Customer Success und Support-Operationen
United Airlines CEO Scott Kirby konzentriert sich stark auf die Verbesserung des Flugerlebnisses, und diese Richtliniendurchsetzung ist eine vertrauensbildende Maßnahme, kein Anti-KI-Ludditen-Schritt. Sie unterscheidet zwischen „autorisierten Schnittstellen“ (direkte Airline-Apps, vertrauenswürdige Integrationen von Reisebüros) und „Schurken-Automatisierung“.
Für Support-Leiter, die B2B-Operationen über das Reisen hinaus skalieren, untergräbt jedes Ticket, das von einer halluzinierenden KI erstellt wird, das Vertrauen in die Automatisierungspipeline. Das United-Verbot lehrt uns drei architektonische Imperative für sichere Support-Automatisierung:
- Kanalsanktionierung: Automatisieren Sie dort, wo Sie die Schnittstelle kontrollieren. Öffentlicher, nicht authentifizierter Bot-Traffic ist ein Sicherheitsloch. Proaktiver Support muss in einem verwalteten Kontext operieren.
- PII-Hygiene auf Kernel-Ebene: Sie können rohe, unverschlüsselte Zahlungskartendaten oder Ausweisdokumente nicht in ein generalisiertes Drittanbieter-Modell einspeisen. KI-native Support-Plattformen müssen eine Nullspeicherung sensibler Identitätsartefakte gewährleisten.
- Human-on-the-Loop für kritische Zustandsänderungen: Im Finanz-, Reise- oder medizinischen Terminwesen sollte eine automatisierte Lösung dennoch eine verifizierbare menschliche Freigabe für risikoreiche Finalisierungen erzeugen (z. B. eine Wallet-Belastung, eine Sitzplatz-Upgrade, eine Rezeptnachfüllung).
Datensouveränität im Zeitalter agentischer Abläufe
United Airlines schränkt den Einsatz von KI-Agenten für Flugbuchungen ein, aber sie töten KI nicht ab. Sie fordern implizit einen Wechsel zu privater, unternehmenseigener KI, bei der Datensouveränität garantiert ist. Wenn ein Unternehmen eine Plattform wie Successly für die Kundenautomatisierung nutzt, ist die KI kein zufälliger Internet-Scraper; sie operiert unter einer strengen Datenverarbeitungsvereinbarung (DPA) und innerhalb eines geschützten Namensraums.
Die Risikomatrix der „Schatten-KI“ für Support-Funktionen
Wenn ein Support-Agent seine Arbeitskonsole mit einer Consumer-KI verbindet, um Ticketzusammenfassungen zu „automatisieren“, exportiert er unbeabsichtigt interne Wissensdatenbankartikel, Kunden-E-Mails und Leistungskennzahlen. United Airlines blockiert KI-Assistenten von Drittanbietern bei Flugbuchungen, um Nutzdaten zu schützen; Unternehmen sollten dieselbe Firewall auf ihre Ticketmanagementsysteme anwenden, um geistiges Eigentum zu schützen.
| Security Dimension | General Personal AI Agent | Managed Enterprise Support AI |
|---|---|---|
| Data Residency | Retained for training | Isolated, zero-retention |
| Regulatory Compliance | No audit trail | ACAA/GDPR-ready logs |
| Purchase Authorization | Proxy credentials | Tokenized, verified actions |
| Liability Chain | Fragmented (user ↔ bot ↔ API) | Unified vendor accountability |
Die Zukunft des Reisens (und Supports) ist verifizierte Automatisierung
Die Luftfahrtindustrie ist ein Gradmesser für die digitale Transformation. Heute ist es die Buchungsmaschine; morgen sind es der medizinische Anspruchsprozessor oder der Hypothekenversicherer. Die Ankündigung, dass Reisende, die zuvor KI-Assistenten zur Flugbuchung genutzt haben, auf Zeit spielen, ist keine Technologieablehnung. Es ist eine Wende hin zu verifizierten KI-Workflows.
Warum Successly-Nutzer die „United-Sperrfalle“ vermeiden
Plattformen, die für Enterprise Customer Success (nicht für Verbraucherkomfort) konzipiert sind, gestalten deterministische, nicht-halluzinierende Ergebnisse. Anstatt einem umherirrenden LLM uneingeschränkten API-Zugriff zu gewähren, nutzt eine supportorientierte KI die Intentionsklassifizierung, um einen sicheren API-Endpunkt auszuwählen, die Benutzersitzung zu authentifizieren und ein vollständig protokolliertes Interaktionsartefakt zu erstellen.
Dies stellt sicher, dass automatisierte Check-ins, Rückerstattungen oder Kontenänderungen branchenspezifischen Vorschriften entsprechen und nicht zu einer öffentlichen Sperrung durch einen großen Dienstanbieter führen. In einer Landschaft, in der United „Nein“ zu unverifizierten Agenten sagt, schreit der Markt nach B2B-Automatisierungslösungen, die „Ja, aber sicher“ sagen können.
Erstellung eines sicheren Automatisierungs-Blueprints: Eine Checkliste für Support-Leiter
Um die Fragmentierung zu vermeiden, die zur Abschaltung von United führte, müssen Support-Leiter von reaktiver Bot-Blockierung zu einem robusten Architekturdesign übergehen. Hier ist eine direkt aus dem United-Vorfall abgeleitete Automatisierungsbereitschafts-Checkliste:
- Implementieren Sie Zero-Trust-Identitätsbindung: Agenten sollten sich niemals auf Klartext-API-Schlüssel verlassen, die von einer Browsererweiterung abgegriffen wurden. Verwenden Sie OAuth 2.0 mit tokenisiertem Client-Zugriff.
- Erzwingen Sie Aktionsbestätigung für risikoreiche Ereignisse: Eine Geldtransaktion oder eine Flugänderung muss eine explizite Push-Bestätigung auf dem verifizierten Gerät des Benutzers auslösen.
- Protokollbeschränkung: Lehnen Sie Massenautomatisierung über inoffizielle Kanäle ab. Verwenden Sie dedizierte Support-Middleware, die Ratenbegrenzung und Datenmaskierung erzwingt.
Fazit: Der KI-Schutzgraben ist Vertrauen
United Airlines, die persönliche KI-Assistenten verbietet, ist die Korrektur einer gefährlichen Annahme durch den Markt: dass öffentliche, mandantenfähige Intelligenz für private Transaktionen sicher sei. Für SaaS-Gründer, Customer-Success-VPs und Support-Ops-Direktoren ist die Lektion klar: Die Zukunft liegt nicht darin, KI zu blockieren, sondern darin, KI hinter einem sicheren Signal einzusetzen.
Automatisierung scheitert, wenn sie die Compliance-Grenze zwischen dem Dienstanbieter und dem Endbenutzer aufweicht. Die Marke, die diese Vertrauenslücke schließt, wird unverzichtbar.
Während sich die Branche in die Spuren „vertrauenswürdige KI“ und „Schurken-KI“ verfestigt, stellen Sie sicher, dass Ihr Support-Stack in ersterer angesiedelt ist. Investieren Sie in Automatisierung, die die Datenresidenz respektiert, klare rechtliche Verantwortlichkeiten definiert und die menschliche Bestätigung im Kreislauf aufrechterhält, wo das Gesetz es verlangt. Denn das teuerste Support-Ticket ist nicht das, das Sie mit KI lösen, sondern das, das eine Schurken-KI erstellt.