फिशिंग की वास्तविक लागत: कैसे उपभोक्ता धोखाधड़ी विश्वास और आपके मुनाफे को खत्म कर रही है
कल्पना करें कि आपको अपने रियल एस्टेट एजेंट से एक ईमेल मिलता है जिसमें आपके डाउन पेमेंट के लिए वायरिंग निर्देश हैं। इसमें सही लोगो, एजेंट का हस्ताक्षर और यहां तक कि कल आपकी हुई बातचीत का संदर्भ भी है। आप पैसे भेज देते हैं, केवल बाद में पता चलता है कि ईमेल एक परिष्कृत धोखाधड़ी थी। एजेंट की पहचान चुरा ली गई थी, और आपकी जीवन भर की बचत एक अपराधी के क्रिप्टोकरेंसी वॉलेट में गायब हो गई है।
यह कोई काल्पनिक बात नहीं है। यह अटलांटा में सक्रिय एक किराये की धोखाधड़ी है, जहां धोखेबाज वैध रियल एस्टेट एजेंटों की पहचान और तस्वीरों को क्लोन करके किराएदारों से जमा राशि ठग रहे हैं। यह एक स्पष्ट अनुस्मारक है कि खतरे का परिदृश्य बदल गया है। अब हम केवल सर्वरों को सामान्य मैलवेयर से नहीं बचा रहे हैं; हम मानव मानस को औद्योगिक पैमाने पर धोखे से बचा रहे हैं।
आधुनिक फिशिंग संकट एक दोहरा खतरा है। व्यक्ति के लिए, यह तत्काल वित्तीय नुकसान और भावनात्मक आघात है। व्यवसाय के लिए, आपके व्यवसाय के लिए, यह ब्रांड विश्वास का क्षरण, ग्राहक सहायता ट्रायज का बोझ और डेटा उल्लंघन का नियामक दुःस्वप्न है। जैसे-जैसे हम आज के सबसे खतरनाक घोटालों की संरचना का विश्लेषण करते हैं, यह स्पष्ट हो जाता है कि पारंपरिक "चेकबॉक्स" सुरक्षा जागरूकता प्रशिक्षण मृत है। एकमात्र व्यवहार्य बचाव एक व्यवहारिक प्रतिरक्षा प्रणाली का निर्माण करना है।
फिशिंग का विकास: अब आप सिर्फ एक "नाइजीरियाई राजकुमार" नहीं हैं
फिशिंग ने ईमेल को पार कर लिया है। हम ओमनीचैनल धोखे के युग में रहते हैं, जहां हमलावर मनोवैज्ञानिक हेरफेर को नई तकनीकों के साथ जोड़ते हैं। लक्ष्य अब सिर्फ पासवर्ड चुराना नहीं है; यह एक वैकल्पिक वास्तविकता बनाना है जहां पीड़ित स्वेच्छा से पैसे और डेटा सौंप देता है।
1. प्रतिरूपण अर्थव्यवस्था: बड़े पैमाने पर विश्वास का शोषण
सबसे भयावह विकासों में से एक "सॉकपपेट" नेटवर्क का निर्माण है। स्कैमर्स आपको सिर्फ व्हाट्सएप पर संदेश नहीं भेज रहे हैं; वे आपको 20 अन्य प्रतीत होने वाले वास्तविक लोगों के साथ एक समूह में जोड़ रहे हैं। उन पंद्रह सदस्य नकली प्रोफाइल हैं, सभी एक "वित्तीय जीत" की कहानी प्रस्तुत करने के लिए समन्वित हैं, जो आपको क्रिप्टो घोटाले में फंसाने के लिए सामाजिक प्रमाण का दबाव बनाते हैं। यह विश्वास शोषण समूह की गतिशीलता का उपयोग व्यक्ति के खिलाफ करता है, एक ऐसी रणनीति जिसे पारंपरिक फिशिंग फिल्टर नहीं पकड़ सकते क्योंकि हमला एक विश्वसनीय, एन्क्रिप्टेड पीयर-टू-पीयर एप्लिकेशन के भीतर होता है।
2. क्यूआर कोड फिशिंग (क्विशिंग) का उलझा हुआ जाल
संपर्क रहित इंटरैक्शन की सुविधा को हथियार बना दिया गया है। क्यूआर कोड घोटाले उपयोगकर्ताओं को धोखाधड़ी वाली वेबसाइटों पर रीडायरेक्ट करते हैं जो पार्किंग भुगतान पोर्टल या रेस्तरां मेनू के समान दिखती हैं। पीड़ित बिना कोई संदिग्ध यूआरएल देखे स्कैन करते हैं, भुगतान करते हैं और क्रेडेंशियल प्रदान करते हैं। यह धोखा गहरा भौतिक है फिर भी डिजिटल रूप से विनाशकारी है। उन व्यवसायों के लिए जो भुगतान या प्रमाणीकरण के लिए क्यूआर कोड का उपयोग करते हैं, एक भी विकृत भौतिक मेनू या पार्किंग साइन धोखाधड़ी का एक अनंत वेक्टर बन जाता है।
3. मौसमी सोने की दौड़: छुट्टियों और यात्रा घोटाले
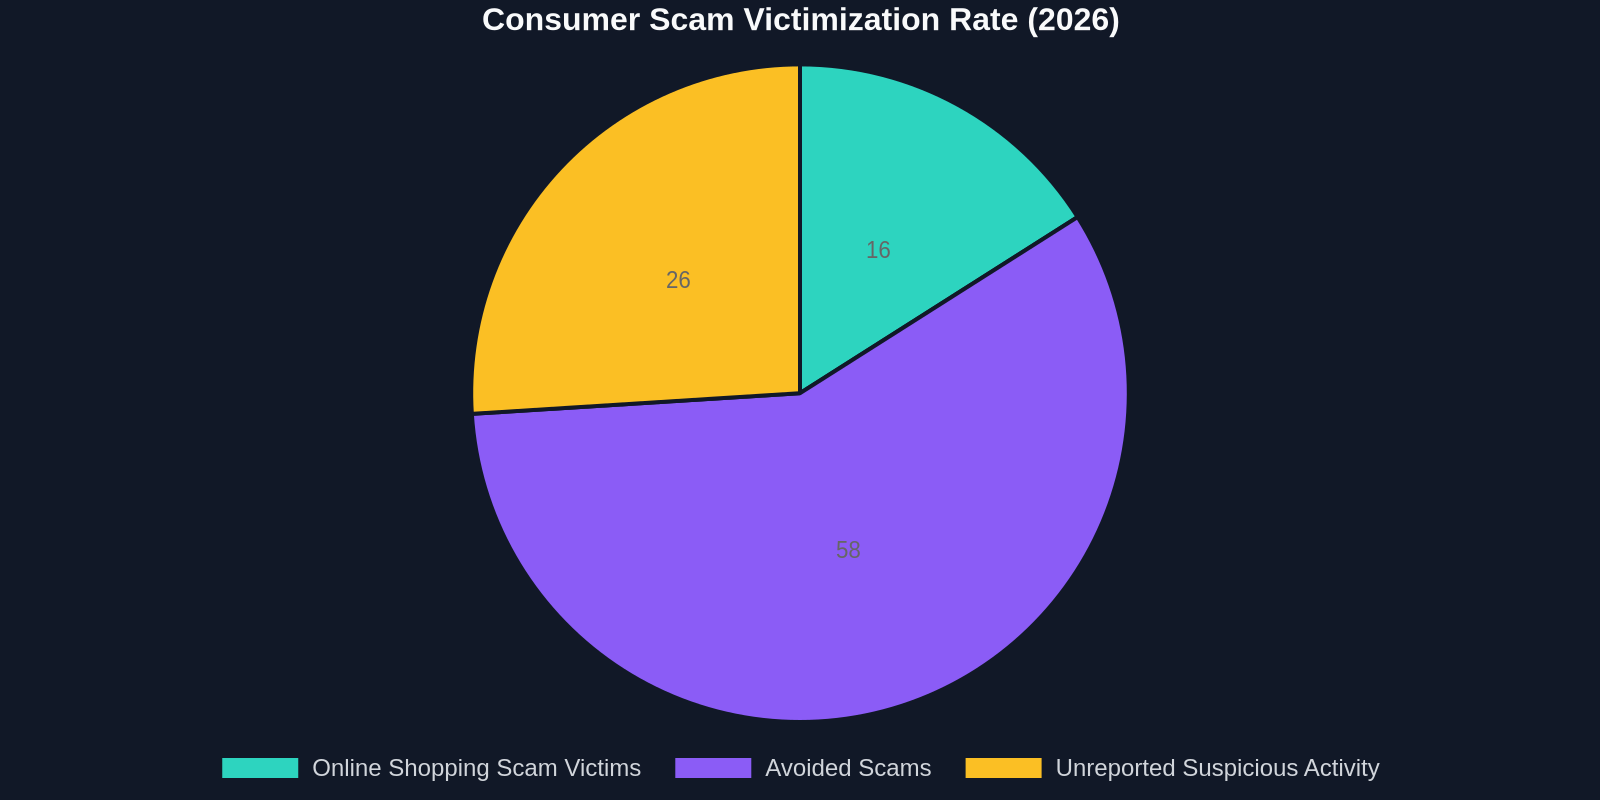
नॉर्टन हॉलिडे रिपोर्ट 2026 ने एक चौंकाने वाला आंकड़ा दिया: **छुट्टियों के मौसम में 6 में से 1 अमेरिकी (16%) ऑनलाइन शॉपिंग घोटाले का शिकार हुआ।**हम न्यूजीलैंड में एक समान पैटर्न देखते हैं, जहां 8% उपभोक्ता छुट्टियों की ऑनलाइन खरीदारी के दौरान ठगे गए, जिसमें औसत नुकसान NZ$1,997.12 था। इन अवधियों के दौरान छुट्टी किराये के घोटाले चरम पर होते हैं, जहां धोखेबाज वैध Airbnb लिस्टिंग को स्क्रैप करते हैं और उन्हें "सच होने के लिए बहुत अच्छी" दरों के साथ सोशल मीडिया पर पुनः पोस्ट करते हैं, सीधे बैंक हस्तांतरण की मांग करते हैं।
यहां जोखिम मौसमी नहीं है; यह स्थायी है। छुट्टियों की खरीदारी को चलाने वाला FOMO (कुछ खोने का डर) वही मनोवैज्ञानिक ट्रिगर है जिसका पूरे वर्ष फ्लैश-सेल स्पैम और टिकट स्कैल्पिंग धोखाधड़ी में शोषण किया जाता है।
व्यावसायिक प्रभाव का विश्लेषण: फिश किए गए उपयोगकर्ता से परे
जब कोई ग्राहक आपके ब्रांड की समानता का उपयोग करके फिश किया जाता है, तो आप सोच सकते हैं कि आप एक द्वितीयक पीड़ित हैं। व्यावसायिक निरंतरता के दृष्टिकोण से, आप अक्सर चुराए गए विश्वास का प्राथमिक शिकार होते हैं।
| Business Impact Area | Surface-Level Symptom | Deep Operational Cost |
|---|---|---|
| Customer Support | Spike in phishing warning calls | Agents spending 40% of time on security remediation instead of growth tasks |
| Brand Equity | Negative sentiment on social media | Long-tail revenue loss as consumers distrust official communications |
| Legal/Compliance | Investigation of fraud | Fines under FTC/PCI-DSS for failure to secure brand channels |
| Transaction Integrity | Chargebacks | Increased processing fees and potential merchant account termination |
अटलांटा रियल एस्टेट घोटाला एक आदर्श केस स्टडी है। वैध एजेंटों ने धोखाधड़ी वाले ईमेल नहीं भेजे, लेकिन जब एक पीड़ित के वायरल TikTok ने दावा किया, "इस एजेंसी ने मेरा पैसा चुराया," तो उनकी पेशेवर प्रतिष्ठा नष्ट हो गई। व्यवसाय ने लिंक पर क्लिक नहीं किया, लेकिन उन्होंने संकट का परिचालन नुकसान झेला।
शोर में संकेत: आपका वर्तमान प्रशिक्षण क्यों विफल होता है
अधिकांश संगठन फिशिंग जागरूकता प्रशिक्षण को एक अनुपालन मीट्रिक के रूप में मानते हैं: "95% कर्मचारियों ने मॉड्यूल पूरा किया।" यह एक व्यर्थ मीट्रिक है। हमेंपूर्णता दरमापने सेव्यवहार परिवर्तनमापने की ओर बढ़ने की आवश्यकता है।
ड्राइविंग सुरक्षा विशेषज्ञ रॉस द्वारा थकान का पता लगाने के लिए पेश की गई एक वास्तविक दुनिया की स्व-मूल्यांकन चेकलिस्ट स्वाभाविक रूप से साइबर सुरक्षा पर लागू होती है। ड्राइवर गुम ट्रैफिक सिग्नल और फोकस ड्रिफ्ट के लिए स्व-मूल्यांकन करते हैं। इसी तरह, कर्मचारियों और ग्राहकों को घोटाले के "सोमैटिक मार्कर" को पहचानने के लिए प्रशिक्षित किया जाना चाहिए: आंतरिक तात्कालिकता ("आपको 24 घंटे में भुगतान करना होगा या सौदा खो देंगे!"), असामान्य भुगतान विधि और स्वर में सूक्ष्म बेमेल।
गेटवे से समूहों तक: डिजिटल हमले की सतह का विस्तार
डिजिटल सतह क्षेत्र बहुत बढ़ गया है। यह अब केवल आपका कॉर्पोरेट इनबॉक्स नहीं है; यह आपके ग्राहक का ग्रुप चैट है।
व्हाट्सएप ग्रुप ट्रैप
स्कैमर्स कई पीड़ितों को एक साथ लाने के लिए व्हाट्सएप की ग्रुप चैट सुविधाओं का लाभ उठाते हैं। यहां, वे कई "सॉकपपेट" खाते तैनात करते हैं। ये बॉट संबंध बनाते हैं, भारी रिटर्न के नकली स्क्रीनशॉट साझा करते हैं और संदेह को दबा देते हैं। एक सहायता संचालन टीम के लिए, यह अंतिम अमीबा हमला है। यह आपके नेटवर्क पर कोई निशान नहीं छोड़ता है, फिर भी यह आपके दर्जनों ग्राहकों को यह विश्वास दिलाता है कि वे आपके नकली क्रिप्टो डिवीजन में निवेश कर रहे हैं।
जनरेटिव एआई एम्पलीफायर
अटलांटा एजेंट घोटाले को विशेष रूप से भयावह बनाने वाली बात निष्पादन में आसानी है। एआई उपकरण एक रियल एस्टेट एजेंट की पूरी सोशल उपस्थिति, तस्वीरें, पॉडकास्ट से वॉयस क्लिप, लेखन शैली को स्क्रैप कर सकते हैं और एक दोषरहित सिंथेटिक व्यक्तित्व उत्पन्न कर सकते हैं। यह एक स्टेरॉयड पर पब्लिशर्स क्लियरिंग हाउस घोटाला है। "व्यक्ति को कॉल करके सत्यापित करें" का पुराना नियम विफल हो जाता है जब फोन पर आवाज एक एआई-क्लोन होती है जो आपके विश्वसनीय संपर्क की तरह बिल्कुल सुनाई देती है।
संकट का मापन: डेटा झूठ नहीं बोलता
बोर्ड को निष्क्रिय सहानुभूति से सक्रिय बजट आवंटन की ओर ले जाने के लिए, हमें कठोर संख्याओं की आवश्यकता है। स्कैम डेटा केवल एक सुरक्षा मीट्रिक नहीं है; यह एक ग्राहक अनुभव (CX) मीट्रिक है और लाइफटाइम वैल्यू (LTV) गणना में एक सीधा इनपुट है।
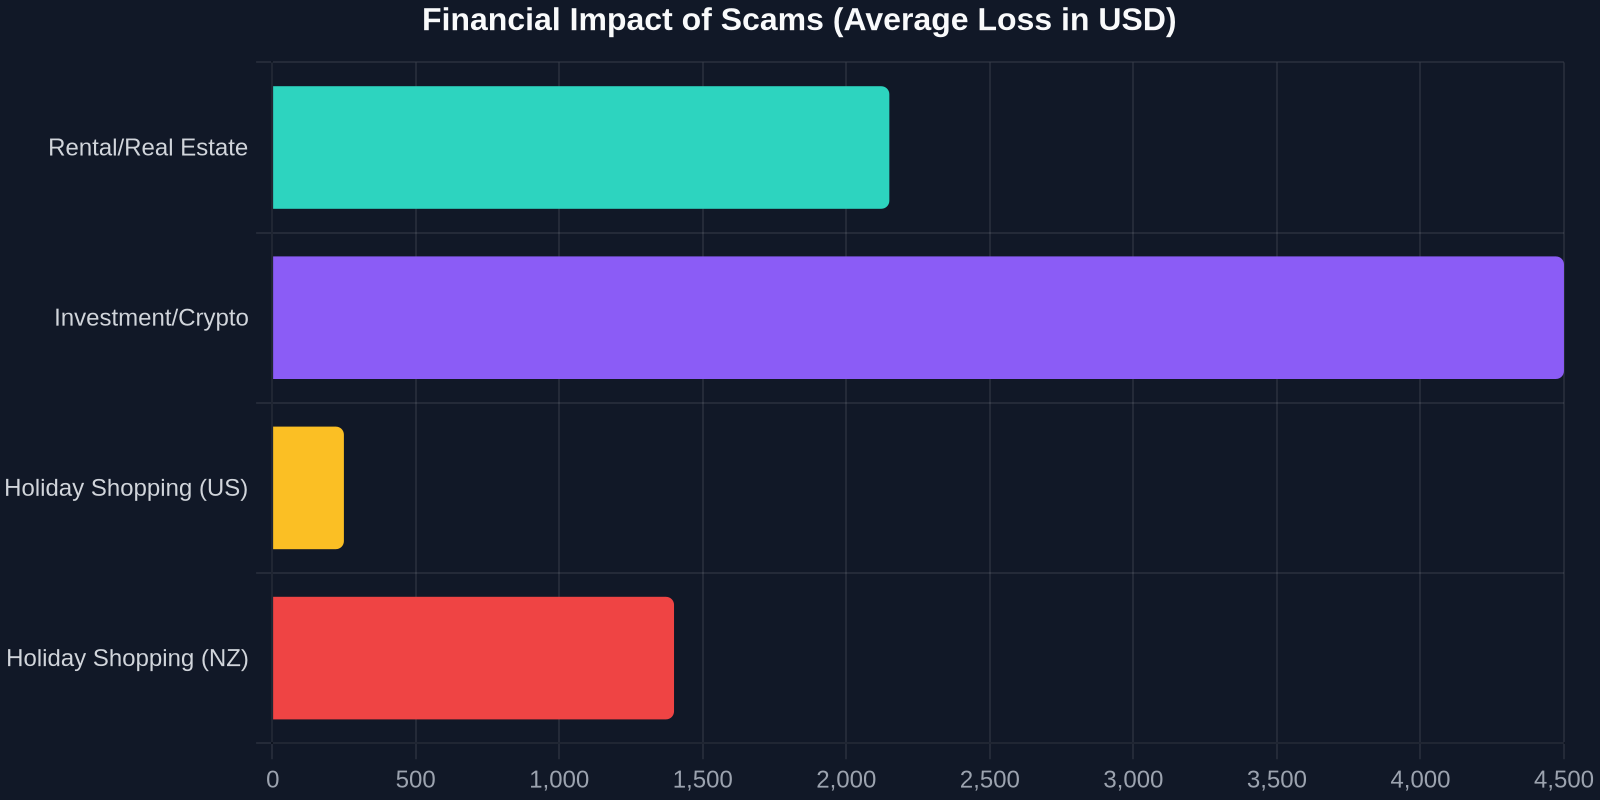
संदिग्ध संचार में वृद्धि पर विचार करें। एक टाउन ऑफिस को स्पूफ करने वाला एक धोखा ईमेल, जैसे मेन के बूथबे में घटना जहां निवासियों को झूठे अलर्ट को अनदेखा करने के लिए कहा गया, कम तकनीकी लगता है। लेकिन ये नागरिक स्पूफिंग हमले सार्वजनिक क्षेत्र की सहायता प्रणालियों को खत्म कर देते हैं। निजी क्षेत्र में, आपके "बिलिंग विभाग" का एक भी स्पूफ उत्पन्न कर सकता है:
यह फिशिंग ईमेल नहीं है जो सहायता प्रणाली को तोड़ता है; यह उन ग्राहकों की भयभीत प्रतिक्रिया है जिन्होंने इसे प्राप्त किया। आपके एजेंट संकट परामर्शदाता बन जाते हैं, और आपके समाधान का समय गिर जाता है।
मनोवैज्ञानिक आरओआई: मानव फायरवॉल की रक्षा करना
व्यावसायिक निरंतरता संज्ञानात्मक उपलब्धता पर निर्भर करती है। जब कोई कर्मचारी किसी घोटाले का शिकार होता है, तो वे ध्यान खो देते हैं, ध्यान केंद्रित करने में संघर्ष करते हैं, संकेतों को याद करते हैं, जो एक थके हुए ड्राइवर के माइक्रो-स्लीप के समान है। एआई डीपफेक कॉल से आहत कार्यबल एक त्रुटि-प्रवण कार्यबल है। प्रशिक्षण को "फिश को कैसे पहचानें" से "दबाव लागू होने पर अपने तंत्रिका तंत्र को कैसे नियंत्रित करें" की ओर बढ़ना चाहिए।
“अंतिम लक्ष्य शून्य क्लिक दर नहीं है। यह शून्य विश्वास दर है। हमें उपयोगकर्ताओं को एक संदेश से जुड़ने, हेरफेर को महसूस करने और उसकी रिपोर्ट करने की आवश्यकता है, यह सब एड्रेनालाईन स्पाइक के बिना जो आलोचनात्मक सोच को बंद कर देता है।”
आधुनिक रक्षा के लिए एक व्यवहारिक खाका
स्थिर नीतियां बेकार हो जाती हैं। यहाँ एक गतिशील, व्यवहार-केंद्रित खाका है जो आपके संगठनात्मक प्रतिरक्षा प्रणाली को उन्नत करने के लिए है।
चरण 1: एक चैनल ऑडिट करें
आपका ईमेल गेटवे सुरक्षित है। आपके LinkedIn इनबॉक्स के बारे में क्या? आपका SMS गेटवे? आपके उपयोगकर्ता मैनुअल पर QR कोड? हर एक डिजिटल टचपॉइंट का मानचित्र बनाएं जहाँ कोई ब्रांड लोगो दिखाई देता है। -**जोखिम वेक्टर:**पार्किंग मीटर स्टिकर, रेस्तरां मेनू, ब्रोशर। -**कार्रवाई:**सार्वजनिक रूप से दिखने वाले QR कोड और कोड के ठीक नीचे “धोखाधड़ी की रिपोर्ट करें” लिंक का नियमित भौतिक निरीक्षण।
चरण 2: पूर्णता से दक्षता की ओर बदलाव
“क्लिक दर” मीट्रिक को आत्मविश्वास/संदेह सूचकांक से बदलें। प्रशिक्षण के बाद, क्या कर्मचारी रिपोर्टिंग में अधिक आत्मविश्वासी हैं, या केवल अधिक चिंतित? -**किनारे का परीक्षण करें:**ऐसे सिमुलेशन चलाएं जो शून्य तकनीकी संकेतक (परफेक्ट लिंक) लेकिन उच्च मनोवैज्ञानिक दबाव (CEO का टेक्स्ट, “मैं एक मीटिंग में हूँ, ये गिफ्ट कार्ड खरीदें”) का उपयोग करते हैं। “रुकें और सत्यापित करें” दर को मापें, क्लिक दर को नहीं।
चरण 3: ग्राहक सतर्कता लूप को स्वचालित करें
आप स्कैम के परिणामों को संभालने के लिए 200 अतिरिक्त सहायता एजेंटों को काम पर नहीं रख सकते। यह वह जगह है जहाँ ऑटोमेशन और AI रक्षा एकीकृत होते हैं। -सत्यापन परत: स्वचालित तैनात करें