O Verdadeiro Custo do Phishing: Como os Golpes contra Consumidores Estão Drenando a Confiança e seus Lucros
Imagine receber um e-mail do seu corretor de imóveis com instruções bancárias para o pagamento da entrada do seu imóvel. Ele tem o logotipo correto, a assinatura do corretor e até faz referência a uma conversa que vocês tiveram ontem. Você envia o dinheiro, apenas para descobrir depois que o e-mail era uma fraude sofisticada. A identidade do corretor foi roubada, e suas economias de uma vida inteira desapareceram na carteira de criptomoedas de um criminoso.
Isso não é uma hipótese. É um golpe de aluguel atualmente ativo em Atlanta, onde fraudadores estão clonando as identidades e fotos de corretores de imóveis legítimos para enganar inquilinos e roubar seus depósitos. É um lembrete contundente de que o cenário de ameaças mudou. Não estamos mais apenas defendendo servidores contra malware genérico; estamos defendendo a psique humana contra um engano em escala industrial.
A crise moderna de phishing é uma ameaça dupla. Para o indivíduo, é a perda financeira imediata e o trauma emocional. Para a empresa, sua empresa, é a erosão da confiança na marca, o fardo do triagem de suporte ao cliente e o pesadelo regulatório de uma violação de dados. Ao dissecarmos a anatomia dos golpes mais perigosos da atualidade, fica claro que o treinamento tradicional de conscientização em segurança do tipo "marque a caixinha" está morto. A única defesa viável é construir um sistema imunológico comportamental.
A Evolução do Phishing: Você Não É Mais Apenas um "Príncipe Nigeriano"
O phishing transcendeu o e-mail. Vivemos em uma era de engano omnichannel, onde os atacantes combinam manipulação psicológica com novas tecnologias. O objetivo não é mais apenas roubar uma senha; é criar uma realidade alternativa onde a vítima entrega voluntariamente dinheiro e dados.
1. A Economia da Personificação: Exploração da Confiança em Escala
Uma das evoluções mais sinistras é a criação de redes de "sockpuppets" (perfis falsos). Os golpistas não estão apenas enviando mensagens para você no WhatsApp; eles estão te adicionando a um grupo com outras 20 pessoas aparentemente reais. Quinze desses membros são perfis falsos, todos coordenados para encenar uma narrativa de "vitória financeira", criando uma panela de pressão de prova social para te convencer a cair em um golpe de criptomoedas. Essa exploração da confiança usa a dinâmica de grupo contra o indivíduo, uma tática que os filtros tradicionais de phishing não conseguem detectar porque o ataque ocorre dentro de um aplicativo confiável e criptografado ponto a ponto.
2. A Teia Emaranhada do Phishing por QR Code (Quishing)
A conveniência das interações sem contato foi transformada em arma. Os golpes de QR Code redirecionam os usuários para sites fraudulentos que parecem idênticos aos portais de pagamento de estacionamento ou menus de restaurantes. As vítimas escaneiam, pagam e fornecem credenciais sem nunca ver uma URL suspeita. O engano é profundamente físico, mas digitalmente devastador. Para empresas que usam QR Codes para pagamentos ou autenticação, um único menu físico adulterado ou placa de estacionamento se torna um vetor infinito para fraudes.
3. A Corrida do Ouro Sazonal: Golpes de Feriados e Viagens
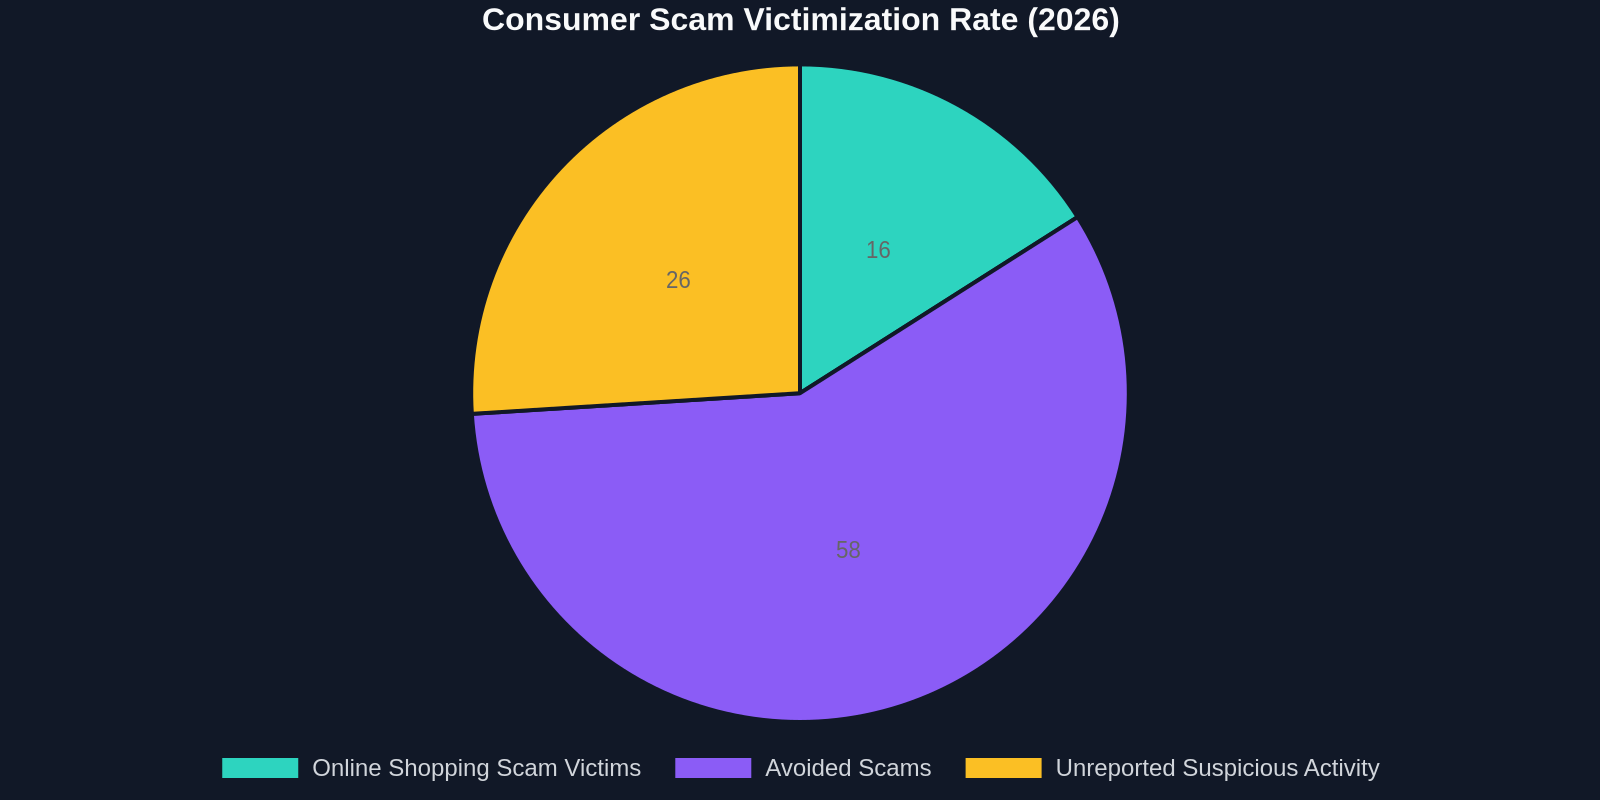
O Relatório de Feriados Norton 2026 entregou uma estatística assustadora: **1 em cada 6 americanos (16%) foi vítima de golpes de compras online durante a temporada de festas.**Vemos um padrão paralelo na Nova Zelândia, onde 8% dos consumidores foram enganados enquanto faziam compras de fim de ano online, com uma perda média de NZ$ 1.997,12. Os golpes de aluguel de temporada atingem o pico durante esses períodos, com fraudadores copiando anúncios legítimos do Airbnb e os republicando nas redes sociais com taxas "boas demais para ser verdade", exigindo transferências bancárias diretas.
O risco aqui não é sazonal; é permanente. O medo de ficar de fora (FOMO) que impulsiona as compras de fim de ano é o mesmo gatilho psicológico explorado durante todo o ano em spam de liquidações relâmpago e fraudes de revenda de ingressos.
Dissecando o Impacto nos Negócios: Além do Usuário Phishingado
Quando um cliente é vítima de phishing usando a imagem da sua marca, você pode pensar que é uma vítima secundária. Do ponto de vista da continuidade dos negócios, você é frequentemente a principal vítima da confiança roubada.
| Business Impact Area | Surface-Level Symptom | Deep Operational Cost |
|---|---|---|
| Customer Support | Spike in phishing warning calls | Agents spending 40% of time on security remediation instead of growth tasks |
| Brand Equity | Negative sentiment on social media | Long-tail revenue loss as consumers distrust official communications |
| Legal/Compliance | Investigation of fraud | Fines under FTC/PCI-DSS for failure to secure brand channels |
| Transaction Integrity | Chargebacks | Increased processing fees and potential merchant account termination |
O golpe imobiliário de Atlanta é o estudo de caso perfeito. Os corretores legítimos não enviaram os e-mails fraudulentos, mas suas reputações profissionais foram destruídas quando um TikTok viral da vítima afirmou: "Esta agência roubou meu dinheiro." A empresa não clicou no link, mas absorveu o dano operacional da crise.
O Sinal no Ruído: Por Que Seu Treinamento Atual Falha
A maioria das organizações trata o treinamento de conscientização sobre phishing como uma métrica de conformidade: "95% dos funcionários concluíram o módulo." Isso é uma métrica de vaidade. Precisamos mudar de medirtaxas de conclusãopara medirmudança de comportamento.
Uma lista de verificação de autoavaliação do mundo real, como a oferecida pelo especialista em segurança de direção Ross para detecção de fadiga, se aplica naturalmente à cibersegurança. Motoristas se autoavaliam quanto à perda de sinais de trânsito e desvio de foco. Da mesma forma, funcionários e clientes devem ser treinados para reconhecer os "marcadores somáticos" de um golpe: a urgência visceral ("Você deve pagar em 24 horas ou perder o negócio!"), o método de pagamento incomum e as discrepâncias sutis no tom.
De Portais a Grupos: A Superfície de Ataque Digital se Expande
A área de superfície digital aumentou enormemente. Não é mais apenas sua caixa de entrada corporativa; é o chat em grupo do seu cliente.
A Armadilha do Grupo do WhatsApp
Os golpistas aproveitam os recursos de chat em grupo do WhatsApp para reunir múltiplas vítimas. Aqui, eles implantam várias contas "sockpuppet". Esses bots constroem relacionamento, compartilham capturas de tela falsas de retornos massivos e abafam o ceticismo. Para uma equipe de operações de suporte, este é o ataque ameba definitivo. Ele não deixa rastros na sua rede, mas convence dezenas de seus clientes de que estão investindo em sua falsa divisão de criptomoedas.
O Amplificador de IA Generativa
O que torna o golpe do corretor de Atlanta particularmente aterrorizante é a facilidade de execução. Ferramentas de IA podem extrair toda a presença social de um corretor de imóveis, fotos, clipes de voz de um podcast, estilo de escrita e gerar uma persona sintética impecável. Isso é um golpe do Publisher's Clearing House turbinado. A velha regra de "ligue para a pessoa para verificar" falha quando a voz no telefone é um clone de IA que soa exatamente como seu contato de confiança.
Quantificando a Crise: Os Dados Não Mentem
Para mover um conselho da simpatia passiva para a alocação ativa de orçamento, precisamos de números concretos. Os dados de golpes não são apenas uma métrica de segurança; são uma métrica de experiência do cliente (CX) e uma entrada direta nos cálculos de valor vitalício (LTV).
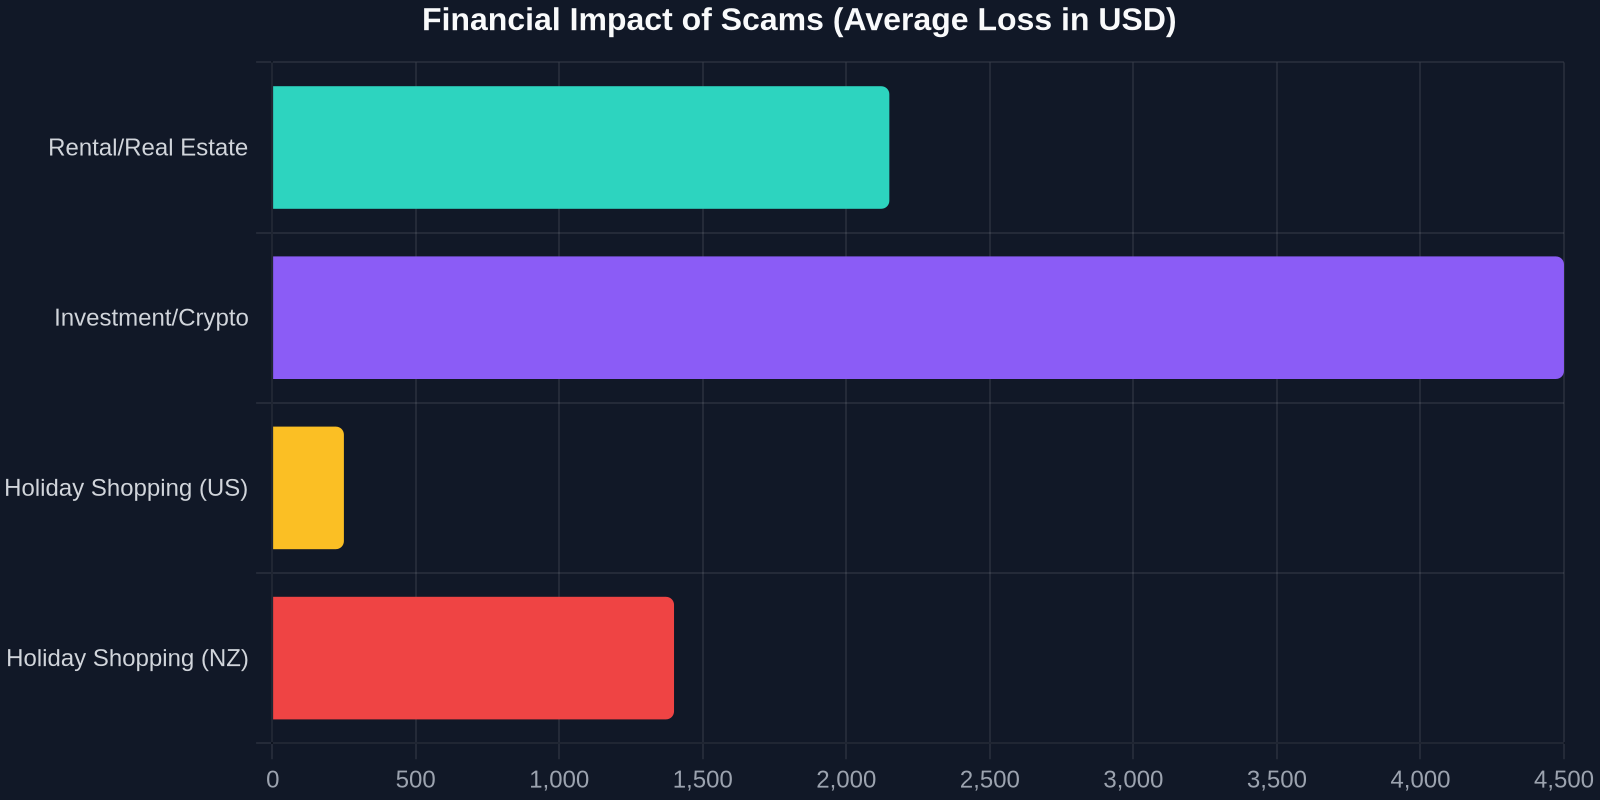
Considere o aumento nas comunicações suspeitas. Um e-mail falso falsificando um Escritório Municipal, como o incidente em Boothbay, Maine, solicitando que os moradores ignorassem alertas falsos, parece de baixa tecnologia. Mas esses ataques de falsificação cívica drenam os sistemas de suporte do setor público. No setor privado, uma única falsificação do seu "departamento de cobrança" pode gerar:
Não é o e-mail de phishing que quebra o sistema de suporte; é a resposta aterrorizada dos clientes que o receberam. Seus agentes se tornam conselheiros de crise, e seus tempos de resolução despencam.
O ROI Psicológico: Protegendo o Firewall Humano
A continuidade dos negócios depende da disponibilidade cognitiva. Quando um funcionário cai em um golpe, ele perde o foco, luta para se concentrar, perde sinais, análogo aos micro-sonos de um motorista fatigado. Uma força de trabalho se recuperando de uma chamada de deepfake de IA é uma força de trabalho propensa a erros. O treinamento deve passar de "Como Identificar um Phishing" para "Como Regular Seu Sistema Nervoso Quando a Pressão é Aplicada."
“O objetivo final não é uma taxa de clique zero. É uma taxa de crença zero. Precisamos que os usuários interajam com uma mensagem, sintam a manipulação e a denunciem, tudo sem o pico de adrenalina que desativa o pensamento crítico.”
Um Modelo Comportamental para Defesa Moderna
Políticas estáticas morrem na videira. Aqui está um modelo dinâmico e focado no comportamento para atualizar o sistema imunológico da sua organização.
Passo 1: Realize uma Auditoria de Canais
Seu gateway de e-mail é seguro. E a sua caixa de entrada do LinkedIn? Seu gateway de SMS? O código QR nos seus manuais de usuário? Mapeie cada ponto de contato digital onde um logotipo de marca aparece.
- **Vetor de Risco:**Adesivos de parquímetro, cardápios de restaurantes, folhetos. -**Ação:**Inspeção física regular de códigos QR voltados para o público e links de “denunciar fraude” diretamente abaixo do código.
Passo 2: Mude de Conclusão para Competência
Substitua as métricas de “taxa de clique” por um Índice de Confiança/Ceticismo. Após o treinamento, os funcionários estão mais confiantes em denunciar, ou apenas mais ansiosos? -**Teste o Limite:**Execute simulações que usam zero indicadores técnicos (links perfeitos), mas alta pressão psicológica (CEO enviando mensagem: “Estou em uma reunião, compre esses cartões-presente”). Meça a taxa de “parar e verificar”, não a taxa de clique.
Passo 3: Automatize o Ciclo de Vigilância do Cliente
Você não pode contratar 200 agentes de suporte extras para lidar com as consequências de golpes. É aqui que a automação e a defesa por IA se integram. -Camada de Verificação: Implemente automação