United Airlines Proíbe Agentes de IA para Reservas: Um Alerta de Segurança para a Automação de Suporte
Em uma medida histórica que gerou ondas de choque nas indústrias de tecnologia de viagens e suporte ao cliente, a United Airlines anunciou que proibirá o uso de assistentes pessoais de IA para reservar voos, alterar reservas ou acessar seus sistemas. A decisão, apresentada como uma proteção necessária à privacidade do consumidor e à segurança da aviação, estabelece uma linha divisória clara entre a automação de nível empresarial e o uso desenfreado de bots de terceiros.
Embora os consumidores tenham adotado a IA para simplificar tarefas, desde pedir mantimentos até gerenciar calendários, a repressão da United revela a tensão frágil entre conveniência e conformidade. Para líderes de SaaS B2B, gerentes de equipes de suporte e especialistas em operações, isso não é apenas uma manchete da aviação. É um estudo de caso crítico sobre os riscos de infraestrutura da IA oculta e um guia para construir automação de suporte segura e escalável que não resultará na suspensão dos seus usuários.
Por que a United Traçou uma Linha na Areia de Silício
Em 12 de novembro de 2026, a United Airlines esclareceu que não permitirá que agentes de IA de terceiros (frequentemente chamados de 'assistentes pessoais de IA') interajam com sua infraestrutura digital. Isso não é meramente uma preferência de UX; é uma decisão de responsabilidade em múltiplas camadas, baseada em exposição regulatória, soberania de dados e integridade operacional.
O Gatilho Regulatório: ACAA e a Exigência de Supervisão Humana
Um dos gatilhos mais imediatos para a proibição é a exigência legal sob a Lei de Acesso a Transportadoras Aéreas (ACAA) e regulamentações federais relacionadas. No fluxo de check-in, os passageiros humanos devem verificar explicitamente se suas bagagens não contêm materiais perigosos, incluindo baterias de lítio com cargas específicas.
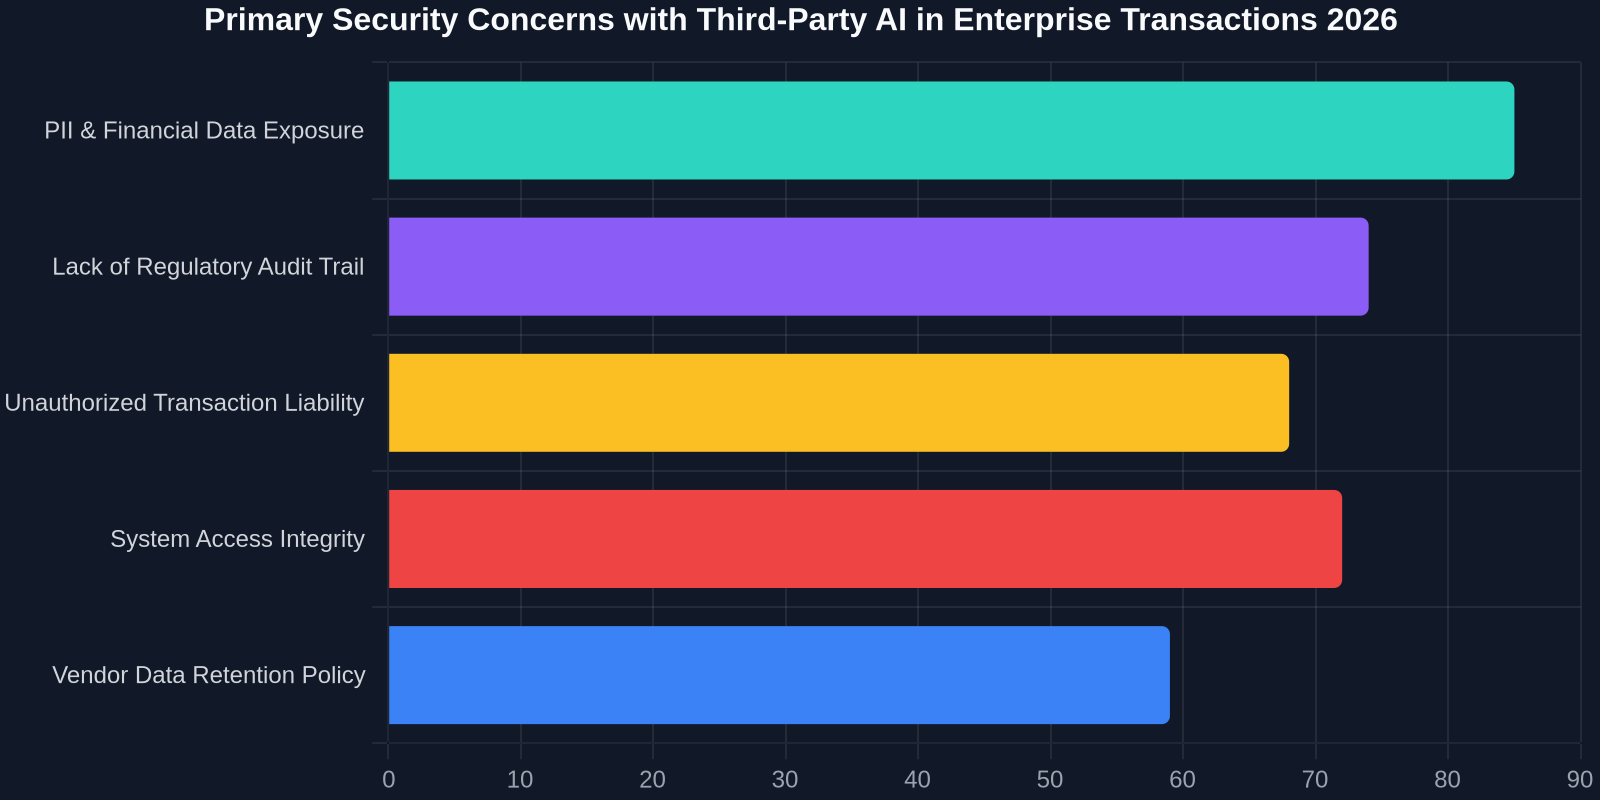
A United afirma que ações automatizadas podem violar regulamentações de aviação, citando a exigência de um reconhecimento humano durante o check-in de que as bagagens não contêm itens proibidos. Se um agente de IA não supervisionado clicar na caixa "Eu concordo" para um passageiro, a companhia aérea fica potencialmente exposta a multas severas, incêndios em cargas e pesadelos legais. Líderes de suporte que gerenciam indústrias com alta conformidade (saúde, finanças, logística) reconhecem imediatamente esse atrito: automação sem identidade verificada e consentimento explícito é inviável.
Segurança de Dados: Quem é o Dono dos Detalhes do Seu Passaporte Agora?
A companhia aérea afirma que clientes que fornecem seus dados pessoais e de cartão de crédito a empresas de IA correm o risco de ter suas informações sensíveis expostas. Quando um viajante entrega seu PNR (Registro de Nome do Passageiro), número de passaporte e CVV do cartão de crédito a um invólucro de LLM de consumo, esses dados geralmente saem do envelope seguro da infraestrutura da companhia aérea. Diferentemente de ferramentas empresariais compatíveis com PCI-DSS, a maioria dos agentes pessoais de IA opera em um ambiente de caixa-preta onde os dados podem ser retidos, usados para treinamento de modelos ou expostos a APIs de terceiros.
O Custo Oculto da 'Conveniência': Registros Fragmentados
Imagine um pesadelo de operações de suporte: o agente de IA de um viajante altera um segmento de voo durante a noite, mas o passageiro não fica sabendo. Ele aparece no portão de embarque e o bilhete é invalidado devido a um erro de cálculo de regra tarifária pelo bot. Quem é o responsável? O desenvolvedor do agente? O provedor do LLM? O passageiro?
A responsabilidade pela experiência do cliente de uma IA não governada não é hipotética. É uma 'bomba-relógio' para operações de suporte onde os agentes agem sem uma fonte abrangente da verdade.
A United afirmou que não cancelará reservas feitas por agentes de IA antes de 11 de novembro de 2026, um período de carência. No entanto, após a repressão, qualquer bot de terceiros que tentar extrair tarifas, manipular PNRs ou acionar check-ins automatizados será formalmente bloqueado. Para as equipes de suporte, isso ressalta uma verdade crítica: automação sem integração bidirecional de sistemas e higiene de dados impecável é um risco de receita, não uma economia de tempo.
Implicações para Sucesso do Cliente e Operações de Suporte
O CEO da United Airlines, Scott Kirby, está hiperfocado em melhorar a experiência de voo, e essa aplicação de política é um exercício de construção de confiança, não um movimento anti-IA. Ela diferencia entre 'interfaces autorizadas' (aplicativos diretos da companhia aérea, integrações confiáveis de empresas de gestão de viagens) e 'automação desonesta'.
Para líderes de suporte que escalam operações B2B além de viagens, cada ticket criado por uma IA alucinante corrói a confiança no pipeline de automação. A proibição da United nos ensina três imperativos arquitetônicos para automação de suporte segura:
- Sanção de Canal: Automatize onde você controla a interface. Tráfego de bot público e não autenticado é uma falha de segurança. O suporte proativo deve operar dentro de um contexto gerenciado.
- Higiene de PII no Nível do Kernel: Você não pode alimentar dados brutos e não mascarados de cartão de pagamento ou documentos de identidade em um modelo generalizado de terceiros. Plataformas de suporte nativas de IA devem garantir retenção zero de artefatos de identidade sensíveis.
- Supervisão Humana para Mudanças Críticas de Estado: Em finanças, viagens ou agendamento médico, uma resolução automatizada ainda deve gerar uma aprovação humana verificável para finalizações de alto risco (por exemplo, um débito na carteira, um upgrade de assento, uma renovação de receita).
Soberania de Dados na Era dos Fluxos Agênticos
A United Airlines está restringindo agentes de inteligência artificial de reservar voos para viajantes, mas não está eliminando a IA. Eles estão implicitamente exigindo uma mudança para IA privada e empresarial, onde a soberania dos dados é garantida. Quando uma empresa utiliza uma plataforma como a Successly para automação de atendimento ao cliente, a IA não é um raspador aleatório da internet; ela opera sob um acordo estrito de processamento de dados (DPA) e dentro de um namespace protegido.
A Matriz de Risco da 'IA Oculta' para Funções de Suporte
Quando um agente de suporte conecta seu console de trabalho a uma IA de consumo para 'automatizar' resumos de tickets, ele inadvertidamente exporta artigos internos da base de conhecimento, e-mails de clientes e métricas de desempenho. A United Airlines está bloqueando assistentes de IA de terceiros de reservar voos para proteger dados de carga; as empresas devem aplicar o mesmo firewall aos seus sistemas de gerenciamento de tickets para proteger a propriedade intelectual.
| Security Dimension | General Personal AI Agent | Managed Enterprise Support AI |
|---|---|---|
| Data Residency | Retained for training | Isolated, zero-retention |
| Regulatory Compliance | No audit trail | ACAA/GDPR-ready logs |
| Purchase Authorization | Proxy credentials | Tokenized, verified actions |
| Liability Chain | Fragmented (user ↔ bot ↔ API) | Unified vendor accountability |
O Futuro das Viagens (e do Suporte) é a Automação Verificada
A indústria aérea é um indicador de transformação digital. Hoje é o motor de reservas; amanhã é o processador de sinistros médicos ou o subscritor de hipotecas. O anúncio de que viajantes que usaram anteriormente assistentes de IA para reservar voos estão com os dias contados não é uma rejeição à tecnologia. É uma mudança em direção a Fluxos de Trabalho de IA Verificados.
Por que os Usuários do Successly Evitam a Armadilha da 'Proibição da United'
Plataformas projetadas para o sucesso do cliente empresarial (não para conveniência do consumidor) arquitetam resultados determinísticos e não alucinatórios. Em vez de fornecer acesso irrestrito à API para um LLM errante, uma IA focada em suporte usa classificação de intenção para selecionar um endpoint de API seguro, autentica a sessão do usuário e cria um artefato de interação totalmente registrado.
Isso garante que check-ins automatizados, reembolsos ou alterações de conta estejam em conformidade com regulamentações específicas do setor e não resultem em uma lista negra pública por um grande provedor de serviços. Em um cenário onde a United está dizendo 'não' para agentes não verificados, o mercado está clamando por soluções de automação B2B que possam dizer 'sim, de forma segura.'
Construindo um Modelo de Automação Seguro: Um Checklist para Líderes de Suporte
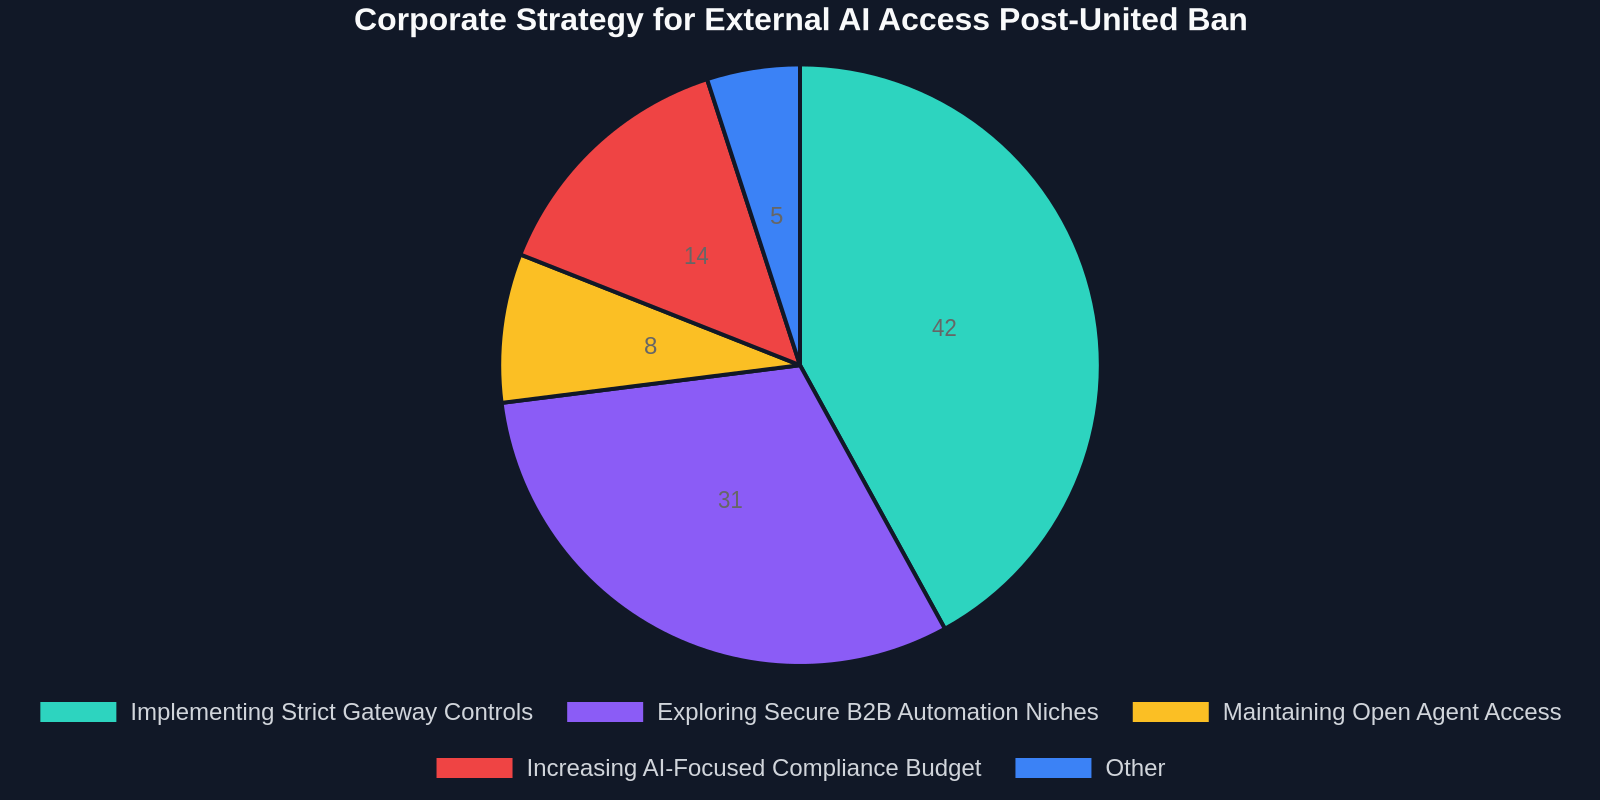
Para evitar a fragmentação que desencadeou a paralisação da United, os líderes de suporte devem passar do bloqueio reativo de bots para um design de arquitetura robusto. Aqui está um checklist de prontidão para automação derivado diretamente do incidente da United:
- Implementar Vinculação de Identidade com Confiança Zero: Os agentes nunca devem depender de chaves de API em texto simples extraídas por uma extensão de navegador. Use OAuth 2.0 com acesso de cliente tokenizado.
- Exigir Confirmação de Ação para Eventos de Alto Risco: Uma transação monetária ou uma alteração de voo deve acionar uma confirmação push explícita para o dispositivo verificado do usuário.
- Restrição de Protocolo: Rejeite automação em massa por canais não oficiais. Use middleware de suporte dedicado que imponha limitação de taxa e mascaramento de dados.
Conclusão: O Fosso da IA é a Confiança
A United Airlines banir assistentes de IA pessoais é o mercado corrigindo uma suposição perigosa: que a inteligência pública e multi-inquilino é segura para transações privadas. Para fundadores de SaaS, VPs de sucesso do cliente e diretores de operações de suporte, a lição é clara: o futuro não é bloquear a IA; é implantar a IA por trás de um sinal seguro.
A automação falha quando corrói o limite de conformidade entre o provedor de serviços e o usuário final. A marca que resolver essa lacuna de confiança se torna indispensável.
À medida que a indústria se cristaliza em faixas de 'IA confiável' e 'IA desonesta', certifique-se de que sua pilha de suporte esteja na primeira. Invista em automação que respeite a residência de dados, defina responsabilidade legal clara e mantenha o reconhecimento humano no ciclo onde a lei exige. Porque o ticket de suporte mais caro não é aquele que você resolve com IA, é aquele que uma IA desonesta cria.