Истинная цена фишинга: Как потребительские аферы подрывают доверие и наносят удар по вашему кошельку
Представьте, что вы получаете электронное письмо от своего риелтора с инструкциями по переводу первоначального взноса. На нем правильный логотип, подпись агента и даже ссылка на ваш вчерашний разговор. Вы отправляете деньги, но позже выясняется, что письмо было изощренным мошенничеством. Личность агента была украдена, а ваши сбережения исчезли в криптовалютном кошельке преступника.
Это не гипотетический сценарий. Это активная арендная афера в Атланте, где мошенники клонируют личности и фотографии реальных риелторов, чтобы выманить у арендаторов залоги. Это суровое напоминание о том, что ландшафт угроз изменился. Мы больше не просто защищаем серверы от типового вредоносного ПО; мы защищаем человеческую психику от обмана промышленного масштаба.
Современный фишинговый кризис — это двойная угроза. Для отдельного человека это немедленная финансовая потеря и эмоциональная травма. Для бизнеса, вашего бизнеса, это эрозия доверия к бренду, бремя сортировки обращений в службу поддержки и регуляторный кошмар утечки данных. Когда мы препарируем анатомию самых опасных сегодняшних афер, становится ясно, что традиционное обучение кибербезопасности по принципу «галочки» мертво. Единственная жизнеспособная защита — это создание поведенческой иммунной системы.
Эволюция фишинга: Вы больше не просто «нигерийский принц»
Фишинг вышел за рамки электронной почты. Мы живем в эпоху омниканального обмана, где атакующие сочетают психологическое манипулирование с новыми технологиями. Цель больше не просто украсть пароль; она заключается в создании альтернативной реальности, где жертва добровольно отдает деньги и данные.
1. Экономика подражания: Эксплуатация доверия в масштабе
Одна из самых зловещих эволюций — создание сетей «сокпаппетов» (подставных аккаунтов). Мошенники не просто пишут вам в WhatsApp; они добавляют вас в группу с 20 другими, казалось бы, реальными людьми. Пятнадцать из этих участников — фейковые профили, все координируются, чтобы разыграть сценарий «финансовой победы», создавая скороварку социального доказательства, чтобы втянуть вас в крипто-аферу. Эта эксплуатация доверия использует групповую динамику против личности — тактика, которую традиционные фишинговые фильтры не могут уловить, потому что атака происходит внутри доверенного, зашифрованного однорангового приложения.
2. Запутанная паутина QR-фишинга (Кишинг)
Удобство бесконтактного взаимодействия было обращено в оружие. QR-аферы перенаправляют пользователей на мошеннические сайты, которые выглядят идентично порталам оплаты парковки или меню ресторанов. Жертвы сканируют, платят и передают учетные данные, даже не видя подозрительного URL. Обман глубоко физический, но цифровые последствия разрушительны. Для компаний, использующих QR-коды для оплаты или аутентификации, один испорченный физический носитель (меню или знак парковки) становится бесконечным вектором мошенничества.
3. Сезонная золотая лихорадка: Праздничные и туристические аферы
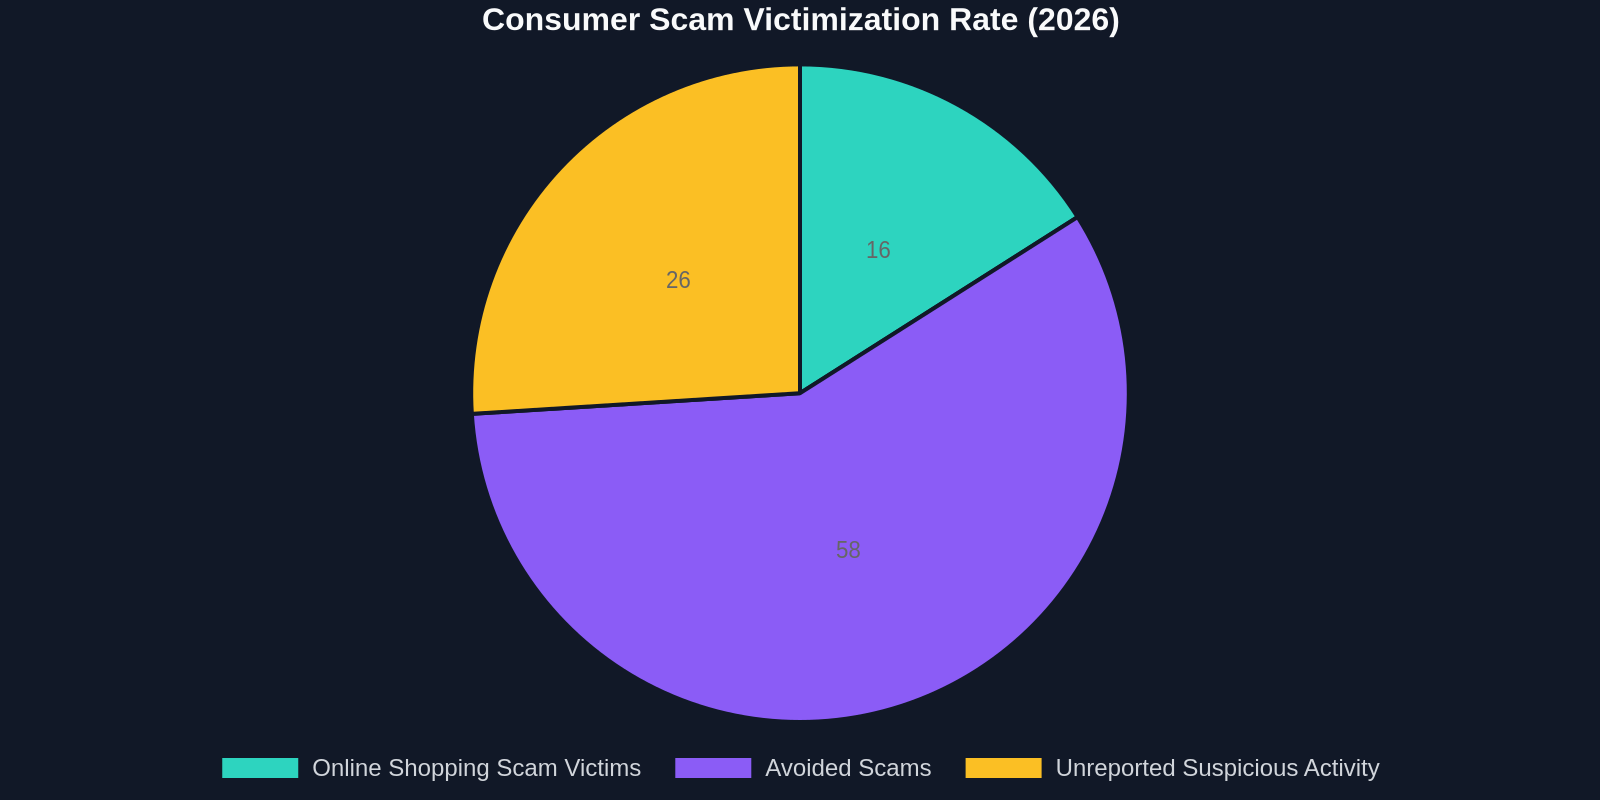
Отчет Norton Holiday Report 2026 привел леденящую статистику: **каждый шестой американец (16%) стал жертвой мошенничества в интернет-магазинах в праздничный сезон.**Мы наблюдаем аналогичную картину в Новой Зеландии, где 8% потребителей были обмануты во время праздничных покупок в интернете, при средней потере в NZ$1,997.12. Аферы с арендой жилья для отпуска достигают пика в эти периоды: мошенники копируют легитимные объявления Airbnb и размещают их в соцсетях с «слишком хорошими, чтобы быть правдой» ценами, требуя прямых банковских переводов.
Риск здесь не сезонный; он постоянный. Страх упустить выгоду (FOMO), который движет праздничными покупками, — это тот же психологический триггер, который эксплуатируется круглый год в спаме о мгновенных распродажах и мошенничестве с перепродажей билетов.
Анализ влияния на бизнес: За пределами «фишинутого» пользователя
Когда клиент становится жертвой фишинга с использованием образа вашего бренда, вы можете думать, что вы — вторичная жертва. С точки зрения непрерывности бизнеса, вы часто являетесь главной жертвой утраченного доверия.
| Business Impact Area | Surface-Level Symptom | Deep Operational Cost |
|---|---|---|
| Customer Support | Spike in phishing warning calls | Agents spending 40% of time on security remediation instead of growth tasks |
| Brand Equity | Negative sentiment on social media | Long-tail revenue loss as consumers distrust official communications |
| Legal/Compliance | Investigation of fraud | Fines under FTC/PCI-DSS for failure to secure brand channels |
| Transaction Integrity | Chargebacks | Increased processing fees and potential merchant account termination |
Афера с недвижимостью в Атланте — идеальный пример для изучения. Легитимные агенты не отправляли мошеннические письма, но их профессиональная репутация была разрушена, когда вирусное видео в TikTok от жертвы заявило: «Это агентство украло мои деньги». Бизнес не переходил по ссылке, но он принял на себя операционный ущерб от кризиса.
Сигнал в шуме: Почему ваше текущее обучение не работает
Большинство организаций относятся к обучению распознаванию фишинга как к метрике соответствия: «95% сотрудников прошли модуль». Это метрика тщеславия. Нам нужно перейти от измеренияпроцента прохожденияк измерениюизменения поведения.
Контрольный список самооценки из реального мира, подобный тому, который предлагает эксперт по безопасности вождения Росс для выявления усталости, естественным образом применим к кибербезопасности. Водители оценивают себя на предмет пропущенных дорожных знаков и потери концентрации. Аналогично, сотрудников и клиентов следует обучать распознаванию «соматических маркеров» аферы: интуитивной срочности («Вы должны заплатить в течение 24 часов, иначе сделка сорвется!»), необычного способа оплаты и тонких несоответствий в тоне.
От шлюзов к группам: Цифровая поверхность атаки расширяется
Площадь цифровой поверхности резко возросла. Это больше не просто ваш корпоративный почтовый ящик; это групповой чат вашего клиента.
Ловушка групп WhatsApp
Мошенники используют функции групповых чатов WhatsApp для объединения нескольких жертв. Здесь они развертывают несколько аккаунтов «сокпаппетов». Эти боты устанавливают взаимопонимание, делятся поддельными скриншотами огромных доходов и заглушают скептицизм. Для команды поддержки это идеальная атака-амеба. Она не оставляет следов в вашей сети, но при этом убеждает десятки ваших клиентов в том, что они инвестируют в ваш фальшивый крипто-отдел.
Усилитель генеративного ИИ
Что делает аферу с агентом в Атланте особенно пугающей, так это легкость исполнения. Инструменты ИИ могут собрать все присутствие риелтора в соцсетях, фотографии, фрагменты голоса из подкаста, стиль письма и сгенерировать безупречную синтетическую личность. Это мошенничество по схеме Publisher's Clearing House на стероидах. Старое правило «позвони человеку, чтобы проверить» перестает работать, когда голос в телефоне — это клон ИИ, звучащий в точности как ваш доверенный контакт.
Количественная оценка кризиса: Данные не лгут
Чтобы перевести совет директоров от пассивного сочувствия к активному выделению бюджета, нам нужны жесткие цифры. Данные о мошенничестве — это не просто метрика безопасности; это метрика клиентского опыта (CX) и прямой вклад в расчеты пожизненной ценности клиента (LTV).
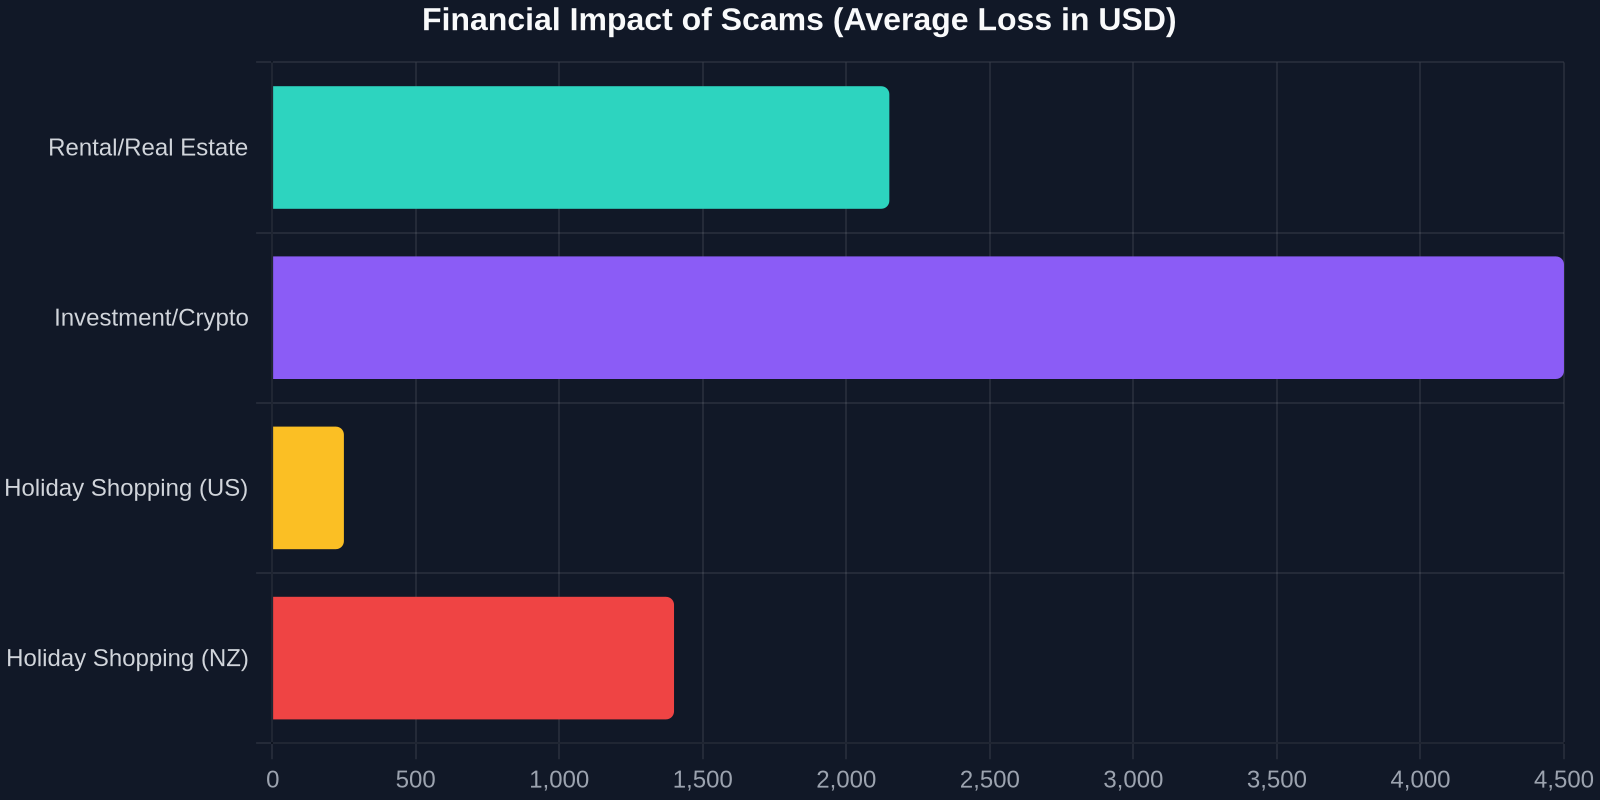
Рассмотрим всплеск подозрительных коммуникаций. Поддельное письмо от имени муниципалитета, как инцидент в Бутбей, штат Мэн, с просьбой к жителям игнорировать ложные оповещения, кажется низкотехнологичным. Но эти атаки с подделкой гражданских организаций истощают системы поддержки государственного сектора. В частном секторе одна подделка вашего «отдела выставления счетов» может породить:
Не фишинговое письмо ломает систему поддержки; это испуганная реакция клиентов, которые его получили. Ваши агенты становятся кризисными консультантами, а время решения проблем резко падает.
Психологическая окупаемость: Защита человеческого файрвола
Непрерывность бизнеса зависит от когнитивной доступности. Когда сотрудник попадается на удочку мошенников, он теряет фокус, с трудом концентрируется, пропускает сигналы, что аналогично микроснам уставшего водителя. Рабочая сила, приходящая в себя после звонка с дипфейком ИИ, — это склонная к ошибкам рабочая сила. Обучение должно перейти от «Как распознать фишинг» к «Как регулировать свою нервную систему, когда на вас оказывают давление».
«Конечная цель — не нулевой показатель кликов. Это нулевой показатель веры. Нам нужно, чтобы пользователи взаимодействовали с сообщением, чувствовали манипуляцию и сообщали о ней, и всё это без всплеска адреналина, который отключает критическое мышление.»
Поведенческий план для современной защиты
Статические политики умирают на корню. Вот динамичный, ориентированный на поведение план для улучшения вашей организационной иммунной системы.
Шаг 1: Проведите аудит каналов
Ваш почтовый шлюз защищён. А как насчёт вашего почтового ящика LinkedIn? Вашего SMS-шлюза? QR-кода в ваших руководствах пользователя? Нанесите на карту каждую цифровую точку контакта, где появляется логотип бренда.
- **Вектор риска:**Наклейки на паркоматах, меню ресторанов, брошюры. -**Действие:**Регулярная физическая проверка публичных QR-кодов и ссылок «сообщить о мошенничестве» непосредственно под кодом.
Шаг 2: Сместите фокус с завершения на компетентность
Замените метрики «показателя кликов» на индекс уверенности/скептицизма. После обучения сотрудники стали более уверенно сообщать о проблемах или просто более тревожными?
-**Проверьте крайние случаи:**Проводите симуляции, в которых нет ни одного технического индикатора (идеальные ссылки), но высокое психологическое давление (сообщение от генерального директора: «Я на совещании, купите эти подарочные карты»). Измеряйте показатель «остановитесь и проверьте», а не показатель кликов.
Шаг 3: Автоматизируйте цикл бдительности клиентов
Вы не можете нанять 200 дополнительных сотрудников поддержки, чтобы справиться с последствиями мошенничества. Именно здесь автоматизация и ИИ-защита интегрируются.
-Уровень проверки: Разверните автоматизированный