美联航禁止AI订票代理:支持自动化的安全警钟
美联航(United Airlines)宣布将禁止使用个人AI助手预订航班、更改预订或访问其系统,这一里程碑式的举措在旅游科技和客户支持行业引起轩然大波。该决定被定性为保护消费者隐私和航空安全的必要措施,在企业级自动化与第三方机器人不受约束的使用之间划出了一条清晰的红线。
尽管消费者已欣然接受AI来简化从订购杂货到管理日历等各项任务,但美联航的打击行动揭示了便利性与合规性之间的脆弱张力。对于B2B SaaS领导者、支持团队经理和运营专家而言,这不仅仅是航空业的头条新闻,更是一个关于影子AI基础设施风险的关键案例研究,也是构建安全、可扩展且不会导致用户被封禁的支持自动化的路标。
美联航为何在硅沙中划下界线
2026年11月12日,美联航明确表示,不允许第三方AI代理(通常称为“个人AI助手”)与其数字基础设施交互。这不仅仅是用户体验偏好,而是一个基于监管风险、数据主权和运营完整性的多层次责任决策。
监管导火索:ACAA与人工参与要求
此次禁令最直接的触发因素之一是《航空承运人准入法》(ACAA)及相关联邦法规的法律要求。在值机流程中,人类乘客必须明确确认其行李中不含有害物质,包括特定电量的锂电池。
美联航表示,自动化操作可能违反航空法规,并援引了值机时需由人工确认行李中无违禁物品的要求。如果无监督的AI代理替乘客点击“我同意”复选框,航空公司将面临巨额罚款、货物火灾风险和法律噩梦。管理合规密集型行业(医疗、金融、物流)的支持领导者能立即感受到这种摩擦:没有经过验证的身份和明确同意的自动化是不可行的。
数据安全:你的护照信息现在归谁所有?
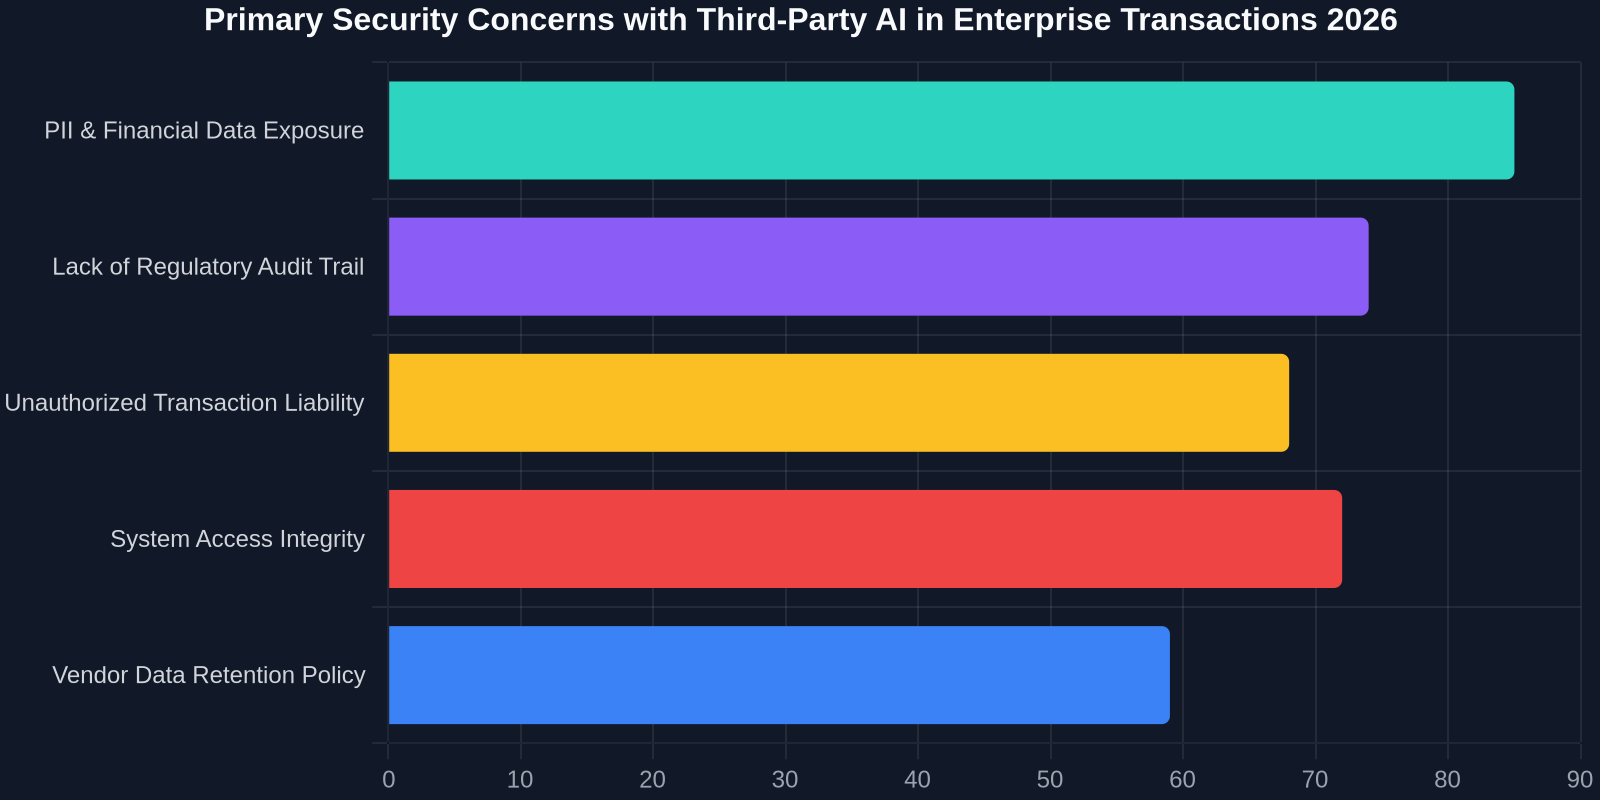
该航空公司表示,将个人和信用卡信息交给AI企业的客户,面临敏感数据泄露的风险。当旅客将其PNR(乘客姓名记录)、护照号码和信用卡CVV交给消费级LLM封装器时,这些数据通常会离开航空公司基础设施的安全边界。与符合PCI-DSS标准的企业工具不同,大多数个人AI代理在黑盒环境中运行,数据可能被保留、用于模型训练或暴露给第三方API。
“便利”的隐藏成本:碎片化的记录保存
想象一个支持运营的噩梦:旅客的AI代理在夜间更改了航班段,但乘客并不知情。他们到达登机口时,由于机器人对票价规则的计算错误,机票已作废。谁该负责?代理开发者?LLM提供商?还是乘客?
不受管控的AI带来的客户体验责任并非假设。对于支持运营而言,这是一个“定时炸弹”,因为代理在没有全面事实来源的情况下行动。
美联航表示,不会取消2026年11月11日之前由AI代理所做的预订,这是一个过渡宽限期。然而,在打击行动之后,任何试图抓取票价、操纵PNR或触发自动值机的第三方机器人将被正式屏蔽。对于支持团队而言,这凸显了一个关键事实:没有双向系统集成和完美数据卫生的自动化不是省时工具,而是收入风险。
对客户成功和支持运营的影响
美联航CEO Scott Kirby高度专注于改善飞行体验,这项政策执行是建立信任的举措,而非反AI的卢德主义行为。它区分了“授权接口”(直接航空公司应用、受信任的差旅管理公司集成)和“流氓自动化”。
对于在旅游之外扩展B2B运营的支持领导者而言,每一个由产生幻觉的AI创建的工单都会侵蚀对自动化管道的信任。美联航的禁令教会我们安全支持自动化的三个架构要务:
- 渠道授权: 在你控制接口的地方实现自动化。面向公众、未经身份验证的机器人流量是一个安全漏洞。主动支持必须在受管理的上下文中运行。
- 内核级别的PII卫生: 你不能将原始、未脱敏的支付卡数据或身份证明文件输入通用的第三方模型。AI原生支持平台必须确保敏感身份信息的零保留。
- 关键状态变更的人工参与: 在金融、旅游或医疗排期中,自动解决方案仍应生成可验证的人工签批,用于高风险最终确认(例如钱包扣款、座位升级、处方续方)。
代理流程时代的数据主权
美联航限制人工智能代理为旅客预订航班,但并非扼杀AI。他们隐含地要求转向私有、企业级AI,确保数据主权。当企业利用Successly等平台进行客户自动化时,AI不是随意的互联网爬虫,而是在严格的数据处理协议(DPA)和受保护的命名空间内运行。
支持功能的“影子AI”风险矩阵
当支持代理将其工作控制台连接到消费级AI以“自动化”工单摘要时,他们无意中导出了内部知识库文章、客户电子邮件和绩效指标。美联航阻止第三方AI助手预订航班以保护有效载荷数据;企业应将其票务管理系统置于同样的防火墙之后以保护知识产权。
| Security Dimension | General Personal AI Agent | Managed Enterprise Support AI |
|---|---|---|
| Data Residency | Retained for training | Isolated, zero-retention |
| Regulatory Compliance | No audit trail | ACAA/GDPR-ready logs |
| Purchase Authorization | Proxy credentials | Tokenized, verified actions |
| Liability Chain | Fragmented (user ↔ bot ↔ API) | Unified vendor accountability |
旅行(和支持)的未来是经过验证的自动化
航空业是数字化转型的风向标。今天是订票引擎,明天可能是医疗理赔处理或抵押贷款承销。关于此前使用AI助手预订航班的旅客时日无多的公告,并非技术拒绝,而是向经过验证的AI工作流(Verified AI Workflows)的转变。
]为什么Successly用户能避开“联合航空封禁”陷阱
专为企业客户成功(而非消费者便利)设计的平台,会构建确定性、无幻觉的输出结果。支持型AI不会将无限制的API访问权限交给一个漫无目的的大语言模型,而是通过意图分类选择安全的API端点、验证用户会话,并创建完整的日志交互记录。
]这确保了自动签到、退款或账户变更符合行业特定法规,且不会导致被主要服务提供商公开列入黑名单。在联合航空对未验证代理说“不”的背景下,市场正迫切呼唤能说“可以,但安全”的B2B自动化解决方案。
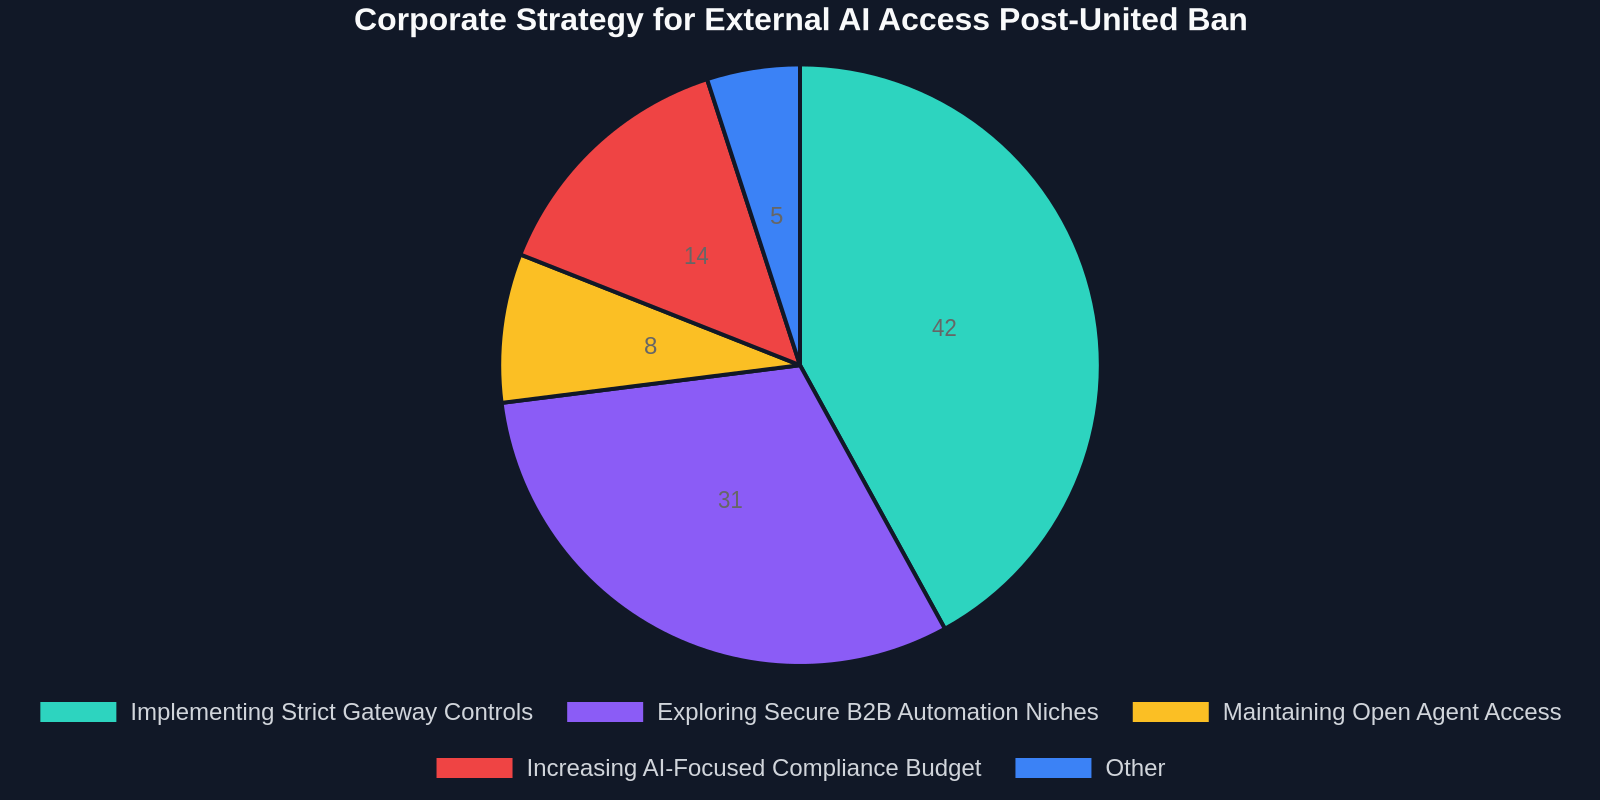
]
构建安全自动化蓝图:支持主管的检查清单
为避免引发联合航空封禁事件的碎片化问题,支持主管必须从被动拦截机器人转向稳健的架构设计。以下是根据联合航空事件直接提炼的自动化就绪检查清单:
]- 实施零信任身份绑定: 代理绝不应依赖浏览器扩展抓取的明文API密钥。应使用OAuth 2.0配合令牌化客户端访问。 ]
- 对高风险事件强制执行操作确认: 涉及资金交易或航班变更时,必须向用户已验证设备发送明确的推送确认。 ]
- 协议限制: 拒绝通过非官方渠道进行批量自动化操作。使用强制限速和数据掩码的专用支持中间件。 ]
结论:AI的护城河是信任
联合航空封禁个人AI助手,是市场在纠正一个危险假设:即公共、多租户的智能系统对私人交易是安全的。对于SaaS创始人、客户成功副总裁和支持运营总监而言,教训显而易见:未来不在于阻止AI,而在于将AI部署在安全信号之后。
]当自动化侵蚀服务提供商与最终用户之间的合规边界时,它就会失败。解决这一信任鸿沟的品牌将变得不可或缺。]
随着行业逐渐分化为“可信AI”和“流氓AI”两大阵营,请确保你的支持系统属于前者。投资于尊重数据驻留、明确法律问责、并在法律要求时保持人工确认环节的自动化方案。因为最昂贵的支持工单不是AI解决的那张,而是流氓AI制造的那张。
]