El Verdadero Costo del Phishing: Cómo las Estafas al Consumidor Están Drenando la Confianza y Tus Ganancias
Imagina recibir un correo electrónico de tu agente inmobiliario con instrucciones de transferencia para tu pago inicial. Tiene el logotipo correcto, la firma del agente e incluso hace referencia a una conversación que tuviste ayer. Envías el dinero, solo para descubrir más tarde que el correo era un fraude sofisticado. La identidad del agente fue robada y tus ahorros de toda la vida han desaparecido en la billetera de criptomonedas de un criminal.
Esto no es una hipótesis. Es una estafa de alquiler actualmente activa en Atlanta, donde los estafadores están clonando las identidades y fotos de agentes inmobiliarios legítimos para engañar a los inquilinos y robarles sus depósitos. Es un recordatorio contundente de que el panorama de amenazas ha cambiado. Ya no solo defendemos servidores contra malware genérico; estamos defendiendo la psique humana contra el engaño a escala industrial.
La crisis moderna de phishing es una doble amenaza. Para el individuo, es la pérdida financiera inmediata y el trauma emocional. Para la empresa, tu empresa, es la erosión de la confianza en la marca, la carga del triaje de atención al cliente y la pesadilla regulatoria de una violación de datos. Al diseccionar la anatomía de las estafas más peligrosas de hoy, queda claro que la capacitación tradicional de concientización en seguridad de "casilla de verificación" está muerta. La única defensa viable es construir un sistema inmunológico conductual.
La Evolución del Phishing: Ya No Eres Solo un "Príncipe Nigeriano"
El phishing ha trascendido el correo electrónico. Vivimos en una era de engaño omnicanal, donde los atacantes combinan la manipulación psicológica con nuevas tecnologías. El objetivo ya no es solo robar una contraseña; es crear una realidad alternativa donde la víctima entregue voluntariamente dinero y datos.
1. La Economía de la Suplantación: Explotación de la Confianza a Escala
Una de las evoluciones más siniestras es la creación de redes de "títeres" (sockpuppets). Los estafadores no solo te envían mensajes por WhatsApp; te agregan a un grupo con otras 20 personas aparentemente reales. Quince de esos miembros son perfiles falsos, todos coordinados para realizar una narrativa de "victoria financiera", creando una olla a presión de prueba social para estafarte en una estafa de criptomonedas. Esta explotación de la confianza aprovecha la dinámica de grupo contra el individuo, una táctica que los filtros tradicionales de phishing no pueden detectar porque el ataque ocurre dentro de una aplicación de igual a igual confiable y cifrada.
2. La Red Enmarañada del Phishing con Códigos QR (Quishing)
La conveniencia de las interacciones sin contacto se ha convertido en un arma. Las estafas con códigos QR redirigen a los usuarios a sitios web fraudulentos que se ven idénticos a los portales de pago de estacionamiento o menús de restaurantes. Las víctimas escanean, pagan y otorgan credenciales sin ver nunca una URL sospechosa. El engaño es profundamente físico, pero digitalmente devastador. Para las empresas que usan códigos QR para pagos o autenticación, un solo menú físico o letrero de estacionamiento alterado se convierte en un vector infinito de fraude.
3. La Fiebre del Oro Estacional: Estafas de Viajes y Vacaciones
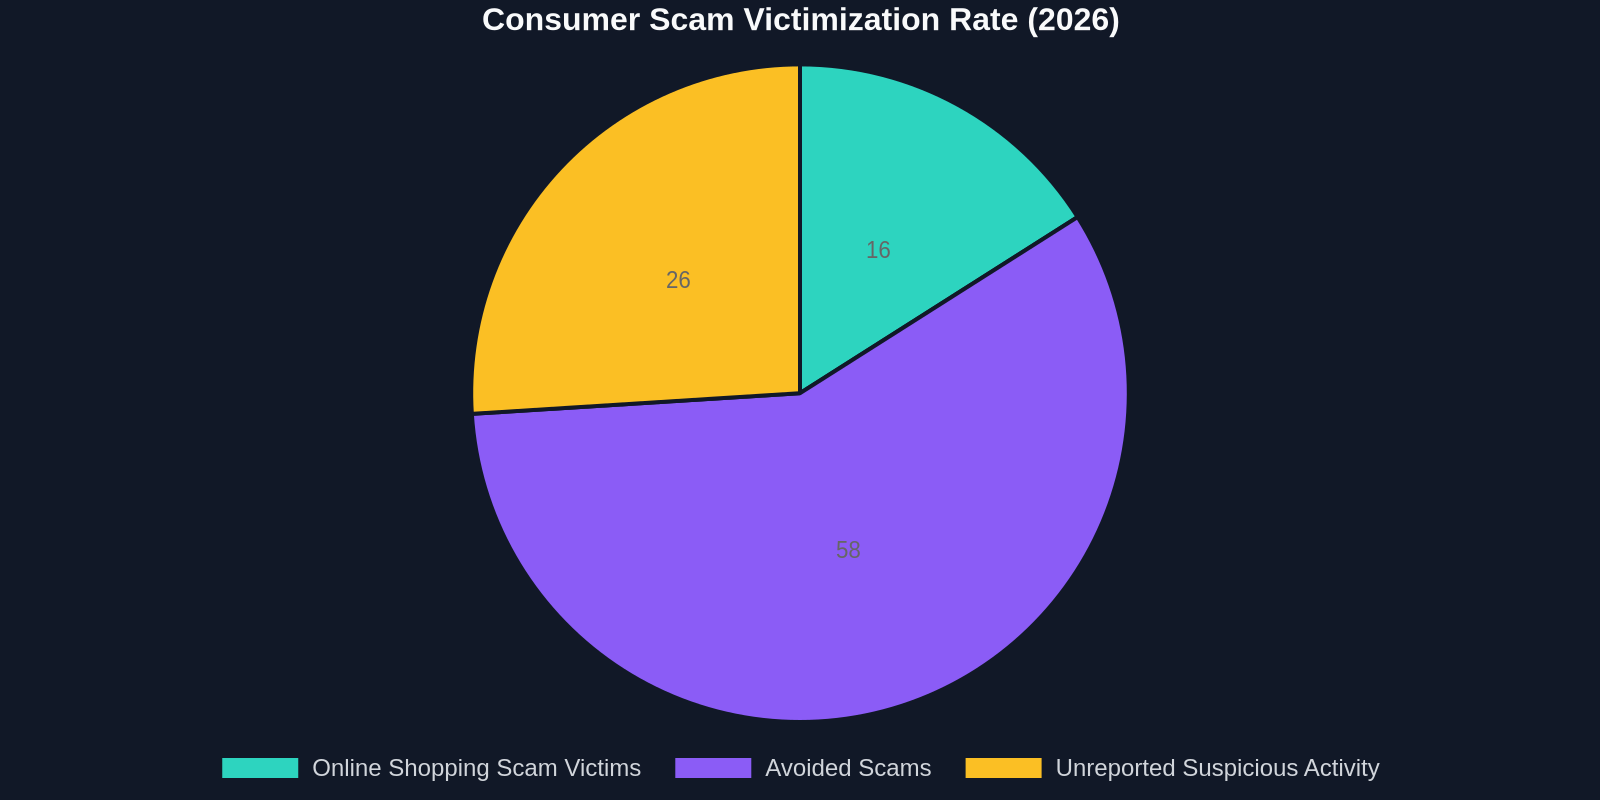
El Informe de Vacaciones Norton 2026 entregó una estadística escalofriante: **1 de cada 6 estadounidenses (16%) fue víctima de estafas de compras en línea durante la temporada navideña.**Vemos un patrón similar en Nueva Zelanda, donde el 8% de los consumidores fueron engañados mientras compraban en línea durante las vacaciones, con una pérdida promedio de NZ$1,997.12. Las estafas de alquiler vacacional alcanzan su punto máximo durante estos períodos, con estafadores que extraen listados legítimos de Airbnb y los vuelven a publicar en redes sociales con tarifas "demasiado buenas para ser verdad", exigiendo transferencias bancarias directas.
El riesgo aquí no es estacional; es permanente. El miedo a perderse algo (FOMO) que impulsa las compras navideñas es el mismo desencadenante psicológico explotado durante todo el año en spam de ofertas relámpago y fraude de reventa de entradas.
Diseccionando el Impacto Empresarial: Más Allá del Usuario Phished
Cuando un cliente es víctima de phishing usando la imagen de tu marca, podrías pensar que eres una víctima secundaria. Desde una perspectiva de continuidad del negocio, a menudo eres la víctima principal de la confianza robada.
| Business Impact Area | Surface-Level Symptom | Deep Operational Cost |
|---|---|---|
| Customer Support | Spike in phishing warning calls | Agents spending 40% of time on security remediation instead of growth tasks |
| Brand Equity | Negative sentiment on social media | Long-tail revenue loss as consumers distrust official communications |
| Legal/Compliance | Investigation of fraud | Fines under FTC/PCI-DSS for failure to secure brand channels |
| Transaction Integrity | Chargebacks | Increased processing fees and potential merchant account termination |
La estafa inmobiliaria de Atlanta es el caso de estudio perfecto. Los agentes legítimos no enviaron los correos fraudulentos, pero sus reputaciones profesionales fueron destruidas cuando un TikTok viral de una víctima afirmó: "Esta agencia me robó el dinero". La empresa no hizo clic en el enlace, pero absorbió el daño operativo de la crisis.
La Señal en el Ruido: Por Qué Falla Tu Capacitación Actual
La mayoría de las organizaciones tratan la capacitación en concientización sobre phishing como una métrica de cumplimiento: "El 95% de los empleados completó el módulo". Esta es una métrica vanidosa. Necesitamos pasar de medirtasas de finalizacióna medircambio de comportamiento.
Una lista de verificación de autoevaluación del mundo real, como la que ofrece el experto en seguridad vial Ross para la detección de fatiga, se aplica naturalmente a la ciberseguridad. Los conductores se autoevalúan para detectar señales de tráfico perdidas y desviación de atención. De manera similar, los empleados y clientes deben ser capacitados para reconocer los "marcadores somáticos" de una estafa: la urgencia visceral ("¡Debes pagar en 24 horas o perder el trato!"), el método de pago inusual y las discrepancias sutiles en el tono.
De Pasarelas a Grupos: La Superficie de Ataque Digital se Expande
El área de superficie digital se ha disparado. Ya no es solo tu bandeja de entrada corporativa; es el chat grupal de tu cliente.
La Trampa del Grupo de WhatsApp
Los estafadores aprovechan las funciones de chat grupal de WhatsApp para agrupar a múltiples víctimas. Aquí, despliegan múltiples cuentas "títere". Estos bots generan confianza, comparten capturas de pantalla falsas de rendimientos masivos y ahogan el escepticismo. Para un equipo de operaciones de soporte, este es el ataque de ameba definitivo. No deja rastro en tu red, pero deja a docenas de tus clientes convencidos de que están invirtiendo en tu división de criptomonedas falsa.
El Amplificador de IA Generativa
Lo que hace que la estafa del agente de Atlanta sea particularmente aterradora es la facilidad de ejecución. Las herramientas de IA pueden extraer toda la presencia social de un agente inmobiliario, fotos, clips de voz de un podcast, estilo de escritura y generar una personalidad sintética impecable. Esta es una estafa de Publisher's Clearing House con esteroides. La vieja regla de "llama a la persona para verificar" falla cuando la voz al teléfono es un clon de IA que suena exactamente como tu contacto de confianza.
Cuantificando la Crisis: Los Datos No Mienten
Para mover a una junta directiva de la simpatía pasiva a la asignación activa de presupuesto, necesitamos números concretos. Los datos de estafas no son solo una métrica de seguridad; son una métrica de experiencia del cliente (CX) y una entrada directa a los cálculos del valor de vida útil (LTV).
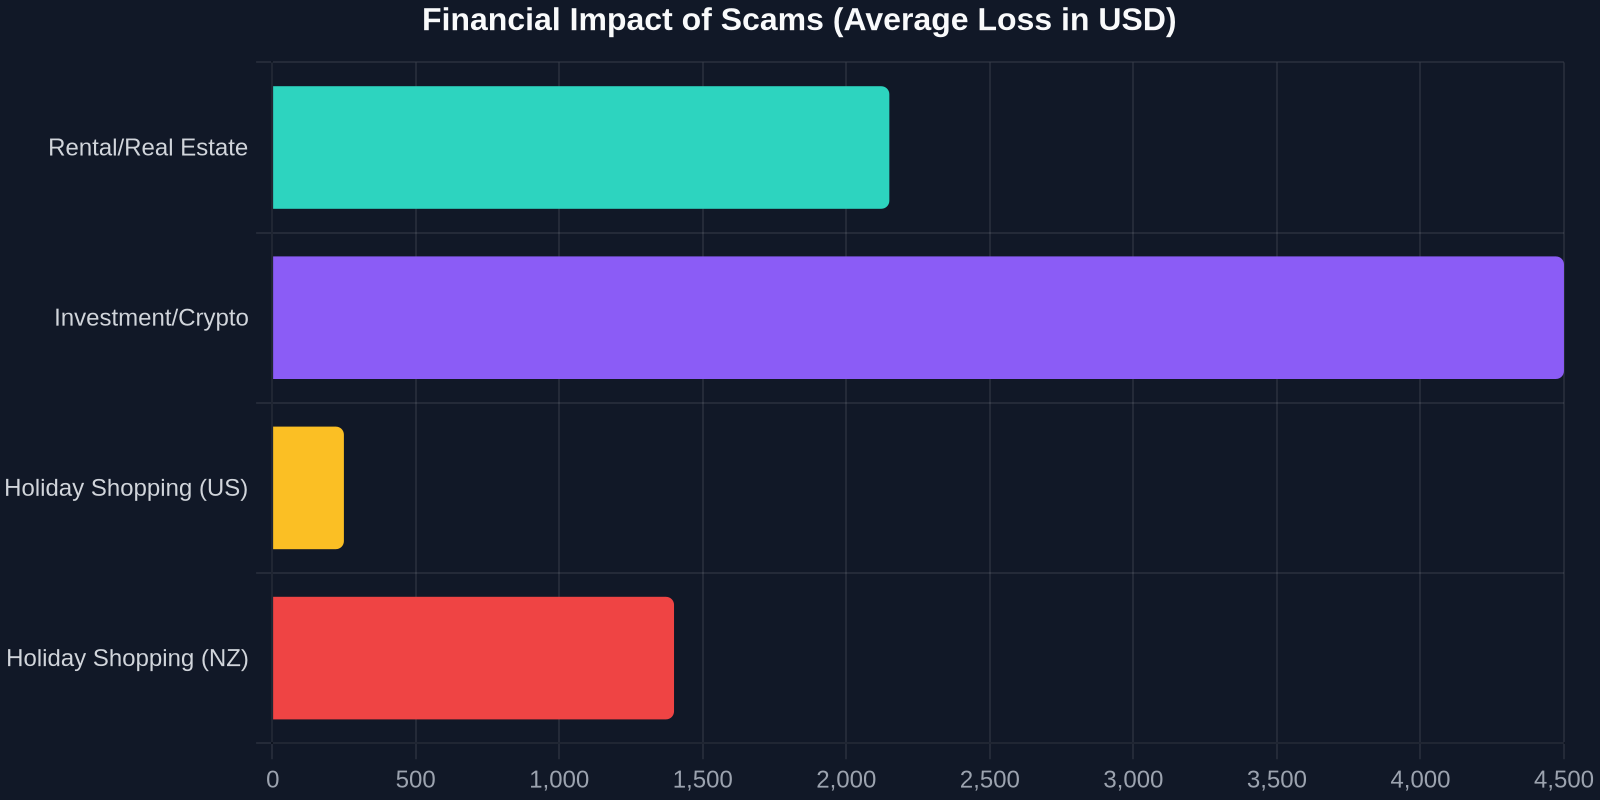
Considera el aumento de comunicaciones sospechosas. Un correo electrónico falso que suplanta a una oficina municipal, como el incidente en Boothbay, Maine, solicitando a los residentes que ignoren alertas falsas, parece de baja tecnología. Pero estos ataques de suplantación cívica drenan los sistemas de soporte del sector público. En el sector privado, una sola suplantación de tu "departamento de facturación" puede generar:
No es el correo de phishing lo que rompe el sistema de soporte; es la respuesta aterrada de los clientes que lo recibieron. Tus agentes se convierten en consejeros de crisis y tus tiempos de resolución se desploman.
El ROI Psicológico: Protegiendo el Cortafuegos Humano
La continuidad del negocio depende de la disponibilidad cognitiva. Cuando un empleado cae en una estafa, pierde el enfoque, lucha por concentrarse, pierde señales, análogo a los microsueños de un conductor fatigado. Una fuerza laboral que se recupera de una llamada de deepfake de IA es una fuerza laboral propensa a errores. La capacitación debe pasar de "Cómo detectar un phishing" a "Cómo regular tu sistema nervioso cuando se aplica presión".
“El objetivo final no es una tasa de clics cero. Es una tasa de creencia cero. Necesitamos que los usuarios interactúen con un mensaje, sientan la manipulación y lo reporten, todo sin el pico de adrenalina que apaga el pensamiento crítico.”
Un Plan de Acción Conductual para la Defensa Moderna
Las políticas estáticas mueren en la vid. Aquí tienes un plan de acción dinámico y centrado en el comportamiento para mejorar el sistema inmunológico de tu organización.
Paso 1: Realiza una Auditoría de Canales
Tu puerta de enlace de correo electrónico es segura. ¿Qué pasa con tu bandeja de entrada de LinkedIn? ¿Tu puerta de enlace SMS? ¿El código QR en tus manuales de usuario? Mapea cada punto de contacto digital donde aparezca un logotipo de marca.
- **Vector de Riesgo:**Pegatinas de parquímetros, menús de restaurantes, folletos. -**Acción:**Inspección física regular de códigos QR públicos y enlaces de “reportar fraude” directamente debajo del código.
Paso 2: Cambia de Finalización a Competencia
Reemplaza las métricas de “tasa de clics” con un Índice de Confianza/Escepticismo. Después de la capacitación, ¿los empleados están más seguros al reportar, o simplemente más ansiosos? -**Prueba el Límite:**Realiza simulaciones que usen cero indicadores técnicos (enlaces perfectos) pero alta presión psicológica (el CEO enviando un mensaje: “Estoy en una reunión, compra estas tarjetas de regalo”). Mide la tasa de “detenerse y verificar”, no la tasa de clics.
Paso 3: Automatiza el Bucle de Vigilancia del Cliente
No puedes contratar a 200 agentes de soporte adicionales para manejar las consecuencias del fraude. Aquí es donde la automatización y la defensa con IA se integran. -Capa de Verificación: Implementa