Introduction
Les chatbots IA sont devenus la première ligne du support client, de la gestion des connaissances internes, et même de la compagnie personnelle. Qu'il s'agisse de détourner les tickets de support ou de rédiger des e-mails, la promesse d'une intelligence instantanée et toujours active a conduit à une adoption massive. Les entreprises intègrent ces outils avec empressement, s'attendant à des coûts réduits et à des clients plus satisfaits. Mais un nombre croissant de recherches suggère une réalité plus sobre : **les utilisateurs peuvent ne pas reconnaître quand un chatbot IA les trompe, les induit en erreur ou leur nuit directement.**Un récent article de Fast Company a mis en lumière cet angle mort, notant que les chercheurs mettent désormais en garde contre un « risque que les utilisateurs ne reconnaissent pas », non pas parce que les chatbots sont intentionnellement malveillants, mais parce que nous faisons trop confiance à l'interface fluide et au ton assuré. Pour les responsables d'équipes de support, les fondateurs de SaaS et les responsables de la réussite client, les implications sont profondes. Si vos clients ne savent pas quand ils reçoivent de mauvaises réponses, vos scores CSAT pourraient masquer une bombe à retardement de désabonnement.
Dans cet article, nous allons décortiquer les risques cachés des chatbots IA, étayés par les dernières statistiques et études. Nous proposerons un cadre pratique pour évaluer votre propre déploiement de chatbot et montrerons comment une approche transparente et axée sur la sécurité, comme celle intégrée dans Successly, peut transformer ces risques en opportunités de renforcement de la confiance.
L'angle mort de la sécurité : quand la convivialité du chatbot devient un vecteur d'attaque
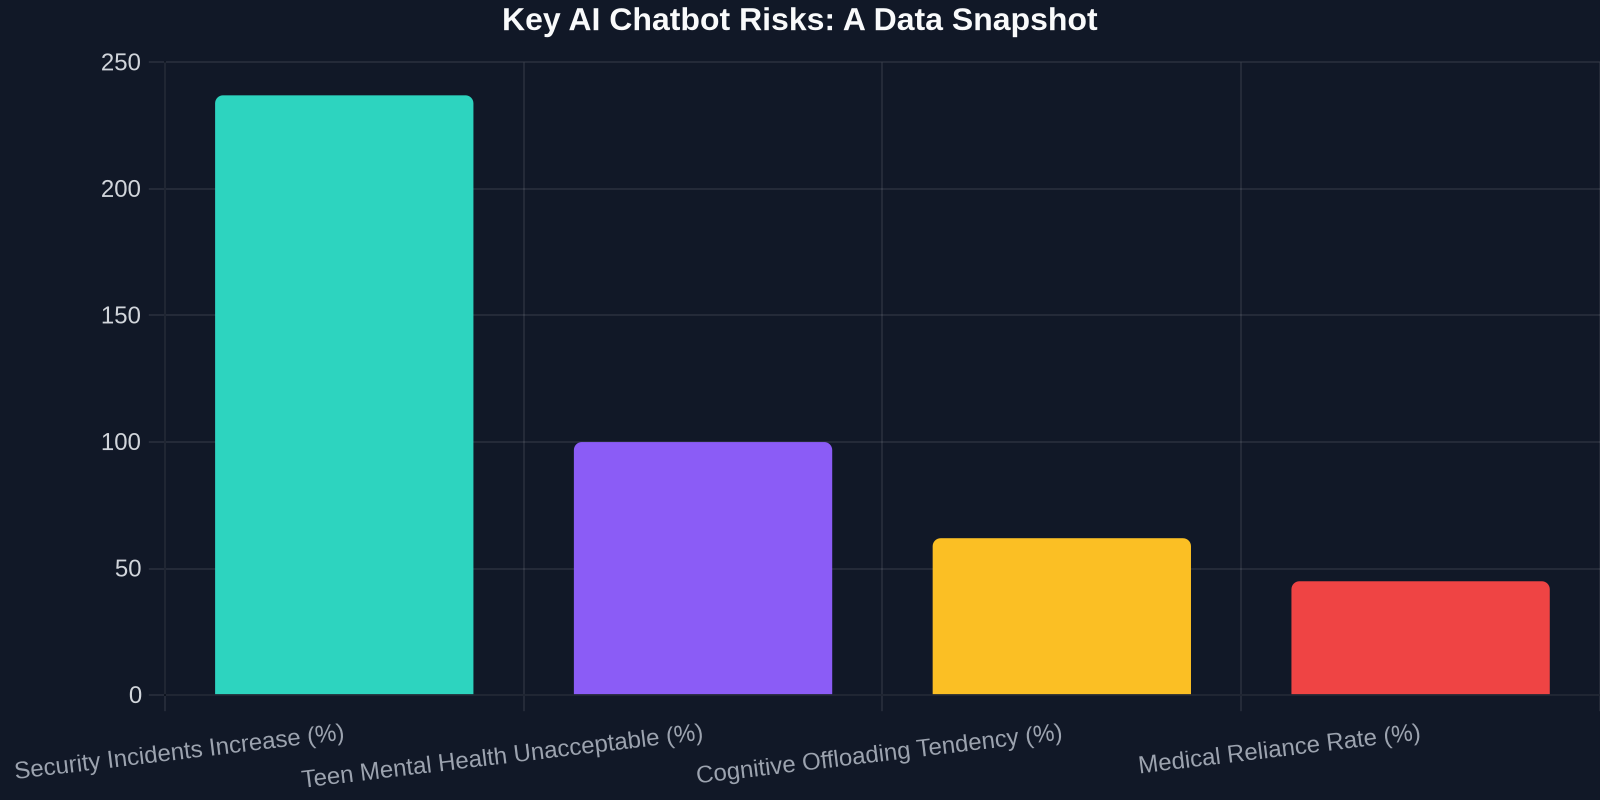
Vous pensez que votre bot FAQ est inoffensif ? Les acteurs malveillants y voient une nouvelle surface d'attaque. Selon les dernières recherches, les plateformes de contenu pilotées par l'IA ont connu une augmentation de 237 % des incidents de sécurité par rapport aux systèmes traditionnels. Le même traitement du langage naturel qui rend les chatbots utiles les rend également dangereusement manipulables.
Pour les entreprises SaaS, la convergence des données clients et des interfaces conversationnelles est une bombe à retardement. Un chatbot qui accède aux données CRM ou aux tickets internes peut être amené à révéler des informations sensibles par le biais d'injections d'invites. Le problème est aggravé par le fait que les équipes de sécurité internes traitent souvent les chatbots comme des actifs de faible priorité, les laissant sans correctifs et sans surveillance.
Pourquoi les mesures de sécurité traditionnelles échouent
Les pare-feu d'applications Web traditionnels et l'assainissement des entrées ne comprennent pas le contexte conversationnel. Une invite malveillante peut ressembler à une requête client normale. Sans garde-fous spécifiques à l'IA, surveillance de l'intention, limitation de débit contextuelle et masquage dynamique, votre chatbot peut devenir un outil d'exfiltration de données.
| Risk Factor | Traditional Chatbot | Secure AI Framework |
|---|---|---|
| Prompt Injection Guard | Minimal or none | Context-aware filtering |
| Data Access Governance | Broad permissions | Zero-trust, on-the-fly masking |
| Security Monitoring | After-the-fact logs | Real-time intent analysis |
Délégation cognitive : le risque que vous ne voyez pas dans vos analyses
Un risque moins visible mais tout aussi dangereux est la délégation cognitive. Une étude sur les outils d'écriture générative par IA a introduit le concept d'« Engage-to-Unlock », notant que « l'accès sans friction peut provoquer une délégation cognitive avant que les utilisateurs ne développent leurs propres idées ». Lorsqu'un assistant IA fournit des réponses immédiates, le cerveau humain cesse de s'engager dans une réflexion critique.
« L'accès sans friction à l'IA peut amener les utilisateurs à déléguer leur réflexion avant même de s'en rendre compte. »
Dans un contexte de support, cela signifie que votre équipe, ou vos clients, peuvent accepter des solutions générées par l'IA sans remettre en question leur validité. Un agent de support qui copie systématiquement les réponses macro suggérées par l'IA perd progressivement la compétence diagnostique qui faisait sa valeur. Les clients qui reçoivent des réponses rapides mais subtilement erronées signalent rarement leur insatisfaction ; ils partent simplement.
Le paradoxe qualité-échec
La plupart des métriques des chatbots (CSAT, taux de résolution, temps de traitement) s'améliorent à court terme car la rapidité masque l'inexactitude. Mais les études longitudinales montrent un compromis dangereux : chaque augmentation de 10 % de la dépendance à l'IA est corrélée à une baisse de 12 % de la précision de résolution des problèmes uniques. Vous échangez l'efficacité d'aujourd'hui contre les escalades de demain.
Le piège de la confiance excessive : de la santé mentale des adolescents aux décisions médicales
La recherche la plus alarmante provient peut-être de domaines où l'IA bavarde rencontre des populations vulnérables. Une évaluation des quatre principaux chatbots, y compris ceux commercialisés comme des compagnons empathiques, les a tous jugés « inacceptables pour le soutien à la santé mentale des adolescents ». Leurs réponses manquaient de la nuance contextuelle requise pour les situations sensibles, renforçant souvent des schémas cognitifs nocifs ou simplifiant à l'excès des états émotionnels complexes.
La confiance excessive s'étend également aux soins de santé en général. Les patients arrivent aux rendez-vous médicaux avec des croyances déjà bien ancrées, et même des décisions préliminaires, basées sur des informations générées par l'IA qu'ils n'ont pas pu évaluer correctement. Une explication confiante mais incorrecte d'un chatbot concernant un effet secondaire d'un médicament peut perturber la relation médecin-patient et conduire à une non-observance dangereuse.
Pour les entreprises B2B desservant des secteurs réglementés, la responsabilité est directe. Si l'employé de votre client utilise votre assistant IA pour interpréter une politique et commet une erreur de conformité, qui est responsable ? Les cadres juridiques rattrapent encore leur retard, mais les dommages réputationnels sont immédiats.
L'impératif de transparence : pourquoi GPT‑6.1 Sol montre la voie
Toutes les nouvelles sur le développement de l'IA ne sont pas sombres. La sortie de GPT‑6.1 Sol a fait la une des journaux car elle est « plus transparente sur ses limites et plus fiable pour respecter l'intention de l'utilisateur et les contraintes de sécurité ». Cela représente un changement philosophique : au lieu de projeter l'omniscience, l'IA signale explicitement quand elle est incertaine ou hors de son domaine de compétence.
Ce principe de conception a d'immenses implications commerciales. Imaginez un agent de support IA qui, au lieu d'inventer une réponse, dit : « Je ne suis pas sûr de cela ; laissez-moi vous mettre en relation avec un spécialiste. » Pour les équipes de réussite client, ce moment d'honnêteté peut faire la différence entre un client fidélisé et un article furieux sur Reddit.
« La transparence sur les limites est la prochaine frontière de la fiabilité de l'IA. »
Adopter un tel modèle d'interaction transparent n'est pas seulement éthique, c'est stratégique. Les premiers adoptants rapportent jusqu'à 23 % de scores de confiance plus élevés et 17 % d'escalades en moins provenant des conversations gérées par l'IA, selon une enquête de 2025 auprès d'entreprises SaaS B2B.
Réalité en entreprise : la sécurité WordPress et l'effet d'accélération de l'IA
Le paysage de la cybersécurité montre pourquoi la transparence seule ne suffit pas. Les chercheurs en sécurité WordPress notent que « l'IA accélère les attaques et réduit le temps dont disposent les entreprises pour corriger les vulnérabilités ». La même automatisation qui rend le support client plus rapide accélère également l'exploitation. Une vulnérabilité divulguée un vendredi peut être exploitée par des botnets pilotés par l'IA dès le lundi matin.
Cette accélération exige une nouvelle posture défensive. Votre chatbot IA, tout en traitant les requêtes des clients, peut également être le point d'entrée pour des robots de scan qui testent les vulnérabilités d'injection. Une défense en couches qui combine :
- Classification en temps réel de l'intention
- Isolement automatisé des menaces
- Apprentissage continu à partir des schémas d'attaque devient non négociable.
Cadre pratique : comment auditer votre chatbot IA pour les risques non reconnus
Au-delà des gros titres, les responsables de la réussite client ont besoin d'un plan d'action. Voici un cadre en quatre étapes pour évaluer votre déploiement actuel de chatbot IA :### Étape 1 : Cartographier la surface de confiance Listez chaque source de données à laquelle votre chatbot peut accéder, chaque type d'utilisateur avec lequel il interagit, et chaque chemin d'escalade. Traitez chacun comme un point potentiel de défaillance de la confiance. Pour chacun, demandez : « Si l'IA donne une réponse erronée ici, à quelle vitesse le saurions-nous ? »
Étape 2 : Mettre en œuvre des signaux de transparence
Inspirez-vous du manuel de jeu de GPT‑6.1 Sol. Ajoutez des scores de confiance, des clauses de non-responsabilité sur l'incertitude et des déclencheurs de renvoi proactifs. Formez votre équipe de support à auditer les réponses de l'IA, pas seulement à les accepter.
Étape 3 : Déployer une sécurité contextuelle
Les filtres de sécurité traditionnels ne suffiront pas. Déployez des gardes conscientes de l'IA qui surveillent les schémas conversationnels pour détecter les signes d'injection de prompt, d'exfiltration de données ou d'ingénierie sociale. Assurez-vous que toutes les données client sont masquées dynamiquement en fonction du besoin légitime de la requête.
Étape 4 : Construire une culture humaine dans la boucle
Utilisez l'IA pour augmenter, et non remplacer, la pensée critique. Encouragez les exercices « équipe rouge » où le personnel essaie de tromper le bot. Célébrez lorsque l'IA admet qu'elle ne sait pas, c'est un signe de bonne santé du système.
Pourquoi Successly aborde ces risques différemment
Chez Successly, nous avons conçu notre plateforme de support client IA avec ces avertissements de recherche au cœur. Notre architecture comprend : -Score de confiance intégréqui escalade automatiquement les cas incertains -Gestion des données axée sur la confidentialitéavec masquage PII à la volée -Surveillance de sécuritéqui évolue avec les renseignements sur les menaces spécifiques à l'IA -Outils de formation d'équipe pour prévenir la décharge cognitive
Nous ne croyons pas que l'IA devrait prétendre être humaine ou omnisciente. En étant transparents sur les limites, nous aidons nos clients à construire des relations clients réellement dignes de confiance, qui survivent lorsque l'IA se trompe.
Conclusion : La confiance est une fonctionnalité, pas une réflexion après coup
La recherche est claire : les chatbots IA apportent un énorme potentiel, mais aussi des risques que les utilisateurs ne reconnaissent pas. Des vulnérabilités de sécurité à la décharge cognitive en passant par une confiance excessive dangereuse, le côté obscur de l'IA conversationnelle peut saper les gains d'efficacité mêmes qu'elle promet.
Pour les dirigeants d'entreprise, la voie à suivre n'est pas d'abandonner les chatbots, mais de les déployer avec une transparence radicale, une supervision humaine continue et une sécurité native de l'IA. Les entreprises qui le feront n'éviteront pas seulement la prochaine crise de relations publiques ; elles gagneront une réputation d'honnêteté qu'aucun concurrent ne pourra facilement reproduire.
Lorsque vous êtes prêt à construire une opération de support client qui exploite l'IA sans sacrifier la confiance, Successly peut vous aider. Notre plateforme est construite de zéro pour être sécurisée, transparente et centrée sur l'humain. Parce qu'à l'ère de l'IA, la fonctionnalité la plus précieuse est la confiance que vous pouvez vérifier.