Le Vrai Coût du Phishing : Comment les Arnaques aux Consommateurs Érodent la Confiance et Vos Résultats Financiers
Imaginez recevoir un email de votre agent immobilier contenant des instructions de virement pour votre acompte. Il comporte le bon logo, la signature de l'agent, et fait même référence à une conversation que vous avez eue hier. Vous envoyez l'argent, pour découvrir plus tard que l'email était une fraude sophistiquée. L'identité de l'agent a été volée, et vos économies ont disparu dans le portefeuille cryptographique d'un criminel.
Ce n'est pas une hypothèse. C'est une arnaque locative actuellement active à Atlanta, où des fraudeurs clonent les identités et les photos d'agents immobiliers légitimes pour soutirer des dépôts aux locataires. C'est un rappel brutal que le paysage des menaces a changé. Nous ne défendons plus seulement des serveurs contre des malwares génériques ; nous défendons la psyché humaine contre une tromperie à l'échelle industrielle.
La crise moderne du phishing est une double menace. Pour l'individu, c'est la perte financière immédiate et le traumatisme émotionnel. Pour l'entreprise, votre entreprise, c'est l'érosion de la confiance en la marque, le fardeau du triage du support client, et le cauchemar réglementaire d'une fuite de données. En disséquant l'anatomie des arnaques les plus dangereuses d'aujourd'hui, il devient clair que la formation traditionnelle de sensibilisation à la sécurité "par cases à cocher" est morte. La seule défense viable est de construire un système immunitaire comportemental.
L'Évolution du Phishing : Vous N'Êtes Plus Seulement un "Prince Nigérian"
Le phishing a transcendé l'email. Nous vivons à une ère de tromperie omnicanale, où les attaquants combinent manipulation psychologique et nouvelles technologies. L'objectif n'est plus seulement de voler un mot de passe ; il est de créer une réalité alternative où la victime remet volontairement de l'argent et des données.
1. L'Économie de l'Usurpation : Exploitation de la Confiance à Grande Échelle
L'une des évolutions les plus sinistres est la création de réseaux de "marionnettes". Les arnaqueurs ne se contentent pas de vous envoyer un message sur WhatsApp ; ils vous ajoutent à un groupe avec 20 autres personnes apparemment réelles. Quinze de ces membres sont des faux profils, tous coordonnés pour raconter un récit de "victoire financière", créant une pression de preuve sociale pour vous escroquer dans une arnaque crypto. Cette exploitation de la confiance utilise la dynamique de groupe contre l'individu, une tactique que les filtres de phishing traditionnels ne peuvent pas détecter car l'attaque se produit dans une application pair-à-pair cryptée et de confiance.
2. La Toile d'Araignée du Phishing par QR Code (Quishing)
La commodité des interactions sans contact a été transformée en arme. Les arnaques par QR code redirigent les utilisateurs vers des sites web frauduleux qui ressemblent exactement aux portails de paiement de stationnement ou aux menus de restaurants. Les victimes scannent, paient et fournissent des identifiants sans jamais voir une URL suspecte. La tromperie est profondément physique mais numériquement dévastatrice. Pour les entreprises qui utilisent des QR codes pour les paiements ou l'authentification, un seul menu physique ou panneau de stationnement dégradé devient un vecteur infini de fraude.
3. La Ruée Vers l'Or Saisonnière : Arnaques de Vacances et de Voyages
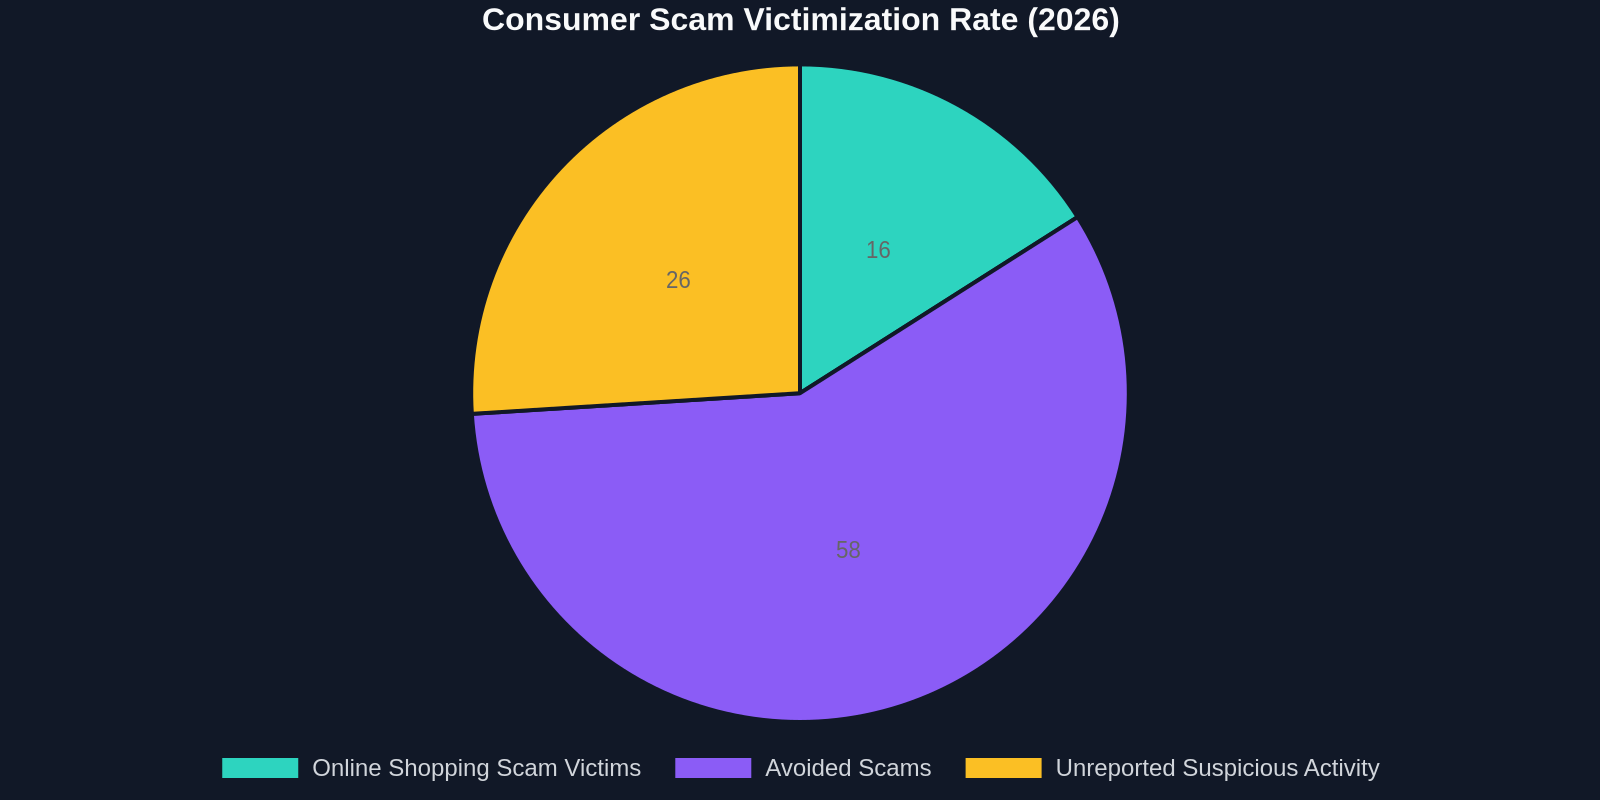
Le Rapport Norton sur les Fêtes 2026 a livré une statistique glaçante : **1 Américain sur 6 (16%) a été victime d'arnaques aux achats en ligne pendant la période des fêtes.**Nous observons un schéma parallèle en Nouvelle-Zélande, où 8% des consommateurs ont été dupés lors de leurs achats de vacances en ligne, avec une perte moyenne de 1 997,12 NZ$. Les arnaques aux locations de vacances culminent pendant ces périodes, les fraudeurs extrayant des annonces Airbnb légitimes et les republiant sur les réseaux sociaux avec des tarifs "trop beaux pour être vrais", exigeant des virements bancaires directs.
Le risque ici n'est pas saisonnier ; il est permanent. La peur de manquer quelque chose (FOMO) qui motive les achats de fêtes est le même déclencheur psychologique exploité toute l'année dans les spams de ventes flash et les fraudes de revente de billets.
Disséquer l'Impact Commercial : Au-Delà de l'Utilisateur Phishé
Lorsqu'un client est phishé en utilisant l'image de votre marque, vous pourriez penser que vous êtes une victime secondaire. Du point de vue de la continuité des activités, vous êtes souvent la première victime de la confiance volée.
| Business Impact Area | Surface-Level Symptom | Deep Operational Cost |
|---|---|---|
| Customer Support | Spike in phishing warning calls | Agents spending 40% of time on security remediation instead of growth tasks |
| Brand Equity | Negative sentiment on social media | Long-tail revenue loss as consumers distrust official communications |
| Legal/Compliance | Investigation of fraud | Fines under FTC/PCI-DSS for failure to secure brand channels |
| Transaction Integrity | Chargebacks | Increased processing fees and potential merchant account termination |
L'arnaque immobilière d'Atlanta est l'étude de cas parfaite. Les agents légitimes n'ont pas envoyé les emails frauduleux, mais leur réputation professionnelle a été détruite lorsqu'un TikTok viral d'une victime a affirmé : "Cette agence m'a volé mon argent." L'entreprise n'a pas cliqué sur le lien, mais elle a absorbé les dommages opérationnels de la crise.
Le Signal dans le Bruit : Pourquoi Votre Formation Actuelle Échoue
La plupart des organisations traitent la formation de sensibilisation au phishing comme une mesure de conformité : "95% des employés ont terminé le module." C'est une mesure de vanité. Nous devons passer de la mesure destaux d'achèvementà la mesure duchangement de comportement.
Une liste de contrôle d'auto-évaluation réelle, comme celle proposée par l'expert en sécurité routière Ross pour la détection de la fatigue, s'applique naturellement à la cybersécurité. Les conducteurs s'auto-évaluent pour détecter les signaux de circulation manquants et la dérive de l'attention. De même, les employés et les clients devraient être formés à reconnaître les "marqueurs somatiques" d'une arnaque : l'urgence viscérale ("Vous devez payer sous 24 heures ou perdre l'affaire !"), la méthode de paiement inhabituelle, et les décalages subtils dans le ton.
Des Passerelles aux Groupes : La Surface d'Attaque Numérique s'Étend
La surface numérique a explosé. Ce n'est plus seulement votre boîte de réception d'entreprise ; c'est le chat de groupe de votre client.
Le Piège du Groupe WhatsApp
Les arnaqueurs exploitent les fonctionnalités de chat de groupe de WhatsApp pour regrouper plusieurs victimes. Ici, ils déploient plusieurs comptes "marionnettes". Ces bots établissent une relation, partagent de fausses captures d'écran de rendements massifs, et étouffent le scepticisme. Pour une équipe de support opérationnel, c'est l'attaque amibe ultime. Elle ne laisse aucune trace sur votre réseau, mais elle convainc des dizaines de vos clients qu'ils investissent dans votre fausse division crypto.
L'Amplificateur d'IA Générative
Ce qui rend l'arnaque de l'agent d'Atlanta particulièrement terrifiante, c'est la facilité d'exécution. Les outils d'IA peuvent extraire toute la présence sociale d'un agent immobilier, ses photos, des extraits vocaux d'un podcast, son style d'écriture, et générer une personnalité synthétique parfaite. C'est une arnaque de type Publisher's Clearing House sous stéroïdes. L'ancienne règle "appelez la personne pour vérifier" échoue lorsque la voix au téléphone est un clone IA qui ressemble exactement à votre contact de confiance.
Quantifier la Crise : Les Données Ne Mentent Pas
Pour faire passer un conseil d'administration de la sympathie passive à l'allocation budgétaire active, nous avons besoin de chiffres concrets. Les données sur les arnaques ne sont pas seulement une mesure de sécurité ; c'est une mesure de l'expérience client (CX) et une entrée directe dans les calculs de valeur à vie (LTV).
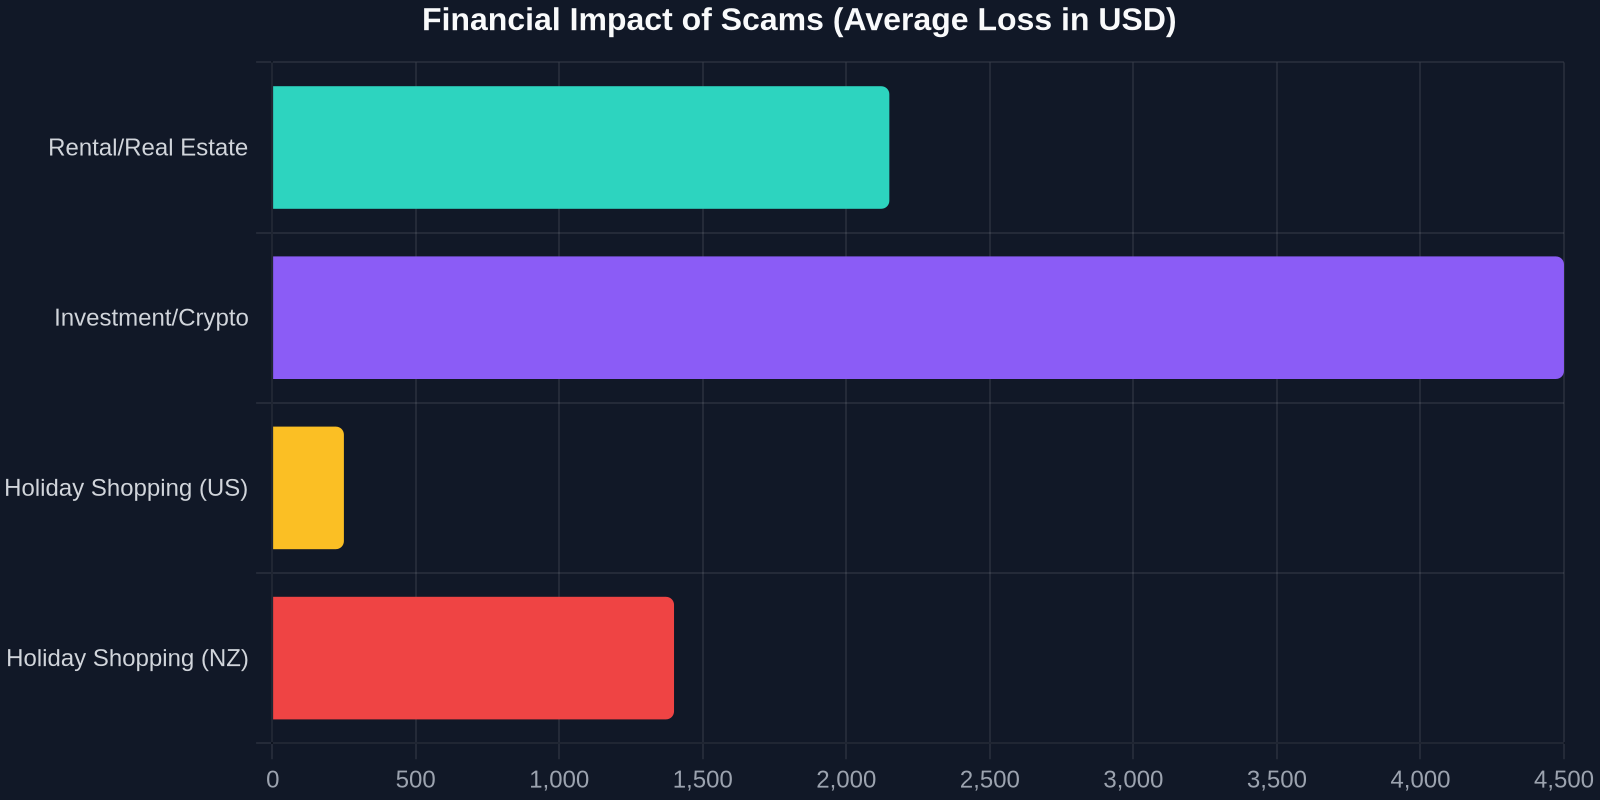
Considérez la montée des communications suspectes. Un email canular usurpant un bureau municipal, comme l'incident à Boothbay, dans le Maine, demandant aux résidents d'ignorer de fausses alertes, semble peu sophistiqué. Mais ces attaques d'usurpation civique drainent les systèmes de support du secteur public. Dans le secteur privé, une seule usurpation de votre "service de facturation" peut générer :
Ce n'est pas l'email de phishing qui brise le système de support ; c'est la réponse terrifiée des clients qui l'ont reçu. Vos agents deviennent des conseillers en crise, et vos temps de résolution chutent.
Le ROI Psychologique : Protéger le Pare-Feu Humain
La continuité des activités repose sur la disponibilité cognitive. Lorsqu'un employé tombe dans une arnaque, il perd sa concentration, lutte pour se concentrer, manque des signaux, analogue aux micro-sommeils d'un conducteur fatigué. Une main-d'œuvre en proie à un appel deepfake IA est une main-d'œuvre sujette aux erreurs. La formation doit passer de "Comment repérer un phish" à "Comment réguler votre système nerveux lorsque la pression est appliquée."
« L’objectif ultime n’est pas un taux de clics nul. C’est un taux de croyance nul. Nous devons amener les utilisateurs à interagir avec un message, à ressentir la manipulation et à la signaler, le tout sans la poussée d’adrénaline qui désactive la pensée critique. »
Un plan d’action comportemental pour une défense moderne
Les politiques statiques se fanent sur pied. Voici un plan d’action dynamique, axé sur le comportement, pour renforcer le système immunitaire de votre organisation.
Étape 1 : Réaliser un audit des canaux
Votre passerelle e-mail est sécurisée. Qu’en est-il de votre boîte de réception LinkedIn ? De votre passerelle SMS ? Du code QR sur vos manuels d’utilisation ? Cartographiez chaque point de contact numérique où un logo de marque apparaît.
- **Vecteur de risque :**Autocollants sur les parcmètres, menus de restaurant, brochures. -**Action :**Inspection physique régulière des codes QR publics et des liens « signaler une fraude » directement sous le code.
Étape 2 : Passer de l’achèvement à la compétence
Remplacez les métriques de « taux de clics » par un indice de confiance/scepticisme. Après la formation, les employés sont-ils plus confiants pour signaler, ou simplement plus anxieux ? -**Tester les limites :**Menez des simulations sans indicateurs techniques (liens parfaits) mais avec une forte pression psychologique (le PDG qui texte : « Je suis en réunion, achète ces cartes-cadeaux »). Mesurez le taux « d’arrêt et de vérification », pas le taux de clics.
Étape 3 : Automatiser la boucle de vigilance client
Vous ne pouvez pas embaucher 200 agents de support supplémentaires pour gérer les conséquences des escroqueries. C’est là que l’automatisation et la défense par IA s’intègrent. -Couche de vérification : Déployez une vérification automatisée