Biaya Sebenarnya dari Phishing: Bagaimana Penipuan Konsumen Menguras Kepercayaan dan Keuntungan Anda
Bayangkan Anda menerima email dari agen real estat Anda dengan instruksi transfer untuk uang muka Anda. Email tersebut memiliki logo yang benar, tanda tangan agen, dan bahkan merujuk pada percakapan yang Anda lakukan kemarin. Anda mengirim uang, hanya untuk mengetahui kemudian bahwa email itu adalah penipuan canggih. Identitas agen dicuri, dan tabungan hidup Anda lenyap ke dalam dompet kripto penjahat.
Ini bukan hipotetis. Ini adalah penipuan sewa yang saat ini aktif di Atlanta, di mana penipu mengkloning identitas dan foto agen real estat yang sah untuk menipu penyewa agar memberikan uang jaminan. Ini adalah pengingat yang jelas bahwa lanskap ancaman telah berubah. Kita tidak lagi hanya mempertahankan server dari malware generik; kita mempertahankan jiwa manusia dari penipuan berskala industri.
Krisis phishing modern adalah ancaman ganda. Bagi individu, ini adalah kerugian finansial langsung dan trauma emosional. Bagi bisnis, bisnis Anda, ini adalah erosi kepercayaan merek, beban triase dukungan pelanggan, dan mimpi buruk regulasi akibat pelanggaran data. Saat kita membedah anatomi penipuan paling berbahaya saat ini, menjadi jelas bahwa pelatihan kesadaran keamanan "centang kotak" tradisional sudah mati. Satu-satunya pertahanan yang layak adalah membangun sistem kekebalan perilaku.
Evolusi Phishing: Anda Bukan Lagi Hanya "Pangeran Nigeria"
Phishing telah melampaui email. Kita hidup di era penipuan omnichannel, di mana penyerang menggabungkan manipulasi psikologis dengan teknologi baru. Tujuannya tidak lagi hanya mencuri kata sandi; ini adalah menciptakan realitas alternatif di mana korban dengan sukarela menyerahkan uang dan data.
1. Ekonomi Peniruan Identitas: Eksploitasi Kepercayaan dalam Skala Besar
Salah satu evolusi paling jahat adalah penciptaan jaringan "sockpuppet". Penipu tidak hanya mengirimi Anda pesan di WhatsApp; mereka menambahkan Anda ke grup dengan 20 orang lain yang tampak nyata. Lima belas dari anggota tersebut adalah profil palsu, semuanya terkoordinasi untuk melakukan narasi "kemenangan finansial", membangun tekanan sosial untuk menipu Anda dalam skema kripto. Eksploitasi kepercayaan ini memanfaatkan dinamika kelompok melawan individu, taktik yang tidak dapat ditangkap oleh filter phishing tradisional karena serangan terjadi dalam aplikasi peer-to-peer yang terenkripsi dan tepercaya.
2. Jaring Kusut Phishing Kode QR (Quishing)
Kenyamanan interaksi tanpa kontak telah dipersenjatai. Penipuan kode QR mengarahkan pengguna ke situs web palsu yang terlihat identik dengan portal pembayaran parkir atau menu restoran. Korban memindai, membayar, dan memberikan kredensial tanpa pernah melihat URL yang mencurigakan. Penipuan ini sangat fisik namun menghancurkan secara digital. Untuk bisnis yang menggunakan kode QR untuk pembayaran atau otentikasi, satu menu fisik atau tanda parkir yang dirusak menjadi vektor penipuan tanpa batas.
3. Musim Emas: Penipuan Liburan dan Perjalanan
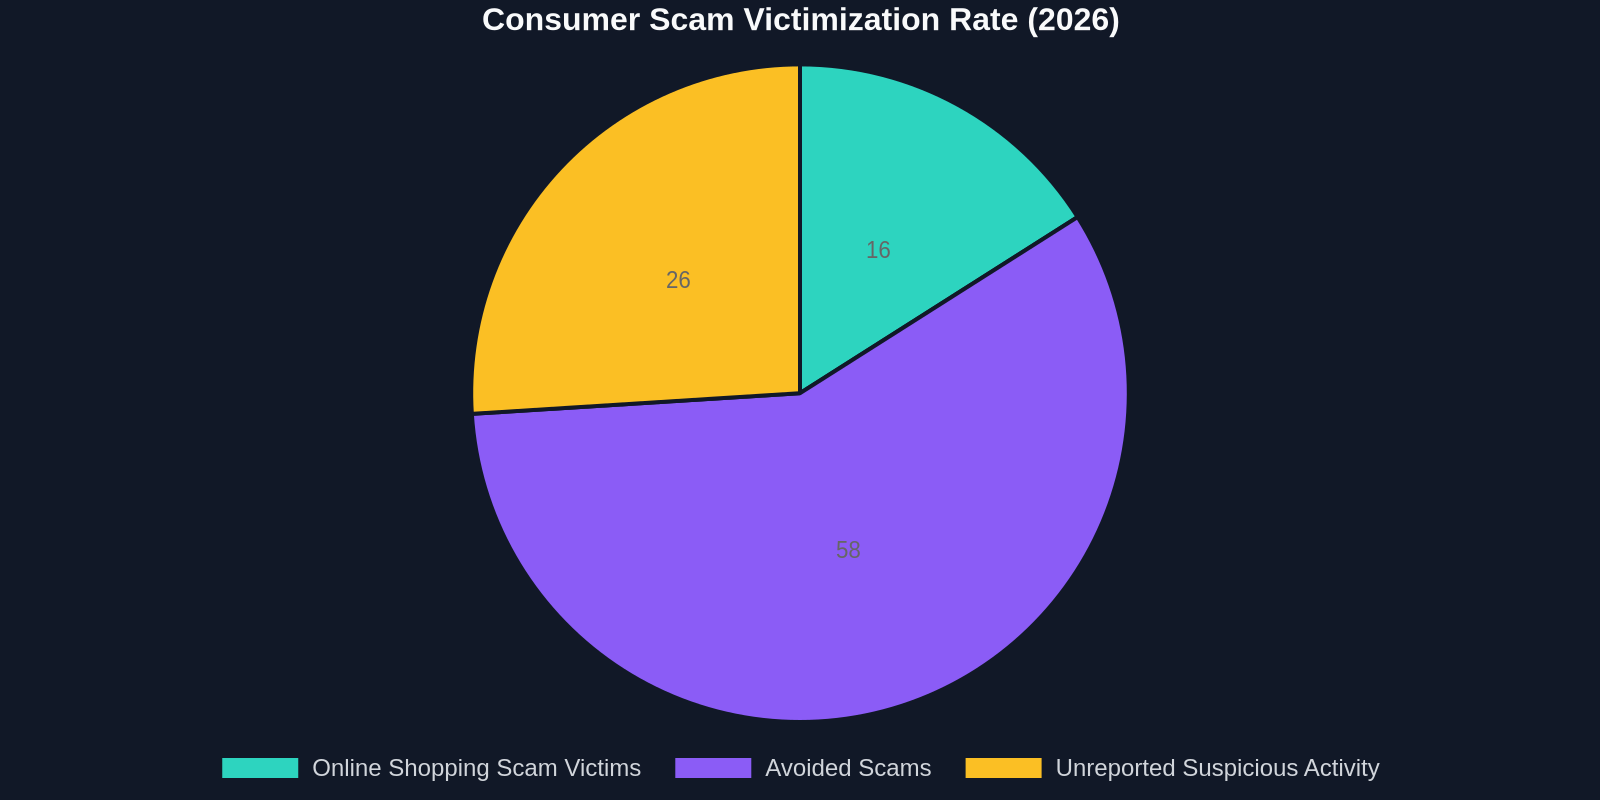
Laporan Liburan Norton 2026 memberikan statistik yang mengerikan: **1 dari 6 orang Amerika (16%) menjadi korban penipuan belanja online selama musim liburan.**Kami melihat pola serupa di Selandia Baru, di mana 8% konsumen tertipu saat berbelanja online liburan, dengan kerugian rata-rata NZ$1.997,12. Penipuan sewa liburan mencapai puncak selama periode ini, dengan penipu mengikis daftar Airbnb yang sah dan mempostingnya ulang di media sosial dengan tarif "terlalu bagus untuk menjadi kenyataan", meminta transfer bank langsung.
Risiko di sini tidak musiman; ini permanen. Ketakutan akan ketinggalan (FOMO) yang mendorong belanja liburan adalah pemicu psikologis yang sama yang dieksploitasi sepanjang tahun dalam spam obral kilat dan penipuan penjualan tiket.
Membedah Dampak Bisnis: Melampaui Pengguna yang Terkena Phishing
Ketika seorang pelanggan terkena phishing menggunakan kemiripan merek Anda, Anda mungkin berpikir Anda adalah korban sekunder. Dari perspektif kelangsungan bisnis, Anda sering kali menjadi korban utama dari kepercayaan yang dicuri.
| Business Impact Area | Surface-Level Symptom | Deep Operational Cost |
|---|---|---|
| Customer Support | Spike in phishing warning calls | Agents spending 40% of time on security remediation instead of growth tasks |
| Brand Equity | Negative sentiment on social media | Long-tail revenue loss as consumers distrust official communications |
| Legal/Compliance | Investigation of fraud | Fines under FTC/PCI-DSS for failure to secure brand channels |
| Transaction Integrity | Chargebacks | Increased processing fees and potential merchant account termination |
Penipuan real estat Atlanta adalah studi kasus yang sempurna. Agen yang sah tidak mengirim email penipuan, tetapi reputasi profesional mereka hancur ketika TikTok viral korban menyatakan, "Agensi ini mencuri uang saya." Bisnis tidak mengklik tautan, tetapi mereka menyerap kerusakan operasional dari krisis tersebut.
Sinyal dalam Kebisingan: Mengapa Pelatihan Anda Saat Ini Gagal
Sebagian besar organisasi memperlakukan pelatihan kesadaran phishing sebagai metrik kepatuhan: "95% karyawan menyelesaikan modul." Ini adalah metrik kesombongan. Kita perlu beralih dari mengukurtingkat penyelesaianke mengukurperubahan perilaku.
Daftar periksa penilaian mandiri dunia nyata, seperti yang ditawarkan oleh pakar keselamatan berkendara Ross untuk deteksi kelelahan, secara alami berlaku untuk keamanan siber. Pengemudi menilai diri sendiri untuk sinyal lalu lintas yang terlewat dan penyimpangan fokus. Demikian pula, karyawan dan pelanggan harus dilatih untuk mengenali "penanda somatik" penipuan: urgensi visceral ("Anda harus membayar dalam 24 jam atau kehilangan kesepakatan!"), metode pembayaran yang tidak biasa, dan ketidakcocokan nada yang halus.
Dari Gerbang ke Grup: Permukaan Serangan Digital Meluas
Luas permukaan digital telah membengkak. Ini bukan lagi hanya kotak masuk perusahaan Anda; ini adalah obrolan grup pelanggan Anda.
Perangkap Grup WhatsApp
Penipu memanfaatkan fitur obrolan grup WhatsApp untuk mengumpulkan banyak korban. Di sini, mereka menggunakan beberapa akun "sockpuppet". Bot ini membangun hubungan, berbagi tangkapan layar palsu dari pengembalian besar, dan menyingkirkan skeptisisme. Untuk tim operasi dukungan, ini adalah serangan amoeba tertinggi. Ini tidak meninggalkan jejak di jaringan Anda, namun membuat lusinan pelanggan Anda yakin bahwa mereka berinvestasi di divisi kripto palsu Anda.
Penguat AI Generatif
Apa yang membuat penipuan agen Atlanta sangat mengerikan adalah kemudahan eksekusi. Alat AI dapat mengikis seluruh kehadiran sosial agen real estat, foto, klip suara dari podcast, gaya penulisan, dan menghasilkan persona sintetis yang sempurna. Ini adalah penipuan Publisher's Clearing House yang ditingkatkan. Aturan lama "hubungi orang tersebut untuk verifikasi" gagal ketika suara di telepon adalah klon AI yang terdengar persis seperti kontak tepercaya Anda.
Mengukur Krisis: Data Tidak Berbohong
Untuk menggerakkan dewan dari simpati pasif ke alokasi anggaran aktif, kita membutuhkan angka keras. Data penipuan bukan hanya metrik keamanan; ini adalah metrik pengalaman pelanggan (CX) dan input langsung ke perhitungan nilai seumur hidup (LTV).
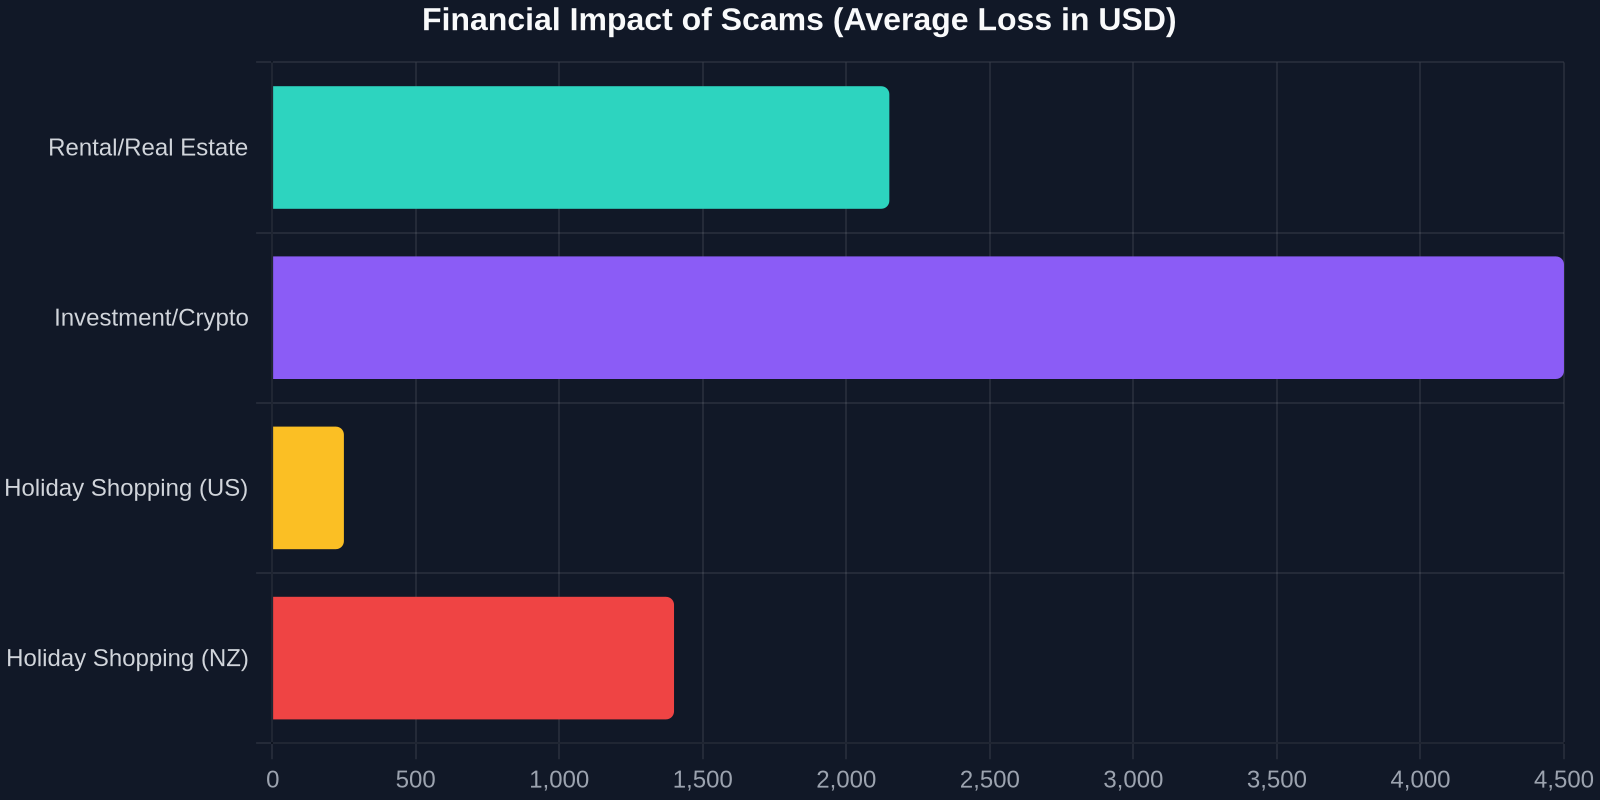
Pertimbangkan lonjakan komunikasi mencurigakan. Email tipuan yang memalsukan Kantor Kota, seperti insiden di Boothbay, Maine yang meminta penduduk mengabaikan peringatan palsu, tampak berteknologi rendah. Namun serangan spoofing sipil ini menguras sistem dukungan sektor publik. Di sektor swasta, satu spoof dari "departemen penagihan" Anda dapat menghasilkan:
Bukan email phishing yang merusak sistem dukungan; itu adalah respons ketakutan dari pelanggan yang menerimanya. Agen Anda menjadi konselor krisis, dan waktu resolusi Anda merosot.
ROI Psikologis: Melindungi Firewall Manusia
Kelangsungan bisnis bergantung pada ketersediaan kognitif. Ketika seorang karyawan tertipu oleh penipuan, mereka kehilangan fokus, berjuang untuk berkonsentrasi, melewatkan sinyal, analog dengan mikro-tidur pengemudi yang lelah. Tenaga kerja yang terguncang oleh panggilan deepfake AI adalah tenaga kerja yang rentan terhadap kesalahan. Pelatihan harus bergerak dari "Cara Mengenali Phish" ke "Cara Mengatur Sistem Saraf Anda Saat Tekanan Diterapkan."
“Tujuan utamanya bukanlah tingkat klik nol. Tujuan utamanya adalah tingkat kepercayaan nol. Kita perlu pengguna untuk terlibat dengan sebuah pesan, merasakan manipulasi, dan melaporkannya, semuanya tanpa lonjakan adrenalin yang mematikan pemikiran kritis.”
Cetak Biru Perilaku untuk Pertahanan Modern
Kebijakan statis akan mati dengan sendirinya. Berikut adalah cetak biru dinamis yang berfokus pada perilaku untuk meningkatkan sistem kekebalan organisasi Anda.
Langkah 1: Lakukan Audit Saluran
Gerbang email Anda aman. Bagaimana dengan kotak masuk LinkedIn Anda? Gerbang SMS Anda? Kode QR di buku panduan pengguna Anda? Petakan setiap titik sentuh digital tempat logo merek muncul.
- **Vektor Risiko:**Stiker meter parkir, menu restoran, brosur. -**Tindakan:**Inspeksi fisik rutin terhadap kode QR yang menghadap publik dan tautan “laporkan penipuan” langsung di bawah kode tersebut.
Langkah 2: Beralih dari Penyelesaian ke Kompetensi
Ganti metrik “tingkat klik” dengan Indeks Keyakinan/Skeptisisme. Setelah pelatihan, apakah karyawan lebih percaya diri dalam melaporkan, atau hanya lebih cemas? -**Uji Batasnya:**Jalankan simulasi yang menggunakan indikator teknis nol (tautan sempurna) tetapi tekanan psikologis tinggi (CEO mengirim SMS, “Saya sedang rapat, belikan kartu hadiah ini”). Ukur tingkat “berhenti dan verifikasi”, bukan tingkat klik.
Langkah 3: Otomatiskan Lingkaran Kewaspadaan Pelanggan
Anda tidak bisa mempekerjakan 200 agen dukungan tambahan untuk menangani dampak penipuan. Di sinilah otomatisasi dan pertahanan AI terintegrasi. -Lapisan Verifikasi: Terapkan verifikasi otomatis