Il Vero Costo del Phishing: Come le Truffe ai Consumatori Stanno Erodendo la Fiducia e i Tuoi Profitti
Immagina di ricevere un'email dal tuo agente immobiliare con le istruzioni per il bonifico dell'acconto. Ha il logo corretto, la firma dell'agente e fa persino riferimento a una conversazione che hai avuto ieri. Invii i soldi, solo per scoprire più tardi che l'email era una frode sofisticata. L'identità dell'agente è stata rubata e i tuoi risparmi di una vita sono svaniti nel portafoglio di criptovalute di un criminale.
Questa non è un'ipotesi. È una truffa sugli affitti attualmente attiva ad Atlanta, dove i truffatori clonano le identità e le foto di agenti immobiliari legittimi per ingannare gli affittuari e rubare i depositi. È un duro promemoria che il panorama delle minacce è cambiato. Non stiamo più solo difendendo i server da malware generici; stiamo difendendo la psiche umana da un inganno su scala industriale.
La crisi moderna del phishing è una doppia minaccia. Per l'individuo, è la perdita finanziaria immediata e il trauma emotivo. Per l'azienda, la tua azienda, è l'erosione della fiducia nel marchio, il peso del triage del supporto clienti e l'incubo normativo di una violazione dei dati. Mentre analizziamo l'anatomia delle truffe più pericolose di oggi, diventa chiaro che la tradizionale formazione sulla sicurezza informatica "a checklist" è morta. L'unica difesa praticabile è costruire un sistema immunitario comportamentale.
L'Evoluzione del Phishing: Non Sei Più Solo un "Principe Nigeriano"
Il phishing ha superato l'email. Viviamo in un'era di inganno omnichannel, dove gli aggressori combinano la manipolazione psicologica con le nuove tecnologie. L'obiettivo non è più solo rubare una password; è creare una realtà alternativa in cui la vittima consegna volontariamente denaro e dati.
1. L'Economia dell'Imitazione: Sfruttamento della Fiducia su Larga Scala
Una delle evoluzioni più sinistre è la creazione di reti di "sockpuppet". I truffatori non ti mandano solo messaggi su WhatsApp; ti aggiungono a un gruppo con altre 20 persone apparentemente reali. Quindici di quei membri sono profili falsi, tutti coordinati per raccontare una narrazione di "vittoria finanziaria", creando una pentola a pressione di prova sociale per truffarti in una truffa di criptovalute. Questo sfruttamento della fiducia sfrutta le dinamiche di gruppo contro l'individuo, una tattica che i filtri anti-phishing tradizionali non possono intercettare perché l'attacco avviene all'interno di un'applicazione peer-to-peer fidata e crittografata.
2. La Ragnatela del Phishing tramite Codice QR (Quishing)
La comodità delle interazioni contactless è stata trasformata in un'arma. Le truffe tramite codice QR reindirizzano gli utenti a siti web fraudolenti che sembrano identici ai portali di pagamento per parcheggi o ai menu dei ristoranti. Le vittime scansionano, pagano e concedono credenziali senza mai vedere un URL sospetto. L'inganno è profondamente fisico ma digitalmente devastante. Per le aziende che utilizzano codici QR per pagamenti o autenticazione, un singolo menu fisico o cartello di parcheggio manomesso diventa un vettore infinito per la frode.
3. La Corsa all'Oro Stagionale: Truffe per le Feste e i Viaggi
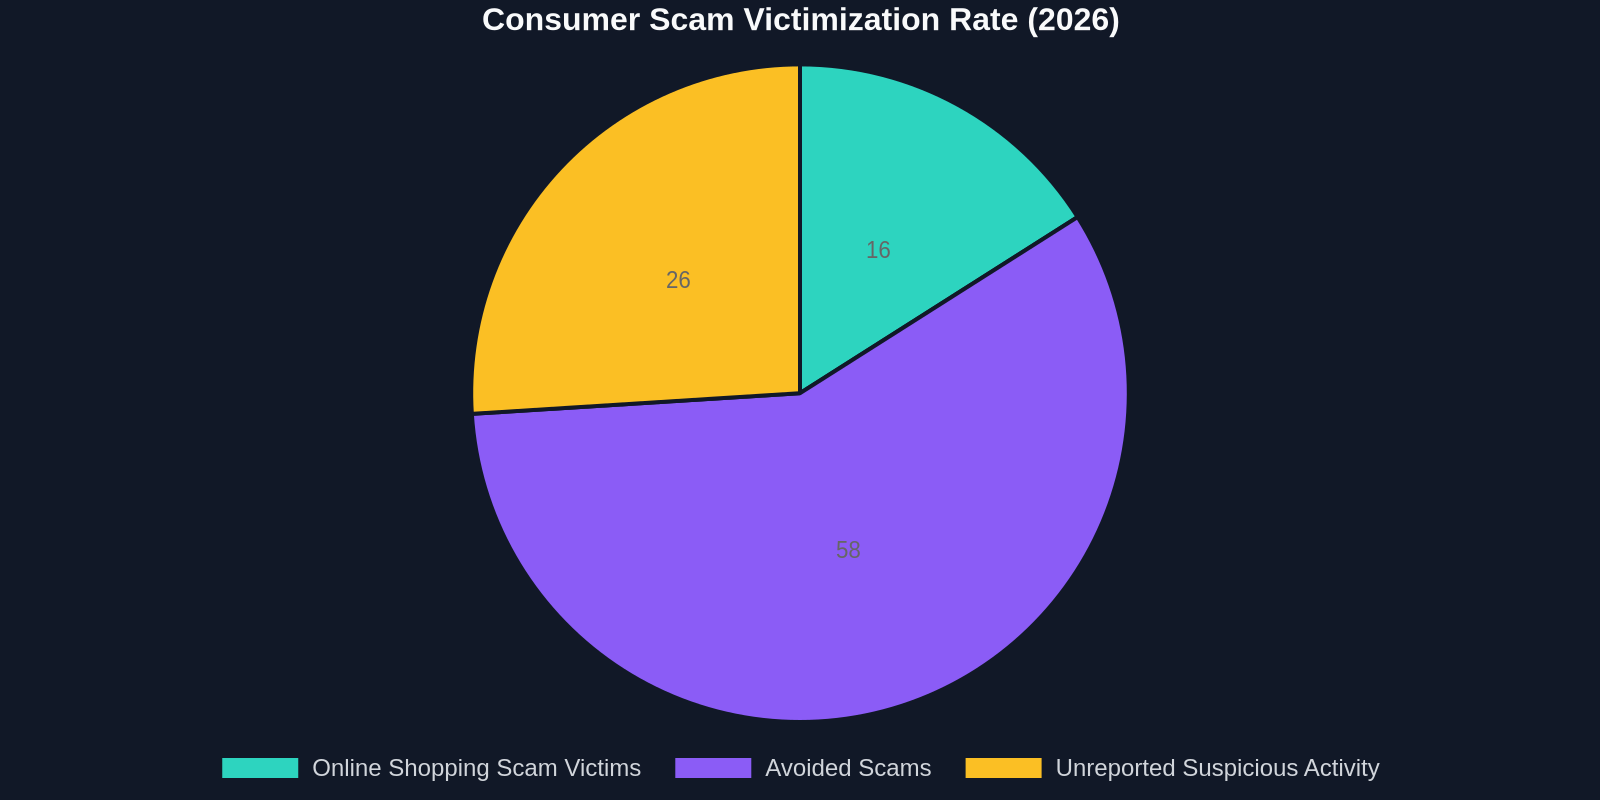
Il Norton Holiday Report 2026 ha fornito una statistica agghiacciante: **1 americano su 6 (16%) è caduto vittima di truffe per acquisti online durante le festività.**Vediamo un modello parallelo in Nuova Zelanda, dove l'8% dei consumatori è stato ingannato mentre faceva acquisti natalizi online, con una perdita media di NZ$1.997,12. Le truffe sugli affitti per le vacanze raggiungono il picco in questi periodi, con i truffatori che raschiano annunci Airbnb legittimi e li ripubblicano sui social media con tariffe "troppo belle per essere vere", chiedendo bonifici bancari diretti.
Il rischio qui non è stagionale; è permanente. La paura di perdersi qualcosa (FOMO) che guida gli acquisti natalizi è lo stesso grilletto psicologico sfruttato tutto l'anno in spam di vendite flash e frodi di bagarinaggio.
Analizzare l'Impatto sul Business: Oltre l'Utente Phishato
Quando un cliente viene phishato usando l'immagine del tuo marchio, potresti pensare di essere una vittima secondaria. Dal punto di vista della continuità aziendale, sei spesso la vittima principale della fiducia rubata.
| Business Impact Area | Surface-Level Symptom | Deep Operational Cost |
|---|---|---|
| Customer Support | Spike in phishing warning calls | Agents spending 40% of time on security remediation instead of growth tasks |
| Brand Equity | Negative sentiment on social media | Long-tail revenue loss as consumers distrust official communications |
| Legal/Compliance | Investigation of fraud | Fines under FTC/PCI-DSS for failure to secure brand channels |
| Transaction Integrity | Chargebacks | Increased processing fees and potential merchant account termination |
La truffa immobiliare di Atlanta è il caso di studio perfetto. Gli agenti legittimi non hanno inviato le email fraudolente, ma la loro reputazione professionale è stata distrutta quando un TikTok virale di una vittima ha affermato: "Questa agenzia mi ha rubato i soldi." L'azienda non ha cliccato sul link, ma ha assorbito il danno operativo della crisi.
Il Segnale nel Rumore: Perché la Tua Formazione Attuale Fallisce
La maggior parte delle organizzazioni tratta la formazione sulla consapevolezza del phishing come una metrica di conformità: "Il 95% dei dipendenti ha completato il modulo." Questa è una metrica di vanità. Dobbiamo passare dalla misurazione deitassi di completamentoalla misurazione delcambiamento comportamentale.
Una checklist di autovalutazione nel mondo reale, come quella offerta dall'esperto di sicurezza stradale Ross per il rilevamento della fatica, si applica naturalmente alla cybersecurity. I conducenti si autovalutano per segnali stradali mancati e deriva dell'attenzione. Allo stesso modo, i dipendenti e i clienti dovrebbero essere addestrati a riconoscere i "marcatori somatici" di una truffa: l'urgenza viscerale ("Devi pagare entro 24 ore o perdere l'affare!"), il metodo di pagamento insolito e le sottili discrepanze nel tono.
Da Gateway a Gruppi: La Superficie di Attacco Digitale si Espande
La superficie digitale è esplosa. Non è più solo la tua casella di posta aziendale; è la chat di gruppo del tuo cliente.
La Trappola del Gruppo WhatsApp
I truffatori sfruttano le funzionalità delle chat di gruppo di WhatsApp per raggruppare più vittime. Qui, implementano più account "sockpuppet". Questi bot costruiscono rapporti, condividono screenshot falsi di rendimenti enormi e soffocano lo scetticismo. Per un team di supporto operativo, questo è l'attacco ameba definitivo. Non lascia traccia sulla tua rete, ma lascia dozzine di tuoi clienti convinti di investire nella tua falsa divisione di criptovalute.
L'Amplificatore dell'IA Generativa
Ciò che rende la truffa dell'agente di Atlanta particolarmente terrificante è la facilità di esecuzione. Gli strumenti di IA possono raschiare l'intera presenza sociale di un agente immobiliare, foto, clip vocali da un podcast, stile di scrittura e generare una perfetta persona sintetica. Questa è una truffa di Publisher's Clearing House al massimo. La vecchia regola di "chiamare la persona per verificare" fallisce quando la voce al telefono è un clone IA che suona esattamente come il tuo contatto fidato.
Quantificare la Crisi: I Dati Non Mentono
Per spostare un consiglio di amministrazione dalla simpatia passiva all'allocazione attiva del budget, abbiamo bisogno di numeri concreti. I dati sulle truffe non sono solo una metrica di sicurezza; sono una metrica dell'esperienza del cliente (CX) e un input diretto nei calcoli del valore della vita del cliente (LTV).
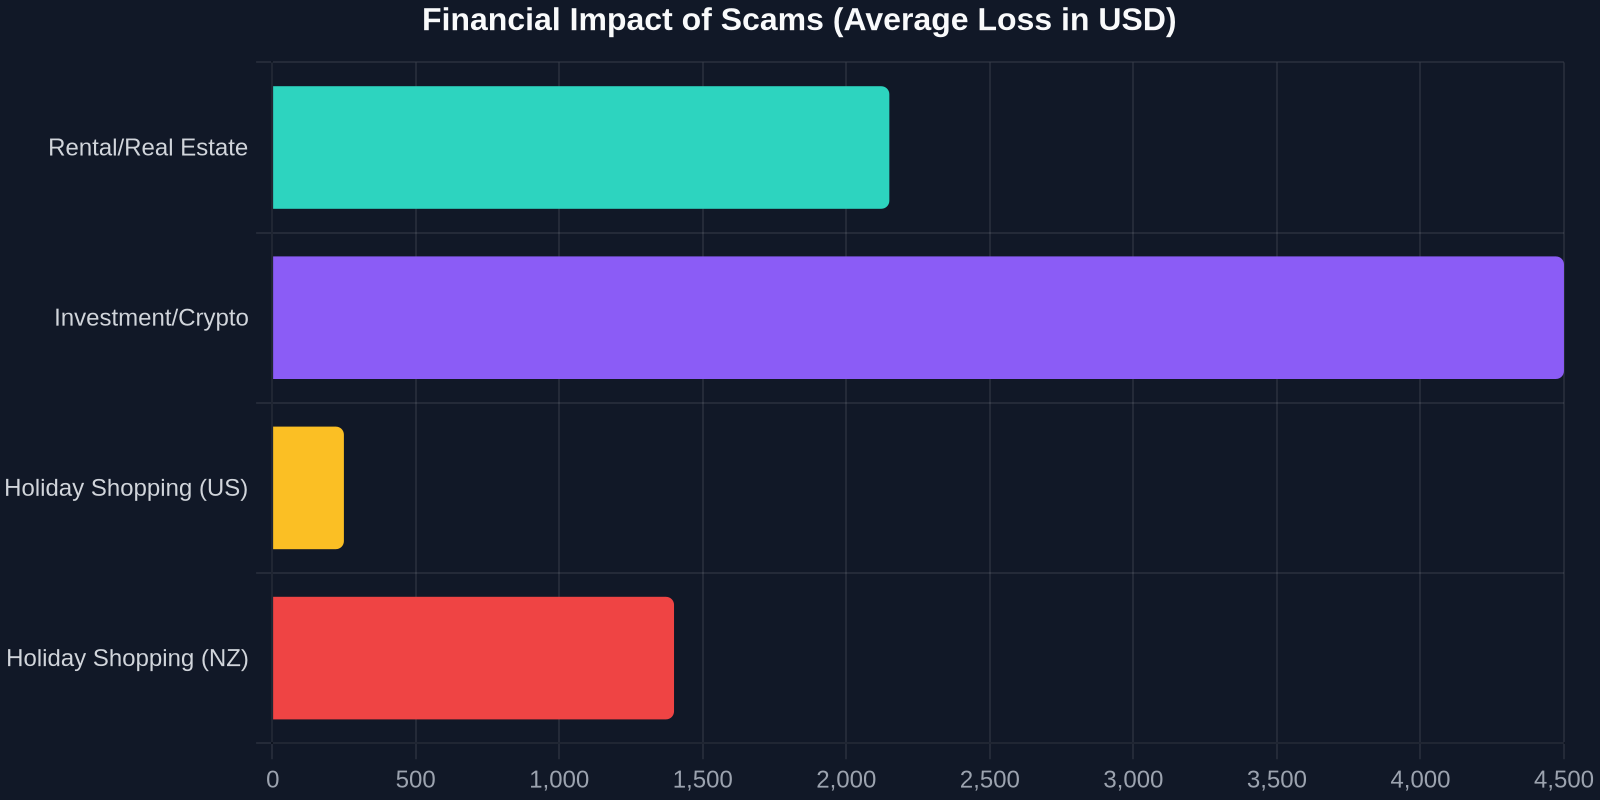
Considera l'aumento delle comunicazioni sospette. Un'email bufala che spaccia un ufficio comunale, come l'incidente a Boothbay, nel Maine, che chiedeva ai residenti di ignorare falsi allarmi, sembra a bassa tecnologia. Ma questi attacchi di spoofing civico prosciugano i sistemi di supporto del settore pubblico. Nel settore privato, un singolo spoof del tuo "dipartimento di fatturazione" può generare:
Non è l'email di phishing a rompere il sistema di supporto; è la risposta terrorizzata dei clienti che l'hanno ricevuta. I tuoi agenti diventano consulenti di crisi e i tuoi tempi di risoluzione crollano.
Il ROI Psicologico: Proteggere il Firewall Umano
La continuità aziendale si basa sulla disponibilità cognitiva. Quando un dipendente cade in una truffa, perde concentrazione, fatica a concentrarsi, perde segnali, analogamente ai micro-sonni di un conducente stanco. Una forza lavoro scossa da una chiamata deepfake IA è una forza lavoro incline agli errori. La formazione deve passare da "Come individuare un phish" a "Come regolare il tuo sistema nervoso quando viene applicata pressione."
“L'obiettivo finale non è un tasso di clic pari a zero. È un tasso di credulità pari a zero. Dobbiamo far sì che gli utenti interagiscano con un messaggio, percepiscano la manipolazione e lo segnalino, tutto senza il picco di adrenalina che blocca il pensiero critico.”
Un Progetto Comportamentale per la Difesa Moderna
Le politiche statiche muoiono sul nascere. Ecco un progetto dinamico e incentrato sul comportamento per potenziare il sistema immunitario della tua organizzazione.
Passo 1: Condurre un Audit dei Canali
Il tuo gateway email è sicuro. E la tua casella di LinkedIn? Il tuo gateway SMS? Il codice QR sui tuoi manuali utente? Mappa ogni singolo punto di contatto digitale in cui appare un logo del marchio.
- **Vettore di Rischio:**Adesivi per parchimetri, menu di ristoranti, brochure. -**Azione:**Ispezione fisica regolare dei codici QR pubblici e dei link "segnala frode" direttamente sotto il codice.
Passo 2: Passare dal Completamento alla Competenza
Sostituisci le metriche del "tasso di clic" con un Indice di Fiducia/Scetticismo. Dopo la formazione, i dipendenti sono più sicuri nel segnalare, o solo più ansiosi? -**Testare il Limite:**Esegui simulazioni che utilizzano zero indicatori tecnici (link perfetti) ma alta pressione psicologica (il CEO che scrive "Sono in riunione, compra queste carte regalo"). Misura il tasso di "fermati e verifica", non il tasso di clic.
Passo 3: Automatizzare il Ciclo di Vigilanza del Cliente
Non puoi assumere 200 agenti di supporto extra per gestire le conseguenze delle truffe. È qui che l'automazione e la difesa AI si integrano. -Livello di Verifica: Distribuisci automazione