United Airlines vieta gli agenti di prenotazione AI: un campanello d'allarme per la sicurezza nell'automazione del supporto
In una mossa storica che ha suscitato onde d'urto nei settori della tecnologia di viaggio e del supporto clienti, United Airlines ha annunciato che vieterà l'uso di assistenti AI personali per prenotare voli, modificare prenotazioni o accedere ai suoi sistemi. La decisione, presentata come una necessaria protezione della privacy dei consumatori e della sicurezza dell'aviazione, traccia una linea netta tra l'automazione di livello enterprise e l'uso sfrenato di bot di terze parti.
Mentre i consumatori hanno abbracciato l'AI per semplificare le attività, dall'ordinare generi alimentari alla gestione dei calendari, la stretta di United rivela la fragile tensione tra convenienza e conformità. Per i leader del B2B SaaS, i responsabili dei team di supporto e gli specialisti delle operazioni, questo non è solo un titolo di aviazione. È un caso di studio critico sui rischi infrastrutturali dell'AI ombra e una guida per costruire un'automazione del supporto sicura e scalabile che non faccia bandire i tuoi utenti.
Perché United ha tracciato una linea nella sabbia di silicio
Il 12 novembre 2026, United Airlines ha chiarito che non permetterà agli agenti AI di terze parti (spesso chiamati 'assistenti AI personali') di interagire con la sua infrastruttura digitale. Non si tratta semplicemente di una preferenza UX; è una decisione di responsabilità a più livelli basata sull'esposizione normativa, la sovranità dei dati e l'integrità operativa.
Il grilletto normativo: ACAA e il mandato dell'umano nel ciclo
Uno dei fattori scatenanti più immediati del divieto è il requisito legale ai sensi dell'Air Carrier Access Act (ACAA) e delle relative normative federali. Durante il flusso di check-in, i passeggeri umani devono verificare esplicitamente che i loro bagagli non contengano materiali pericolosi, comprese batterie al litio con cariche specifiche.
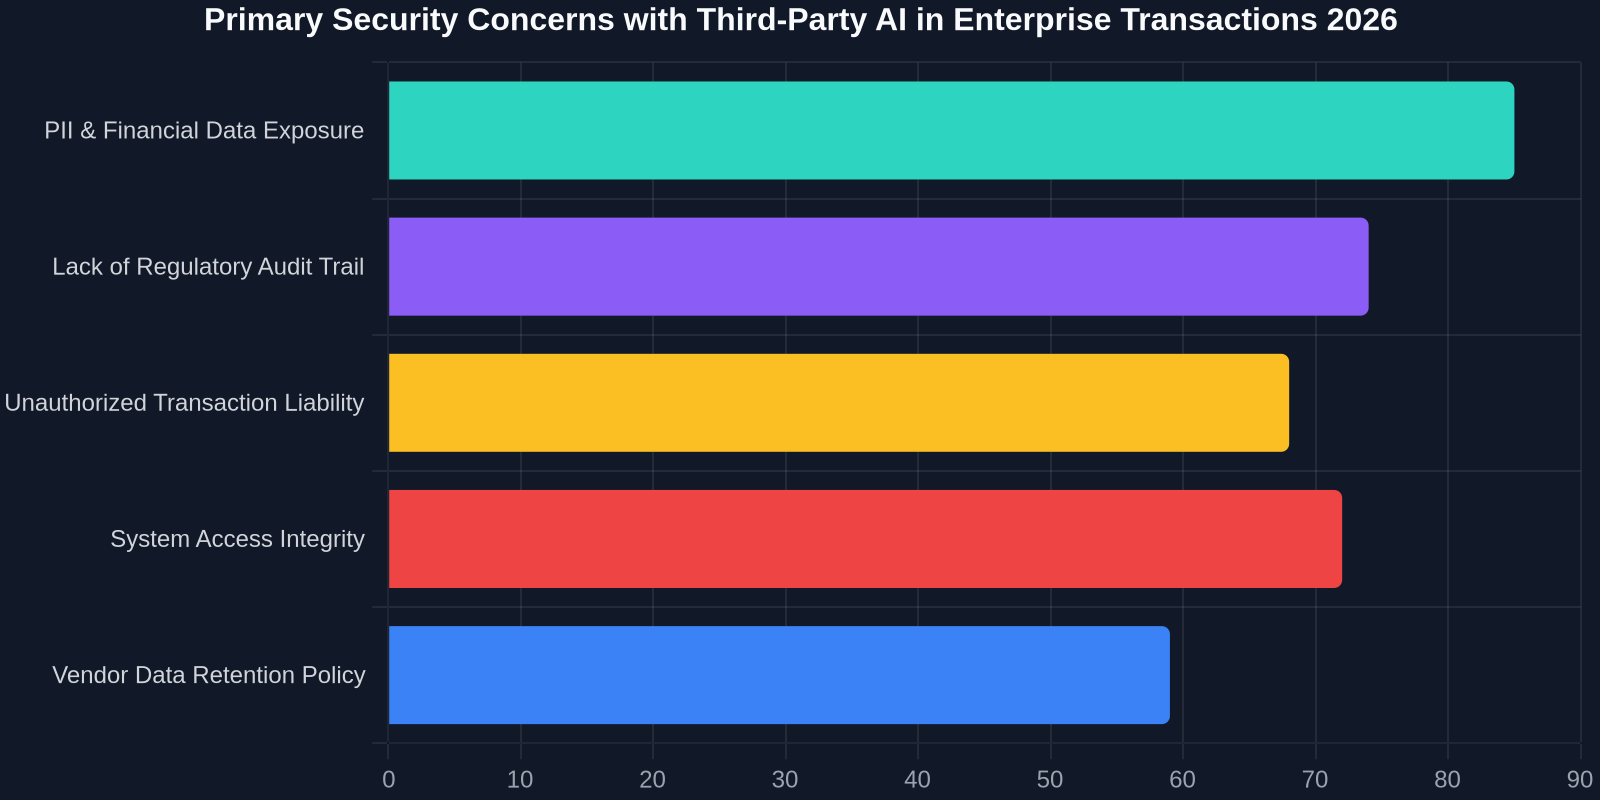
United afferma che le azioni automatizzate potrebbero violare le normative aeronautiche, citando il requisito di una conferma umana durante il check-in che i bagagli non contengano oggetti vietati. Se un agente AI non supervisionato fa clic sulla casella "Accetto" per un passeggero, la compagnia aerea è potenzialmente esposta a multe severe, incendi di carico e incubi legali. I responsabili del supporto che gestiscono settori con elevati requisiti di conformità (sanità, finanza, logistica) riconoscono immediatamente questo attrito: l'automazione senza identità verificata e consenso esplicito è un punto di partenza impossibile.
Sicurezza dei dati: chi possiede ora i dettagli del tuo passaporto?
La compagnia aerea afferma che i clienti che forniscono le loro informazioni personali e della carta di credito ad aziende AI corrono il rischio di esporre i loro dati sensibili. Quando un viaggiatore consegna il suo PNR (Passenger Name Record), numero di passaporto e CVV della carta di credito a un wrapper LLM consumer, quei dati di solito lasciano l'involucro sicuro dell'infrastruttura della compagnia aerea. A differenza degli strumenti enterprise conformi PCI-DSS, la maggior parte degli agenti AI personali opera in un ambiente a scatola nera in cui i dati possono essere conservati, utilizzati per l'addestramento del modello o esposti ad API di terze parti.
Il costo nascosto della 'convenienza': tenuta dei registri frammentata
Immagina un incubo per le operazioni di supporto: l'agente AI di un viaggiatore cambia un segmento di volo durante la notte, ma il passeggero non ne è a conoscenza. Si presenta al gate e il biglietto viene annullato a causa di un errore di calcolo delle regole tariffarie da parte del bot. Chi è responsabile? Lo sviluppatore dell'agente? Il fornitore LLM? Il passeggero?
La responsabilità dell'esperienza cliente dell'AI non governata non è un'ipotesi. È una 'bomba a orologeria' per le operazioni di supporto in cui gli agenti agiscono senza una fonte di verità completa.
United ha dichiarato che non cancellerà le prenotazioni effettuate da agenti AI prima dell'11 novembre 2026, un periodo di grazia. Tuttavia, dopo la stretta, qualsiasi bot di terze parti che tenti di fare scraping delle tariffe, manipolare PNR o attivare check-in automatizzati verrà formalmente bloccato. Per i team di supporto, ciò sottolinea una verità critica: l'automazione senza integrazione bidirezionale del sistema e un'igiene dei dati impeccabile è un rischio per le entrate, non un risparmio di tempo.
Implicazioni per il successo del cliente e le operazioni di supporto
L'amministratore delegato di United Airlines, Scott Kirby, è estremamente concentrato sul miglioramento dell'esperienza di volo, e questa applicazione della politica è un esercizio di costruzione della fiducia, non una mossa anti-AI da luddista. Differenzia tra 'interfacce autorizzate' (app dirette della compagnia aerea, integrazioni fidate di società di gestione dei viaggi) e 'automazione canaglia'.
Per i leader del supporto che scalano le operazioni B2B oltre il solo viaggio, ogni ticket creato da un'AI allucinante erode la fiducia nella pipeline di automazione. Il divieto di United ci insegna tre imperativi architetturali per un'automazione del supporto sicura:
- Autorizzazione del canale: Automatizza dove controlli l'interfaccia. Il traffico di bot pubblico e non autenticato è un buco di sicurezza. Il supporto proattivo deve operare in un contesto gestito.
- Igiene dei PII a livello di kernel: Non puoi inserire dati grezzi e non mascherati di carte di pagamento o documenti di identità in un modello generalizzato di terze parti. Le piattaforme di supporto native AI devono garantire la conservazione zero di artefatti di identità sensibili.
- Umano nel ciclo per cambiamenti di stato critici: In finanza, viaggi o pianificazione medica, una risoluzione automatizzata dovrebbe comunque generare una firma umana verificabile per la finalizzazione ad alto rischio (ad esempio, un addebito sul portafoglio, un upgrade di posto, un rinnovo di prescrizione).
Sovranità dei dati nell'era dei flussi agentici
United Airlines sta limitando gli agenti di intelligenza artificiale dalla prenotazione di voli per i viaggiatori, ma non sta uccidendo l'AI. Stanno implicitamente chiedendo un passaggio a un'AI privata di livello enterprise in cui la sovranità dei dati è garantita. Quando un'azienda utilizza una piattaforma come Successly per l'automazione dei clienti, l'AI non è un raschiatore internet casuale; opera sotto un rigoroso accordo di elaborazione dei dati (DPA) e all'interno di un namespace schermato.
La matrice di rischio dell'AI ombra per le funzioni di supporto
Quando un agente di supporto collega la propria console di lavoro a un'AI consumer per 'automatizzare' i riepiloghi dei ticket, esporta inavvertitamente articoli interni della knowledge base, email dei clienti e metriche di performance. United Airlines sta bloccando gli assistenti AI di terze parti dalla prenotazione di voli per proteggere i dati del payload; le aziende dovrebbero applicare lo stesso firewall ai loro sistemi di gestione dei ticket per proteggere la proprietà intellettuale.
| Security Dimension | General Personal AI Agent | Managed Enterprise Support AI |
|---|---|---|
| Data Residency | Retained for training | Isolated, zero-retention |
| Regulatory Compliance | No audit trail | ACAA/GDPR-ready logs |
| Purchase Authorization | Proxy credentials | Tokenized, verified actions |
| Liability Chain | Fragmented (user ↔ bot ↔ API) | Unified vendor accountability |
Il futuro dei viaggi (e del supporto) è l'automazione verificata
L'industria aeronautica è un indicatore della trasformazione digitale. Oggi è il motore di prenotazione; domani sarà il processore di richieste di risarcimento medico o il sottoscrittore di mutui. L'annuncio che i viaggiatori che in precedenza utilizzavano assistenti AI per prenotare voli hanno i giorni contati non è un rifiuto della tecnologia. È una svolta verso i flussi di lavoro AI verificati.
Perché gli utenti di Successly Evitano la Trappola del 'Bando United'
Le piattaforme progettate per il successo del cliente in ambito enterprise (non per la comodità del consumatore) architettano risultati deterministici e non allucinatori. Invece di concedere accesso API illimitato a un LLM vagante, un'IA focalizzata sul supporto utilizza la classificazione degli intenti per selezionare un endpoint API sicuro, autentica la sessione utente e crea un artefatto di interazione completamente registrato.
Questo garantisce che check-in automatizzati, rimborsi o modifiche al conto siano conformi alle normative specifiche del settore e non comportino una lista nera pubblica da parte di un importante fornitore di servizi. In un panorama in cui United dice 'no' agli agenti non verificati, il mercato sta chiedendo a gran voce soluzioni di automazione B2B che possano dire 'sì, in modo sicuro'.
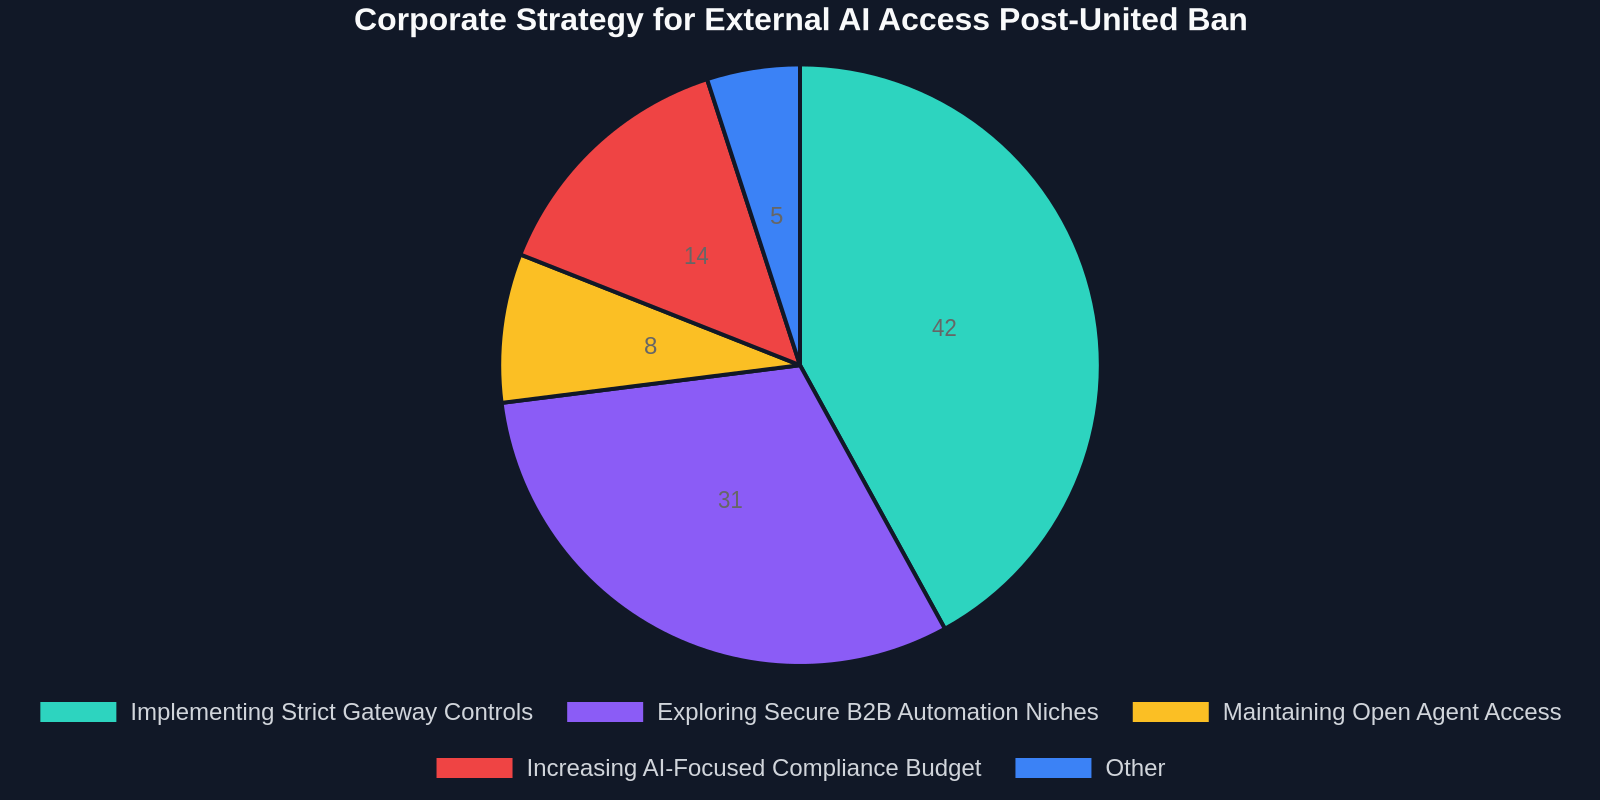
Costruire un Blueprint di Automazione Sicura: La Checklist del Leader del Supporto
Per evitare la frammentazione che ha innescato la chiusura di United, i leader del supporto devono passare dal blocco reattivo dei bot a una progettazione architetturale robusta. Ecco una checklist di prontezza all'automazione derivata direttamente dall'incidente United:
- Implementare il Binding dell'Identità Zero-Trust: Gli agenti non dovrebbero mai fare affidamento su chiavi API in testo semplice estratte da un'estensione del browser. Utilizza OAuth 2.0 con accesso client tokenizzato.
- Imporre la Conferma dell'Azione per Eventi ad Alto Rischio: Una transazione monetaria o una modifica del volo deve attivare una conferma push esplicita sul dispositivo verificato dell'utente.
- Restrizione dei Protocolli: Rifiuta l'automazione di massa tramite canali non ufficiali. Utilizza middleware di supporto dedicato che imponga il rate limiting e il mascheramento dei dati.
Conclusione: Il Fossato dell'IA è la Fiducia
Il bando degli assistenti IA personali da parte di United Airlines è il mercato che corregge un'ipotesi pericolosa: che l'intelligenza pubblica multi-tenant sia sicura per transazioni private. Per i fondatori di SaaS, i VP del customer success e i direttori delle operations di supporto, la lezione è chiara: il futuro non è bloccare l'IA; è implementare l'IA dietro un segnale sicuro.
L'automazione fallisce quando erode il confine di conformità tra il fornitore di servizi e l'utente finale. Il brand che risolve questo gap di fiducia diventa indispensabile.
Mentre il settore si cristallizza in corsie di 'IA affidabile' e 'IA canaglia', assicurati che il tuo stack di supporto si collochi nella prima. Investi in automazione che rispetti la residenza dei dati, definisca una chiara responsabilità legale e mantenga il riconoscimento dell'essere umano nel ciclo dove la legge lo richiede. Perché il ticket di supporto più costoso non è quello che risolvi con l'IA, è quello che un'IA canaglia crea.