De Ware Kosten van Phishing: Hoe Consumentenfraude Vertrouwen en Uw Winstmarge Uitholt
Stel je voor dat je een e-mail ontvangt van je makelaar met overschrijvingsinstructies voor je aanbetaling. Het heeft het juiste logo, de handtekening van de makelaar en verwijst zelfs naar een gesprek dat je gisteren had. Je stuurt het geld, om er later achter te komen dat de e-mail een geavanceerde fraude was. De identiteit van de makelaar is gestolen en je levensspaarcenten zijn verdwenen in de cryptovalutaportemonnee van een crimineel.
Dit is geen hypothetisch scenario. Het is een verhuurfraude die momenteel actief is in Atlanta, waar fraudeurs de identiteiten en foto's van legitieme makelaars klonen om huurders hun borg afhandig te maken. Het is een duidelijke herinnering dat het dreigingslandschap is veranderd. We verdedigen niet langer alleen servers tegen generieke malware; we verdedigen de menselijke psyche tegen misleiding op industriële schaal.
De moderne phishingcrisis is een dubbele dreiging. Voor het individu is het het onmiddellijke financiële verlies en emotionele trauma. Voor het bedrijf, uw bedrijf, is het de erosie van merkvertrouwen, de last van klantensupporttriage en de regelgevingsnachtmerrie van een datalek. Terwijl we de anatomie van de gevaarlijkste hedendaagse oplichtingspraktijken ontleden, wordt het duidelijk dat traditionele 'checkbox'-bewustwordingstraining op het gebied van beveiliging dood is. De enige haalbare verdediging is het opbouwen van een gedragsimmuunsysteem.
De Evolutie van Phishing: U Bent Niet Langer Slechts een 'Nigeriaanse Prins'
Phishing heeft e-mail overstegen. We leven in een tijdperk van omnichannelmisleiding, waar aanvallers psychologische manipulatie combineren met nieuwe technologieën. Het doel is niet langer alleen een wachtwoord stelen; het is het creëren van een alternatieve realiteit waarin het slachtoffer vrijwillig geld en gegevens afgeeft.
1. De Imitatie-economie: Vertrouwensmisbruik op Schaal
Een van de meest sinistere evoluties is het creëren van 'sockpuppet'-netwerken. Oplichters sturen je niet alleen berichten op WhatsApp; ze voegen je toe aan een groep met 20 andere ogenschijnlijk echte mensen. Vijftien van die leden zijn nepprofielen, allemaal gecoördineerd om een 'financieel overwinnings'-verhaal uit te voeren, waardoor een drukcooker van sociaal bewijs ontstaat om je in een cryptofraude te luizen. Dit vertrouwensmisbruik maakt gebruik van groepsdynamiek tegen het individu, een tactiek die traditionele phishingfilters niet kunnen onderscheppen omdat de aanval plaatsvindt binnen een vertrouwde, versleutelde peer-to-peer-applicatie.
2. Het Verwarde Web van QR-codephishing (Quishing)
Het gemak van contactloze interacties is bewapend. QR-codeoplichting leidt gebruikers om naar frauduleuze websites die identiek lijken aan parkeerbetaalportalen of restaurantmenu's. Slachtoffers scannen, betalen en geven inloggegevens prijs zonder ooit een verdachte URL te zien. De misleiding is diepgaand fysiek maar digitaal verwoestend. Voor bedrijven die QR-codes gebruiken voor betalingen of authenticatie, wordt een enkel beklad fysiek menu of parkeerbord een oneindige vector voor fraude.
3. De Seizoensgebonden Goudkoorts: Vakantie- en Reisfraude
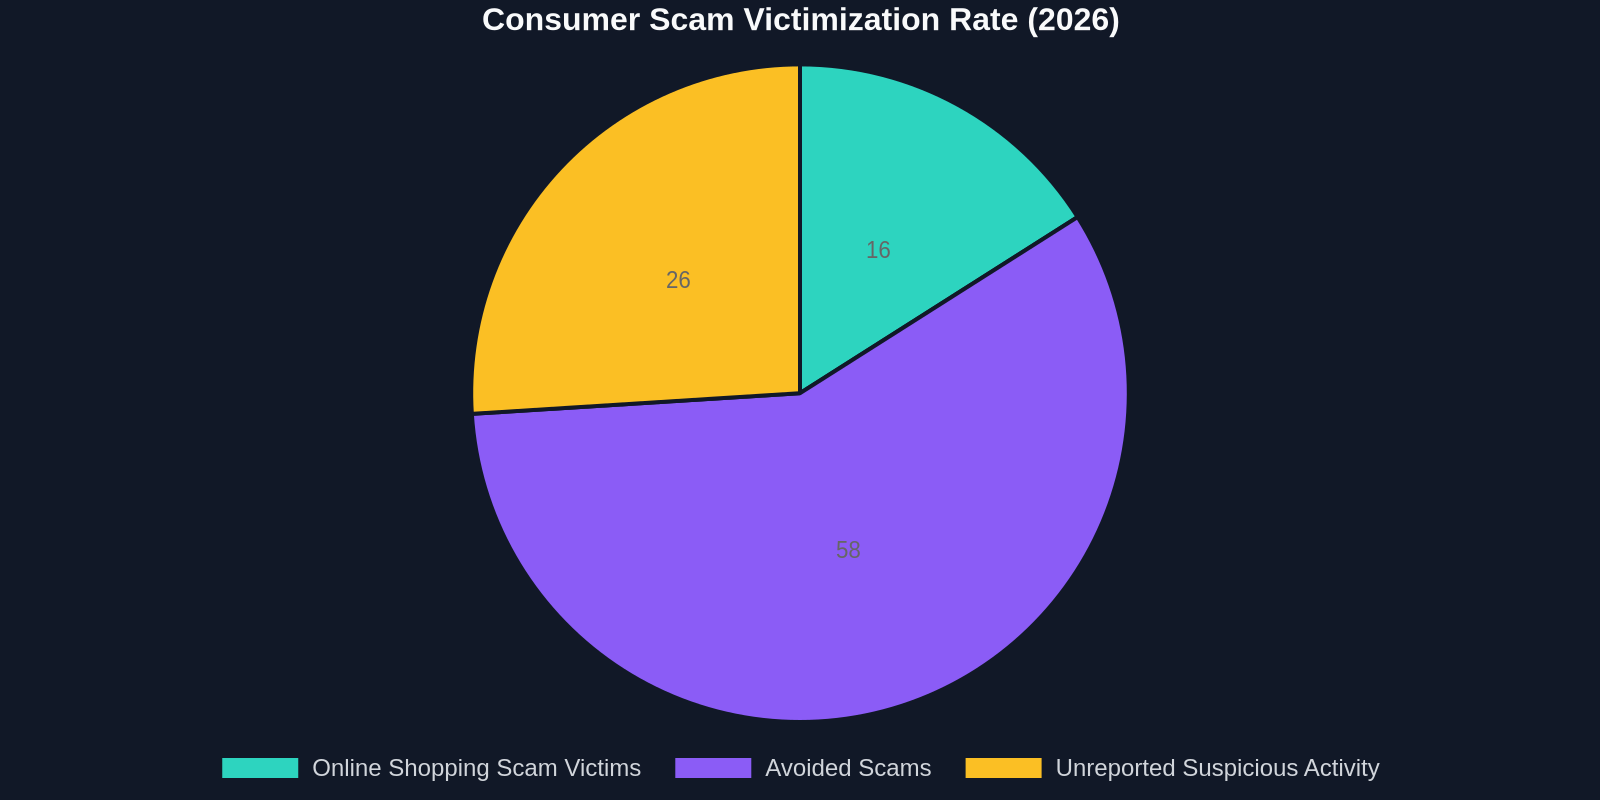
Het Norton Holiday Report 2026 leverde een huiveringwekkende statistiek op: **1 op de 6 Amerikanen (16%) werd het slachtoffer van online winkeloplichting tijdens de feestdagen.**We zien een parallel patroon in Nieuw-Zeeland, waar 8% van de consumenten werd opgelicht tijdens het online winkelen voor de feestdagen, met een gemiddeld verlies van NZ$ 1.997,12. Vakantieverhuurfraude piekt in deze periodes, waarbij fraudeurs legitieme Airbnb-advertenties schrapen en opnieuw plaatsen op sociale media met 'te mooi om waar te zijn'-tarieven, waarbij ze directe bankoverschrijvingen eisen.
Het risico hier is niet seizoensgebonden; het is permanent. De angst om iets te missen (FOMO) die vakantieaankopen aandrijft, is dezelfde psychologische trigger die het hele jaar door wordt uitgebuit in flitsverkoopspam en ticketzwendel.
Het Bedrijfsimpact Ontleden: Voorbij de Gehackte Gebruiker
Wanneer een klant wordt opgelicht met behulp van de gelijkenis van uw merk, denkt u misschien dat u een secundair slachtoffer bent. Vanuit een bedrijfscontinuïteitperspectief bent u vaak de primaire getroffene van gestolen vertrouwen.
| Business Impact Area | Surface-Level Symptom | Deep Operational Cost |
|---|---|---|
| Customer Support | Spike in phishing warning calls | Agents spending 40% of time on security remediation instead of growth tasks |
| Brand Equity | Negative sentiment on social media | Long-tail revenue loss as consumers distrust official communications |
| Legal/Compliance | Investigation of fraud | Fines under FTC/PCI-DSS for failure to secure brand channels |
| Transaction Integrity | Chargebacks | Increased processing fees and potential merchant account termination |
De vastgoedfraude in Atlanta is de perfecte casestudy. De legitieme makelaars hebben de frauduleuze e-mails niet verzonden, maar hun professionele reputaties werden vernietigd toen een virale TikTok van een slachtoffer beweerde: 'Dit bureau heeft mijn geld gestolen.' Het bedrijf klikte niet op de link, maar zij absorbeerden de operationele schade van de crisis.
Het Signaal in de Ruis: Waarom Uw Huidige Training Faalt
De meeste organisaties behandelen phishingbewustwordingstraining als een nalevingsmetriek: '95% van de medewerkers heeft de module voltooid.' Dit is een ijdelheidsmetriek. We moeten verschuiven van het meten vanvoltooiingspercentagesnaar het meten vangedragsverandering.
Een praktische zelfbeoordelingschecklist, zoals die aangeboden door rijdveiligheidsexpert Ross voor vermoeidheidsdetectie, is van nature van toepassing op cybersecurity. Bestuurders beoordelen zichzelf op gemiste verkeerssignalen en aandachtsverschuiving. Evenzo moeten medewerkers en klanten worden getraind om de 'somatische markers' van een zwendel te herkennen: de viscerale urgentie ('U moet binnen 24 uur betalen of de deal verliezen!'), de ongebruikelijke betaalmethode en de subtiele afwijkingen in toon.
Van Gateways tot Groepen: Het Digitale Aanvalsoppervlak Breidt Uit
Het digitale oppervlak is opgeblazen. Het is niet langer alleen uw bedrijfsinbox; het is de groepschat van uw klant.
De WhatsApp-groepsval
Oplichters maken gebruik van de groepschatfuncties van WhatsApp om meerdere slachtoffers te verzamelen. Hier zetten ze meerdere 'sockpuppet'-accounts in. Deze bots bouwen een band op, delen nepschermafbeeldingen van enorme rendementen en verdringen scepsis. Voor een supportoperations team is dit de ultieme amoebe-aanval. Het laat geen spoor na op uw netwerk, maar het laat tientallen van uw klanten ervan overtuigd dat ze investeren in uw neppe crypto-afdeling.
De Generative AI-versterker
Wat de makelaarsfraude in Atlanta bijzonder angstaanjagend maakt, is het gemak van uitvoering. AI-tools kunnen de volledige sociale aanwezigheid van een makelaar schrapen, foto's, spraakfragmenten van een podcast, schrijfstijl, en een vlekkeloos synthetisch personage genereren. Dit is een Publisher's Clearing House-zwendel in het kwadraat. De oude regel van 'bel de persoon om te verifiëren' faalt wanneer de stem aan de telefoon een AI-kloon is die precies klinkt als uw vertrouwde contactpersoon.
De Crisis Kwantificeren: De Gegevens Liegen Niet
Om een bestuur van passief medeleven naar actieve budgettoewijzing te bewegen, hebben we harde cijfers nodig. Fraudegegevens zijn niet alleen een beveiligingsmetriek; het is een klantervaringsmetriek (CX) en een directe input in lifetime value-berekeningen (LTV).
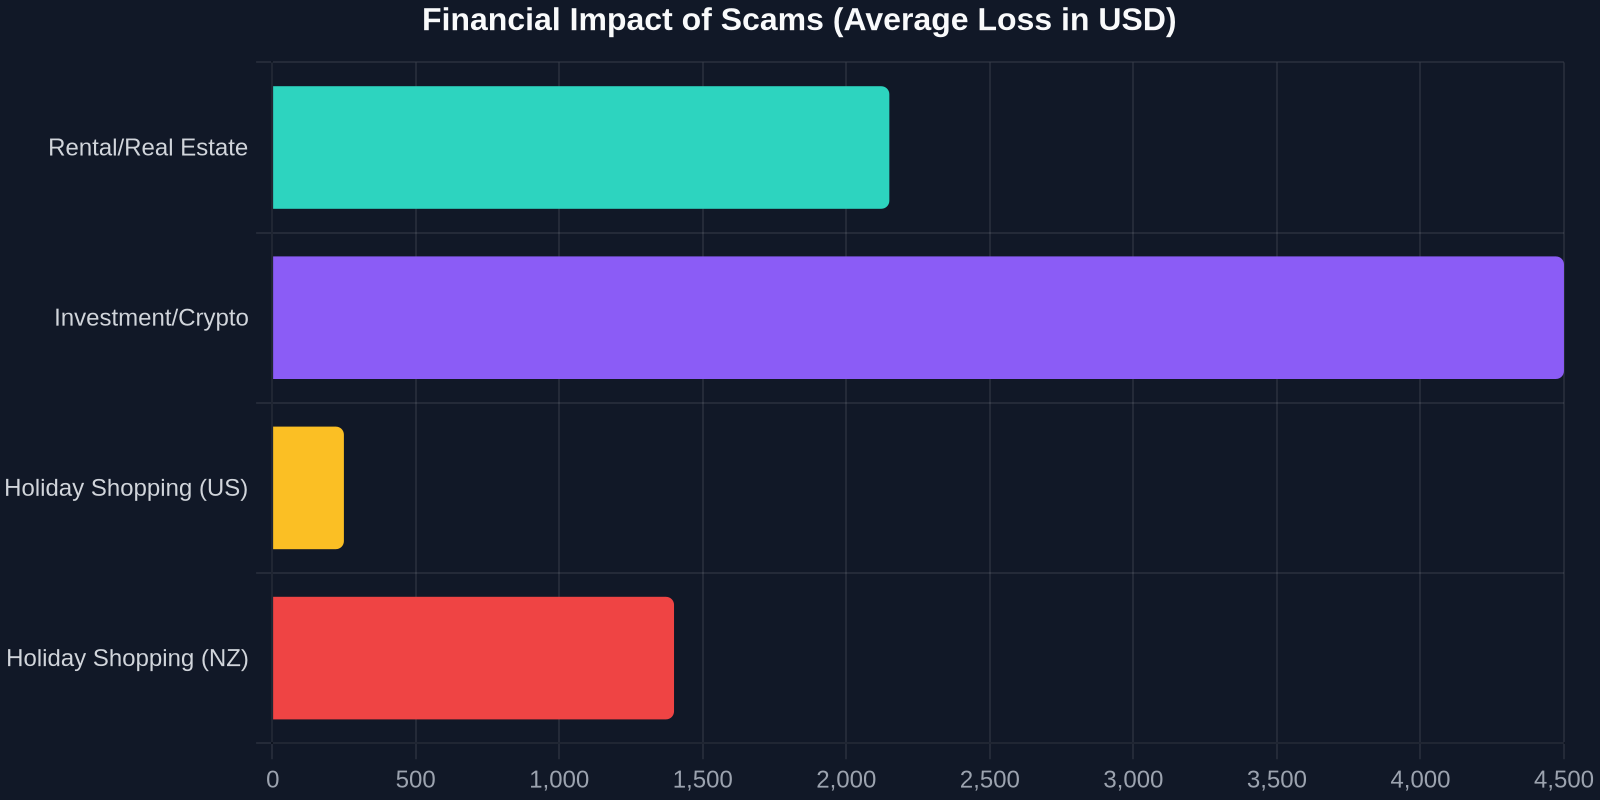
Overweeg de toename van verdachte communicatie. Een hoax-e-mail die een gemeentekantoor vervalst, zoals het incident in Boothbay, Maine, waarin inwoners worden gevraagd valse waarschuwingen te negeren, lijkt low-tech. Maar deze burgerlijke spoofingaanvallen putten de ondersteuningssystemen van de publieke sector uit. In de private sector kan een enkele vervalsing van uw 'facturatieafdeling' het volgende genereren:
Het is niet de phishing-e-mail die het ondersteuningssysteem breekt; het is de doodsbange reactie van de klanten die het ontvingen. Uw agenten worden crisiscounselors en uw oplostijden kelderen.
De Psychologische ROI: Het Menselijke Firewall Beschermen
Bedrijfscontinuïteit is afhankelijk van cognitieve beschikbaarheid. Wanneer een medewerker voor een zwendel valt, verliezen ze focus, worstelen ze om zich te concentreren, missen ze signalen, analoog aan de microslaapjes van een vermoeide bestuurder. Een personeelsbestand dat nog nasiddert van een AI-deepfake-oproep is een foutgevoelig personeelsbestand. Training moet verschuiven van 'Hoe herken ik een phish' naar 'Hoe reguleer ik mijn zenuwstelsel wanneer er druk wordt uitgeoefend.'
“Het ultieme doel is geen nulklikpercentage. Het is een nulgeloofspercentage. We hebben gebruikers nodig die een bericht bekijken, de manipulatie voelen en het rapporteren, allemaal zonder de adrenalinepiek die kritisch denken uitschakelt.”
Een gedragsmatige blauwdruk voor moderne verdediging
Statisch beleid sterft een stille dood. Hier is een dynamische, gedragsgerichte blauwdruk om het immuunsysteem van je organisatie te versterken.
Stap 1: Voer een kanaalaudit uit
Je e-mailgateway is beveiligd. Hoe zit het met je LinkedIn-inbox? Je SMS-gateway? De QR-code op je gebruikershandleidingen? Breng elk digitaal contactpunt in kaart waar een merklogo verschijnt.
- **Risicovector:**Parkeermeterstickers, restaurantmenu’s, brochures. -**Actie:**Regelmatige fysieke inspectie van openbare QR-codes en "rapporteer fraude"-links direct onder de code.
Stap 2: Verschuif van voltooiing naar competentie
Vervang "klikpercentage"-metrieken door een Vertrouwen/Scepticisme-index. Zijn medewerkers na training zelfverzekerder in het rapporteren, of alleen maar angstiger? -**Test de grens:**Voer simulaties uit zonder technische indicatoren (perfecte links) maar met hoge psychologische druk (CEO die sms’t: “Ik zit in een vergadering, koop deze cadeaubonnen”). Meet het "stop en verifieer"-percentage, niet het klikpercentage.
Stap 3: Automatiseer de waakzaamheidslus van de klant
Je kunt geen 200 extra supportmedewerkers inhuren om fraude-uitbraken af te handelen. Dit is waar automatisering en AI-verdediging integreren. -Verificatielaag: Zet geautomatiseerde