United Airlines verbiedt AI-boekingsagenten: Een wake-upcall voor beveiliging in supportautomatisering
In een baanbrekende zet die golven heeft veroorzaakt in de reistechnologie- en klantenservicebranche, heeft United Airlines aangekondigd dat het het gebruik van persoonlijke AI-assistenten voor het boeken van vluchten, het wijzigen van reserveringen of het openen van haar systemen zal verbieden. Het besluit, gepresenteerd als een noodzakelijke bescherming van consumentenprivacy en luchtvaartbeveiliging, trekt een duidelijke grens tussen geautomatiseerde systemen op bedrijfsniveau en het ongebreidelde gebruik van bots van derden.
Hoewel consumenten AI hebben omarmd om taken te stroomlijnen, van het bestellen van boodschappen tot het beheren van agenda's, onthult het optreden van United de fragiele spanning tussen gemak en naleving. Voor B2B SaaS-leiders, supportteammanagers en operationsspecialisten is dit niet zomaar een luchtvaartkop. Het is een kritische casestudy over de infrastructuurrisico's van schaduw-AI en een richtlijn voor het bouwen van veilige, schaalbare supportautomatisering die uw gebruikers niet laat verbannen.
Waarom United een grens trok in het siliciumzand
Op 12 november 2026 maakte United Airlines duidelijk dat het geen AI-agenten van derden (vaak 'persoonlijke AI-assistenten' genoemd) zal toestaan om met haar digitale infrastructuur te communiceren. Dit is niet alleen een UX-voorkeur; het is een gelaagde aansprakelijkheidsbeslissing, gebaseerd op regelgevingsrisico's, gegevenssoevereiniteit en operationele integriteit.
De regelgevingsval: ACAA en de mens-in-de-lus-verplichting
Een van de meest directe triggers voor het verbod is de wettelijke vereiste onder de Air Carrier Access Act (ACAA) en gerelateerde federale regelgeving. Tijdens het incheckproces moeten menselijke passagiers expliciet bevestigen dat hun bagage geen gevaarlijke materialen bevat, waaronder lithiumbatterijen met specifieke ladingen.
United stelt dat geautomatiseerde handelingen luchtvaartregelgeving kunnen schenden, verwijzend naar de vereiste van een menselijke bevestiging tijdens het inchecken dat bagage geen verboden items bevat. Als een onbeheerde AI-agent het "Ik ga akkoord"-vakje voor een passagier aanklikt, loopt de luchtvaartmaatschappij het risico op zware boetes, vrachtbranden en juridische nachtmerries. Supportleiders die compliance-intensieve branches (gezondheidszorg, financiën, logistiek) beheren, herkennen deze wrijving onmiddellijk: automatisering zonder geverifieerde identiteit en expliciete toestemming is een doodlopende weg.
Gegevensbeveiliging: Wie bezit nu uw paspoortgegevens?
De luchtvaartmaatschappij zegt dat klanten die hun persoonlijke en creditcardgegevens aan AI-bedrijven geven, het risico lopen dat hun gevoelige gegevens worden blootgesteld. Wanneer een reiziger zijn PNR (Passenger Name Record), paspoortnummer en creditcard-CVV aan een consumenten-LLM-wrapper geeft, verlaat die gegevens meestal de veilige omhulling van de infrastructuur van de luchtvaartmaatschappij. In tegenstelling tot PCI-DSS-conforme bedrijfstools werken de meeste persoonlijke AI-agenten in een black-box-omgeving waar gegevens kunnen worden bewaard, gebruikt voor modeltraining of blootgesteld aan API's van derden.
De verborgen kosten van 'gemak': Gefragmenteerde gegevensregistratie
Stel u een support-ops-nachtmerrie voor: de AI-agent van een reiziger wijzigt 's nachts een vluchtsegment, maar de passagier is zich er niet van bewust. Ze verschijnen bij de gate en het ticket is ongeldig vanwege een foutieve berekening van de tariefregels door de bot. Wie is aansprakelijk? De ontwikkelaar van de agent? De LLM-provider? De passagier?
De klantervaring-aansprakelijkheid van onbeheerde AI is geen hypothese. Het is een 'tikkende tijdbom' voor supportoperaties waar agenten handelen zonder een uitgebreide bron van waarheid.
United heeft gezegd dat het reserveringen die vóór 11 november 2026 door AI-agenten zijn gemaakt, niet zal annuleren, een overgangsperiode. Na het optreden zullen bots van derden die proberen tarieven te scrapen, PNR's te manipuleren of geautomatiseerd inchecken te activeren, echter formeel worden geblokkeerd. Voor supportteams onderstreept dit een cruciale waarheid: automatisering zonder bidirectionele systeemintegratie en onberispelijke gegevenshygiëne is een omzetrisico, geen tijdsbesparing.
Implicaties voor Customer Success en Supportoperaties
United Airlines CEO Scott Kirby is hypergefocust op het verbeteren van de vliegervaring, en deze handhaving van het beleid is een vertrouwenwekkende oefening, geen anti-AI Luddite-beweging. Het maakt onderscheid tussen 'geautoriseerde interfaces' (directe apps van luchtvaartmaatschappijen, vertrouwde integraties van reismanagementbedrijven) en 'schurkenautomatisering'.
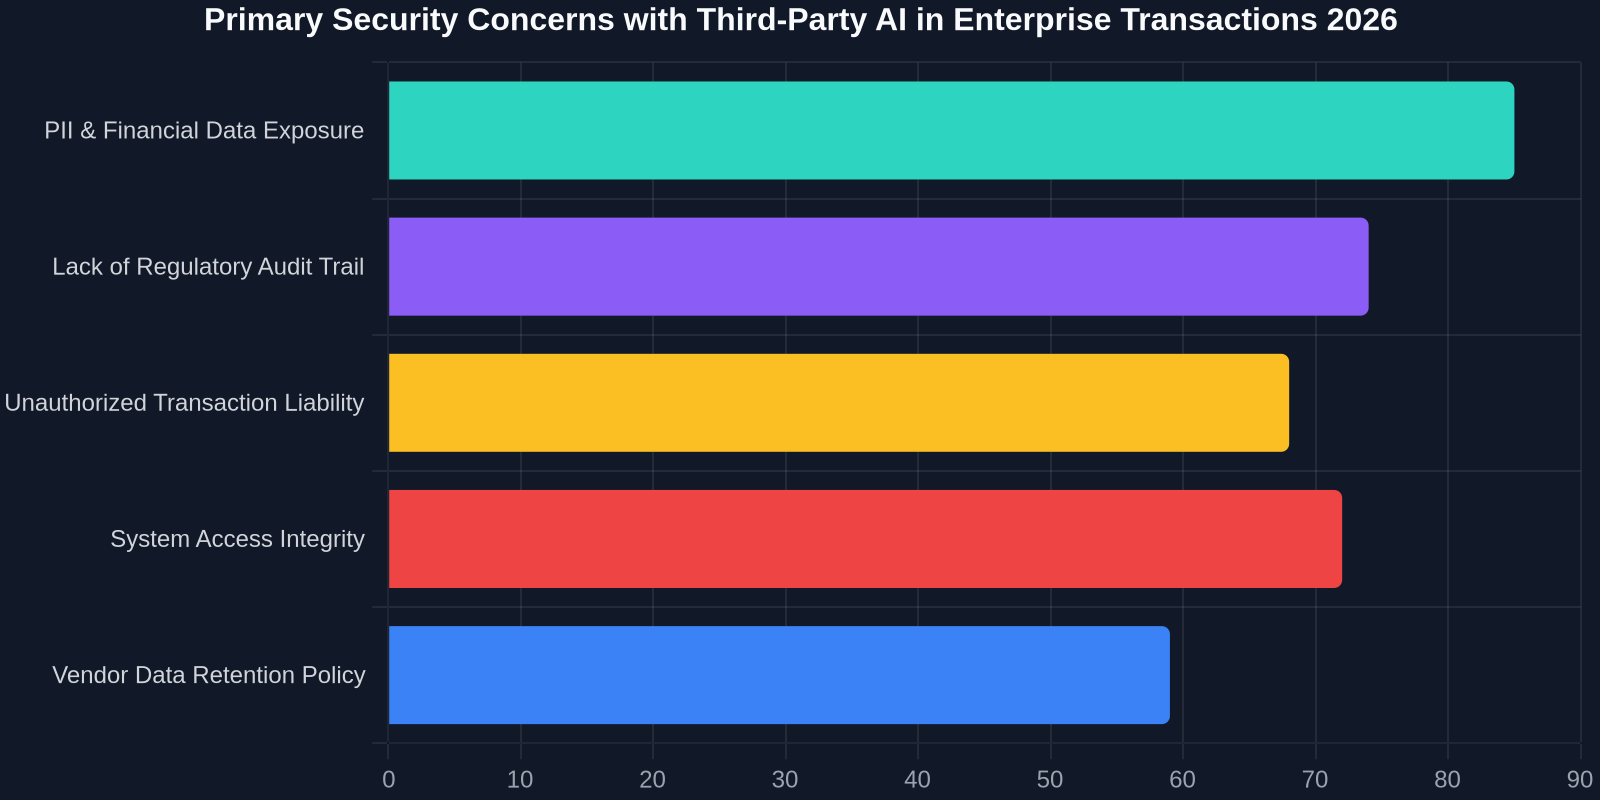
Voor supportleiders die B2B-operaties schalen, ook buiten reizen, ondermijnt elk ticket dat door een hallucinerende AI wordt aangemaakt het vertrouwen in de automatiseringspijplijn. Het verbod van United leert ons drie architecturale imperatieven voor veilige supportautomatisering:
- Kanaalgoedkeuring: Automatiseer waar u de interface beheert. Openbaar, niet-geauthenticeerd botverkeer is een beveiligingslek. Proactieve support moet binnen een beheerde context opereren.
- PII-hygiëne op kernniveau: U kunt geen onbewerkte, ongemaskeerde betalingskaartgegevens of identiteitsdocumenten in een algemeen model van derden voeren. AI-native supportplatforms moeten zorgen voor nulretentie van gevoelige identiteitsartefacten.
- Mens-in-de-lus voor kritieke statuswijzigingen: In financiën, reizen of medische planning moet een geautomatiseerde oplossing nog steeds een verifieerbare menselijke goedkeuring genereren voor afronding van hoge inzet (bijv. een portemonnee-afschrijving, een stoelupgrade, een receptherhaling).
Gegevenssoevereiniteit in het tijdperk van agentische stromen
United Airlines beperkt kunstmatige intelligentie-agenten bij het boeken van vluchten voor reizigers, maar ze doden AI niet. Ze eisen impliciet een verschuiving naar private, enterprise-grade AI waar gegevenssoevereiniteit gegarandeerd is. Wanneer een bedrijf een platform zoals Successly gebruikt voor klantautomatisering, is de AI geen willekeurige internetscraper; het opereert onder een strikte gegevensverwerkingsovereenkomst (DPA) en binnen een afgeschermde naamruimte.
De 'schaduw-AI'-risicomatrix voor supportfuncties
Wanneer een supportagent zijn werkconsole verbindt met een consumenten-AI om ticketsamenvattingen te 'automatiseren', exporteren ze onbedoeld interne kennisbankartikelen, klant-e-mails en prestatiemetingen. United Airlines blokkeert AI-assistenten van derden bij het boeken van vluchten om payloadgegevens te beschermen; bedrijven moeten dezelfde firewall toepassen op hun ticketbeheersystemen om intellectueel eigendom te beschermen.
| Security Dimension | General Personal AI Agent | Managed Enterprise Support AI |
|---|---|---|
| Data Residency | Retained for training | Isolated, zero-retention |
| Regulatory Compliance | No audit trail | ACAA/GDPR-ready logs |
| Purchase Authorization | Proxy credentials | Tokenized, verified actions |
| Liability Chain | Fragmented (user ↔ bot ↔ API) | Unified vendor accountability |
De toekomst van reizen (en support) is geverifieerde automatisering
De luchtvaartindustrie is een barometer voor digitale transformatie. Vandaag is het de boekingsengine; morgen is het de medische claimverwerker of de hypotheekondertekenaar. De aankondiging dat reizigers die eerder AI-assistenten gebruikten om vluchten te boeken, op geleende tijd leven, is geen technologische afwijzing. Het is een koerswijziging naar geverifieerde AI-workflows.
Waarom Successly-gebruikers de 'United Ban'-val vermijden
Platforms die zijn ontworpen voor enterprise customer success (niet voor consumentengemak) ontwerpen deterministische, niet-hallucinerende uitkomsten. In plaats van onbeperkte API-toegang aan een dwalende LLM te geven, gebruikt een ondersteuningsgerichte AI intentieclassificatie om een veilig API-eindpunt te selecteren, authenticeert de gebruikerssessie en creëert een volledig geregistreerd interactie-artefact.
Dit zorgt ervoor dat geautomatiseerde check-ins, terugbetalingen of accountwijzigingen voldoen aan sectorspecifieke regelgeving en niet leiden tot een openbare blacklisting door een grote dienstverlener. In een landschap waar United 'nee' zegt tegen niet-geverifieerde agents, schreeuwt de markt om B2B-automatiseringsoplossingen die 'ja, veilig' kunnen zeggen.
Een veilig automatiseringsblauwdruk bouwen: een checklist voor ondersteuningsleiders
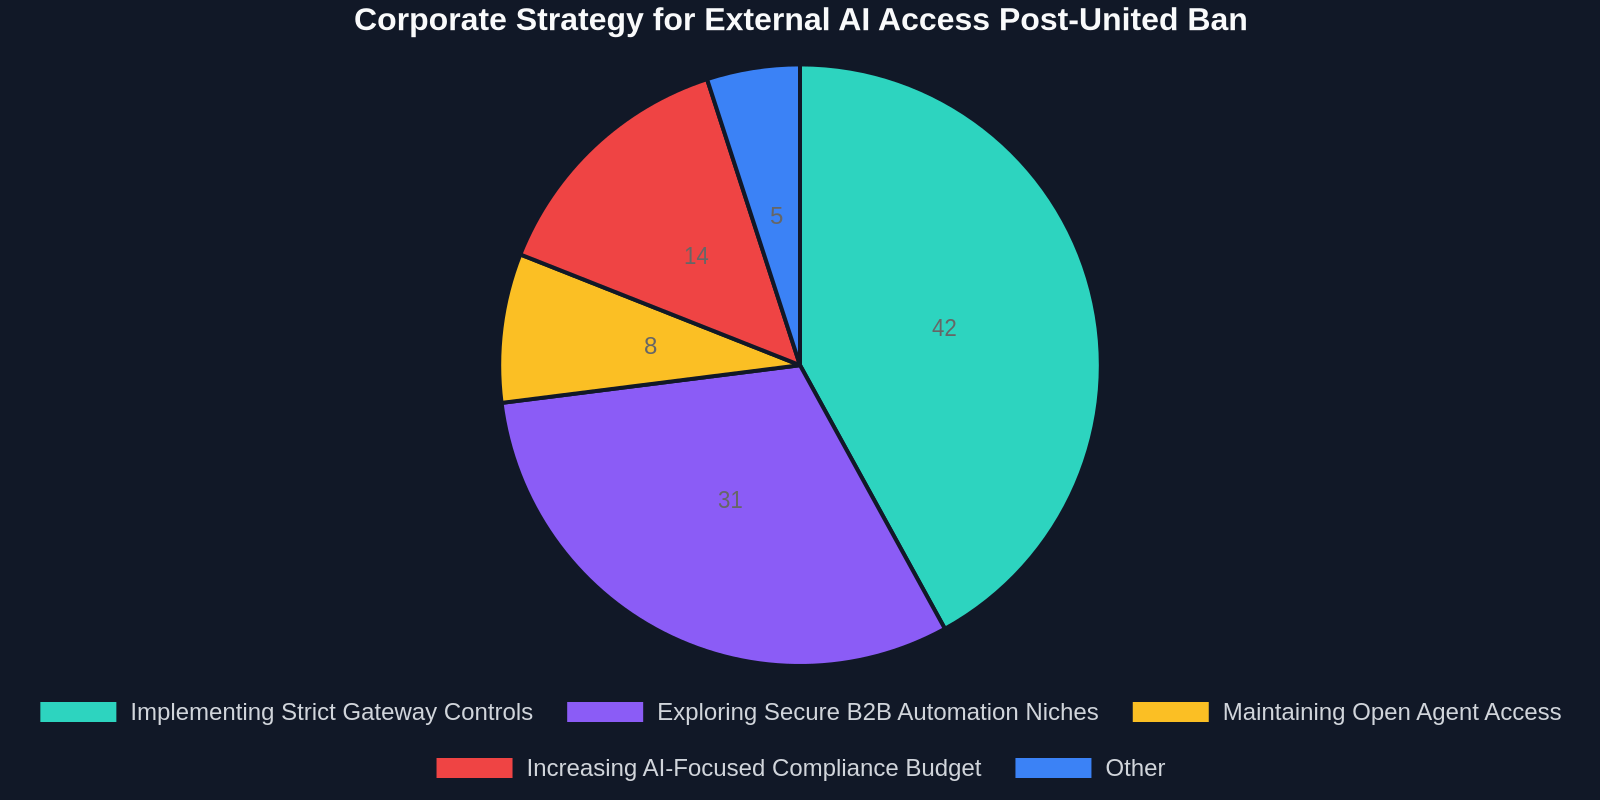
Om de fragmentatie te vermijden die de shutdown van United veroorzaakte, moeten ondersteuningsleiders overstappen van reactieve botblokkering naar robuuste architectuurontwerp. Hier is een automatiseringsgereedheidschecklist die direct is afgeleid van het United-incident:
- Implementeer Zero-Trust Identity Binding: Agents mogen nooit vertrouwen op platte tekst API-sleutels die door een browserextensie zijn geschraapt. Gebruik OAuth 2.0 met getokeniseerde clienttoegang.
- Dwing actiebevestiging af voor gebeurtenissen met hoge inzet: Een geldtransactie of een vluchtwijziging moet een expliciete pushbevestiging naar het geverifieerde apparaat van de gebruiker activeren.
- Protocolbeperking: Wijs bulkautomatisering via niet-officiële kanalen af. Gebruik speciale ondersteuningsmiddleware die snelheidsbeperking en datamaskering afdwingt.
Conclusie: De AI-vesting is Vertrouwen
United Airlines dat persoonlijke AI-assistenten verbiedt, is de markt die een gevaarlijke aanname corrigeert: dat openbare, multi-tenant intelligentie veilig is voor privétransacties. Voor SaaS-oprichters, VP's van customer success en directeuren van support ops is de les duidelijk: de toekomst gaat niet over het blokkeren van AI; het gaat over het inzetten van AI achter een veilig signaal.
Automatisering faalt wanneer het de nalevingsgrens tussen de dienstverlener en de eindgebruiker uitholt. Het merk dat deze vertrouwenskloof oplost, wordt onmisbaar.
Terwijl de industrie verhardt in 'vertrouwde AI'- en 'rogue AI'-banen, zorg ervoor dat uw ondersteuningsstack in de eerste zit. Investeer in automatisering die datalocatie respecteert, duidelijke juridische aansprakelijkheid definieert en de mens-in-de-lus-bevestiging handhaaft waar de wet dit vereist. Want het duurste supportticket is niet degene die u met AI oplost, het is degene die een rogue AI creëert.