Phishing'in Gerçek Maliyeti: Tüketici Dolandırıcılıkları Güveni ve Kâr Marjınızı Nasıl Tüketiyor
Emlakçınızdan, peşinat ödemeniz için havale talimatları içeren bir e-posta aldığınızı hayal edin. Doğru logo, emlakçının imzası ve hatta dün yaptığınız bir konuşmaya atıf var. Parayı gönderiyorsunuz, ancak daha sonra e-postanın karmaşık bir dolandırıcılık olduğunu öğreniyorsunuz. Emlakçının kimliği çalınmış ve birikimleriniz bir suçlunun kripto para cüzdanında kaybolmuş.
Bu varsayımsal bir durum değil. Şu anda Atlanta'da aktif olan bir kiralama dolandırıcılığı; dolandırıcılar, meşru emlakçıların kimliklerini ve fotoğraflarını klonlayarak kiracıları depozitolardan kandırıyor. Bu, tehdit ortamının değiştiğine dair çarpıcı bir hatırlatma. Artık yalnızca sunucuları genel kötü amaçlı yazılımlara karşı korumuyoruz; insan psikolojisini endüstriyel ölçekte aldatmaya karşı savunuyoruz.
Modern phishing krizi çift yönlü bir tehdittir. Birey için anlık maddi kayıp ve duygusal travmadır. İşletme için, sizin işletmeniz için, marka güveninin aşınması, müşteri desteği triyajının yükü ve veri ihlalinin düzenleyici kabusudur. Günümüzün en tehlikeli dolandırıcılıklarının anatomisini incelerken, geleneksel "onay kutusu" güvenlik farkındalığı eğitiminin ölü olduğu açıkça ortaya çıkıyor. Tek geçerli savunma, davranışsal bir bağışıklık sistemi oluşturmaktır.
Phishing'in Evrimi: Artık Sadece Bir "Nijeryalı Prens" Değilsiniz
Phishing e-postayı aştı. Saldırganların psikolojik manipülasyonu yeni teknolojilerle birleştirdiği çok kanallı aldatma çağında yaşıyoruz. Amaç artık sadece bir şifre çalmak değil; kurbanın isteyerek para ve veri teslim ettiği alternatif bir gerçeklik yaratmaktır.
1. Kimlik Hırsızlığı Ekonomisi: Ölçekte Güven Sömürüsü
En sinsi evrimlerden biri, "kukla" ağlarının oluşturulmasıdır. Dolandırıcılar size yalnızca WhatsApp'tan mesaj atmıyor; sizi görünüşte gerçek 20 kişilik bir gruba ekliyorlar. Bu üyelerden on beşi sahte profillerdir ve hepsi sizi bir kripto para dolandırıcılığına kandırmak için bir "finansal zafer" anlatısı oluşturarak bir sosyal kanıt basınç odası inşa etmek üzere koordine olur. Bu güven sömürüsü, grup dinamiklerini bireye karşı kullanır; geleneksel phishing filtrelerinin yakalayamadığı bir taktiktir çünkü saldırı güvenilir, şifreli bir eşler arası uygulama içinde gerçekleşir.
2. QR Kod Phishing'inin (Quishing) Karmaşık Ağı
Temassız etkileşimlerin rahatlığı silah haline getirildi. QR kod dolandırıcılıkları, kullanıcıları otopark ödeme portallarına veya restoran menülerine benzeyen sahte web sitelerine yönlendirir. Mağdurlar tarar, öder ve şüpheli bir URL görmeden kimlik bilgilerini verir. Aldatma son derece fiziksel ancak dijital olarak yıkıcıdır. Ödeme veya kimlik doğrulama için QR kod kullanan işletmeler için, tek bir tahrif edilmiş fiziksel menü veya otopark tabelası, dolandırıcılık için sonsuz bir vektör haline gelir.
3. Mevsimsel Altına Hücum: Tatil ve Seyahat Dolandırıcılıkları
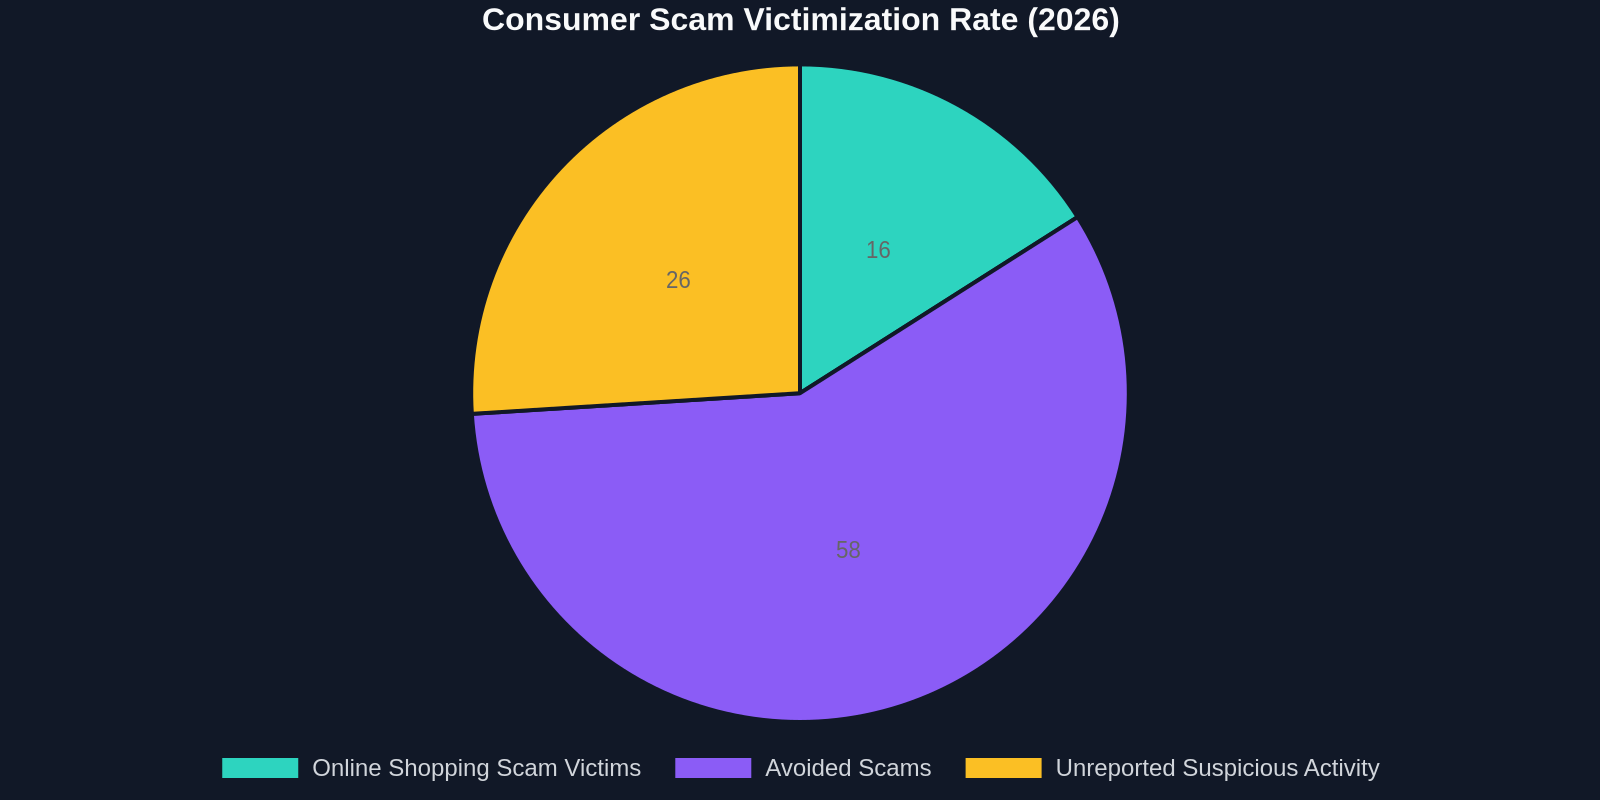
Norton Tatil Raporu 2026 ürkütücü bir istatistik sundu: **Her 6 Amerikalıdan 1'i (%16) tatil sezonunda çevrimiçi alışveriş dolandırıcılığına kurban gitti.**Yeni Zelanda'da da benzer bir örüntü görüyoruz; tüketicilerin %8'i tatil alışverişi sırasında kandırıldı ve ortalama kayıp NZ$1.997,12 oldu. Tatil kiralama dolandırıcılıkları bu dönemlerde zirve yapar; dolandırıcılar meşru Airbnb ilanlarını kazıyıp, "gerçek olamayacak kadar iyi" fiyatlarla sosyal medyada yeniden yayınlayarak doğrudan banka havalesi talep eder.
Buradaki risk mevsimsel değil; kalıcıdır. Tatil alışverişini yönlendiren kaçırma korkusu (FOMO), yıl boyunca flaş indirim spam'lerinde ve bilet karaborsa dolandırıcılıklarında sömürülen aynı psikolojik tetikleyicidir.
İşletme Etkisini İncelemek: Phishing Yapılan Kullanıcının Ötesinde
Bir müşteri, markanızın benzerliği kullanılarak phishing'e maruz kaldığında, ikincil bir kurban olduğunuzu düşünebilirsiniz. İş sürekliliği perspektifinden bakıldığında, çoğu zaman çalınan güvenin birincil kaybı sizsiniz.
| Business Impact Area | Surface-Level Symptom | Deep Operational Cost |
|---|---|---|
| Customer Support | Spike in phishing warning calls | Agents spending 40% of time on security remediation instead of growth tasks |
| Brand Equity | Negative sentiment on social media | Long-tail revenue loss as consumers distrust official communications |
| Legal/Compliance | Investigation of fraud | Fines under FTC/PCI-DSS for failure to secure brand channels |
| Transaction Integrity | Chargebacks | Increased processing fees and potential merchant account termination |
Atlanta emlak dolandırıcılığı mükemmel bir vaka çalışmasıdır. Meşru emlakçılar sahte e-postaları göndermedi, ancak bir mağdurun viral TikTok'u "Bu acente paramı çaldı" iddiasında bulunduğunda profesyonel itibarları yok oldu. İşletme bağlantıya tıklamadı, ancak krizin operasyonel hasarını üstlendi.
Gürültüdeki Sinyal: Mevcut Eğitiminiz Neden Başarısız Oluyor
Çoğu kuruluş, phishing farkındalığı eğitimini bir uyum metriği olarak ele alır: "Çalışanların %95'i modülü tamamladı." Bu bir gösteriş metriğidir.Tamamlama oranlarınıölçmektendavranış değişikliğiniölçmeye geçmeliyiz.
Sürüş güvenliği uzmanı Ross'un yorgunluk tespiti için sunduğu gibi gerçek dünyadaki bir öz değerlendirme kontrol listesi, doğal olarak siber güvenliğe uygulanır. Sürücüler, kaçırılan trafik sinyalleri ve odak kayması için kendilerini değerlendirir. Benzer şekilde, çalışanlar ve müşteriler bir dolandırıcılığın "somatik belirteçlerini" tanımak üzere eğitilmelidir: içgüdüsel aciliyet ("Anlaşmayı kaybetmemek için 24 saat içinde ödeme yapmalısınız!"), olağandışı ödeme yöntemi ve tondaki ince uyumsuzluklar.
Ağ Geçitlerinden Gruplara: Dijital Saldırı Yüzeyi Genişliyor
Dijital yüzey alanı balon gibi büyüdü. Artık sadece kurumsal gelen kutunuz değil; müşterinizin grup sohbeti.
WhatsApp Grup Tuzağı
Dolandırıcılar, birden fazla mağduru bir araya getirmek için WhatsApp'ın grup sohbet özelliklerini kullanır. Burada birden fazla "kukla" hesabı devreye sokarlar. Bu botlar yakınlık kurar, büyük getirilerin sahte ekran görüntülerini paylaşır ve şüpheciliği bastırır. Bir destek operasyonları ekibi için bu, nihai amip saldırısıdır. Ağınızda hiçbir iz bırakmaz, ancak düzinelerce müşterinizi sahte kripto bölümünüze yatırım yaptıklarına ikna eder.
Üretken Yapay Zeka Güçlendiricisi
Atlanta emlakçı dolandırıcılığını özellikle korkutucu yapan şey, uygulama kolaylığıdır. Yapay zeka araçları, bir emlakçının tüm sosyal varlığını, fotoğraflarını, bir podcast'ten ses kliplerini, yazı stilini kazıyabilir ve kusursuz bir sentetik kişilik oluşturabilir. Bu, steroidli bir Publisher's Clearing House dolandırıcılığıdır. Eski "doğrulamak için kişiyi ara" kuralı, telefondaki ses güvendiğiniz kişiyle tıpatıp aynı olan bir yapay zeka klonu olduğunda işe yaramaz.
Krizi Ölçmek: Veriler Yalan Söylemez
Bir yönetim kurulunu pasif sempatiden aktif bütçe tahsisine taşımak için somut rakamlara ihtiyacımız var. Dolandırıcılık verileri yalnızca bir güvenlik metriği değildir; aynı zamanda bir müşteri deneyimi (CX) metriğidir ve yaşam boyu değer (LTV) hesaplamalarına doğrudan girdidir.
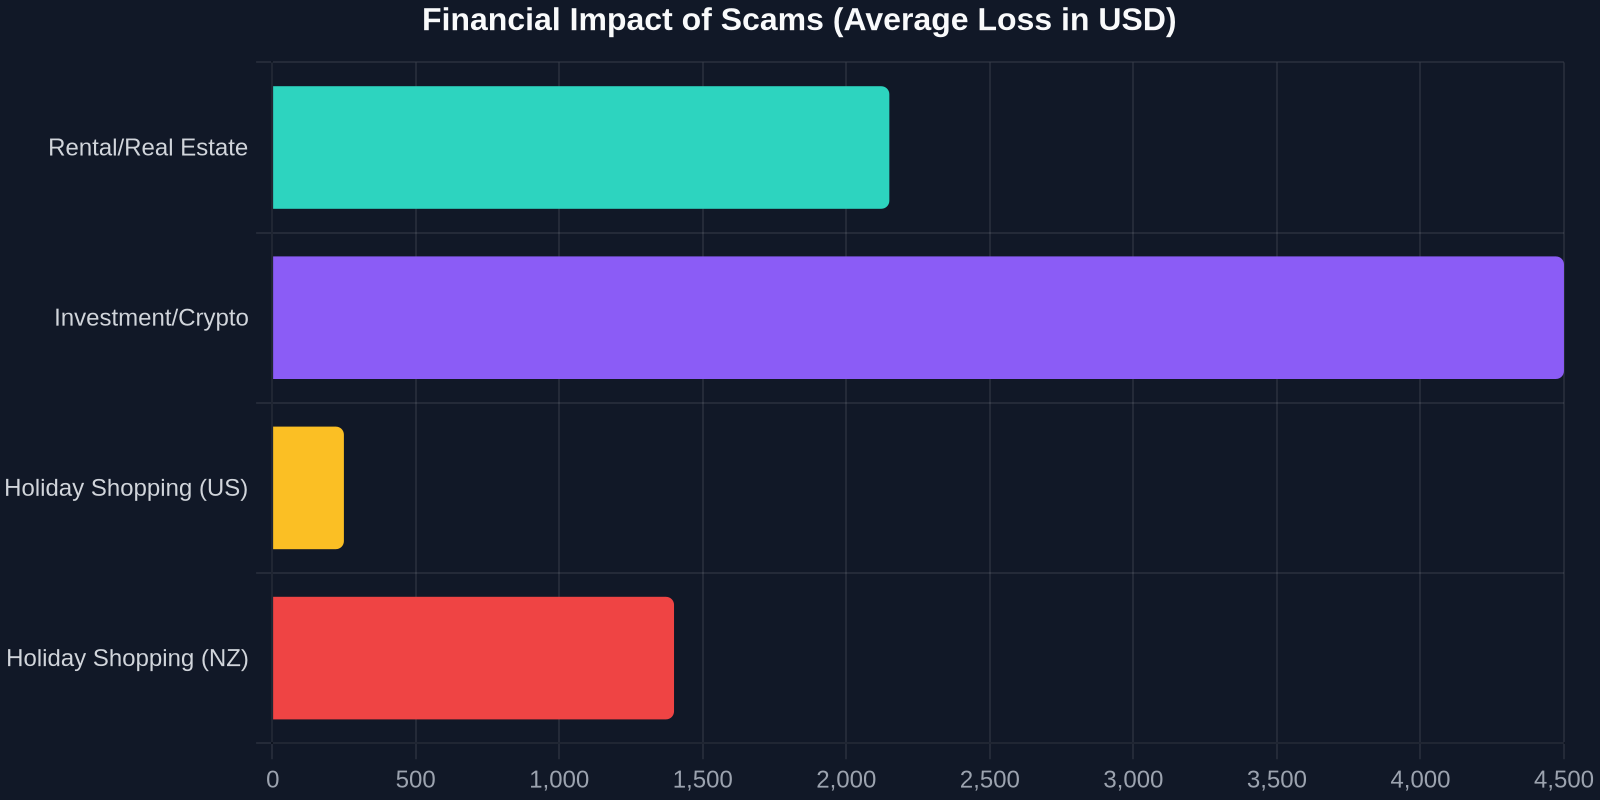
Şüpheli iletişimlerdeki artışı düşünün. Boothbay, Maine'deki gibi bir Belediye Ofisini taklit eden ve sakinlerden yanlış uyarıları görmezden gelmelerini isteyen bir aldatmaca e-postası düşük teknolojili görünüyor. Ancak bu sivil taklit saldırıları kamu sektörü destek sistemlerini tüketiyor. Özel sektörde, "fatura departmanınızın" tek bir taklidi şunları oluşturabilir:
Destek sistemini kıran phishing e-postası değildir; onu alan müşterilerin dehşete düşmüş tepkisidir. Temsilcileriniz kriz danışmanlarına dönüşür ve çözüm süreleriniz düşer.
Psikolojik YG: İnsan Güvenlik Duvarını Korumak
İş sürekliliği bilişsel kullanılabilirliğe dayanır. Bir çalışan bir dolandırıcılığa kanarsa, odaklarını kaybeder, konsantre olmakta zorlanır, sinyalleri kaçırır; bu, yorgun bir sürücünün mikro uykularına benzer. Bir yapay zeka deepfake çağrısıyla sarsılan bir iş gücü, hataya açık bir iş gücüdür. Eğitim, "Phishing Nasıl Tespit Edilir"den "Baskı Uygulandığında Sinir Sisteminizi Nasıl Düzenlersiniz"e geçmelidir.
“Nihai hedef sıfır tıklama oranı değil. Sıfır inanç oranıdır. Kullanıcıların bir mesajla etkileşime geçmesi, manipülasyonu hissetmesi ve bunu bildirmesi gerekir; tüm bunlar, eleştirel düşünceyi durduran adrenalin dalgalanması olmadan gerçekleşmelidir.”
Modern Savunma için Davranışsal Bir Plan
Statik politikalar zamanla etkisiz kalır. İşte kurumsal bağışıklık sisteminizi güçlendirmek için dinamik, davranış odaklı bir plan.
Adım 1: Kanal Denetimi Gerçekleştirin
E-posta ağ geçidiniz güvende. Peki ya LinkedIn gelen kutunuz? SMS ağ geçidiniz? Kullanım kılavuzlarınızdaki QR kodları? Bir marka logosunun göründüğü her dijital temas noktasını haritalayın. -**Risk Vektörü:**Parkmetre çıkartmaları, restoran menüleri, broşürler. -**Eylem:**Halka açık QR kodlarının ve kodun hemen altındaki “dolandırıcılığı bildir” bağlantılarının düzenli fiziksel denetimi.
Adım 2: Tamamlamadan Yetkinliğe Geçiş Yapın
“Tıklama oranı” metriklerini bir Güven/Şüphecilik Endeksi ile değiştirin. Eğitim sonrasında çalışanlar bildirim yapma konusunda daha mı güvenli, yoksa sadece daha mı endişeli? -**Sınırı Test Edin:**Sıfır teknik gösterge (mükemmel bağlantılar) ancak yüksek psikolojik baskı (CEO’nun “Toplantıdayım, bu hediye kartlarını satın al” mesajı) kullanan simülasyonlar çalıştırın. Tıklama oranını değil, “dur ve doğrula” oranını ölçün.
Adım 3: Müşteri Uyanıklık Döngüsünü Otomatikleştirin
Dolandırıcılık sonuçlarıyla başa çıkmak için 200 ek destek temsilcisi işe alamazsınız. Otomasyon ve yapay zeka savunmasının entegre olduğu nokta burasıdır. -Doğrulama Katmanı: Otomatik